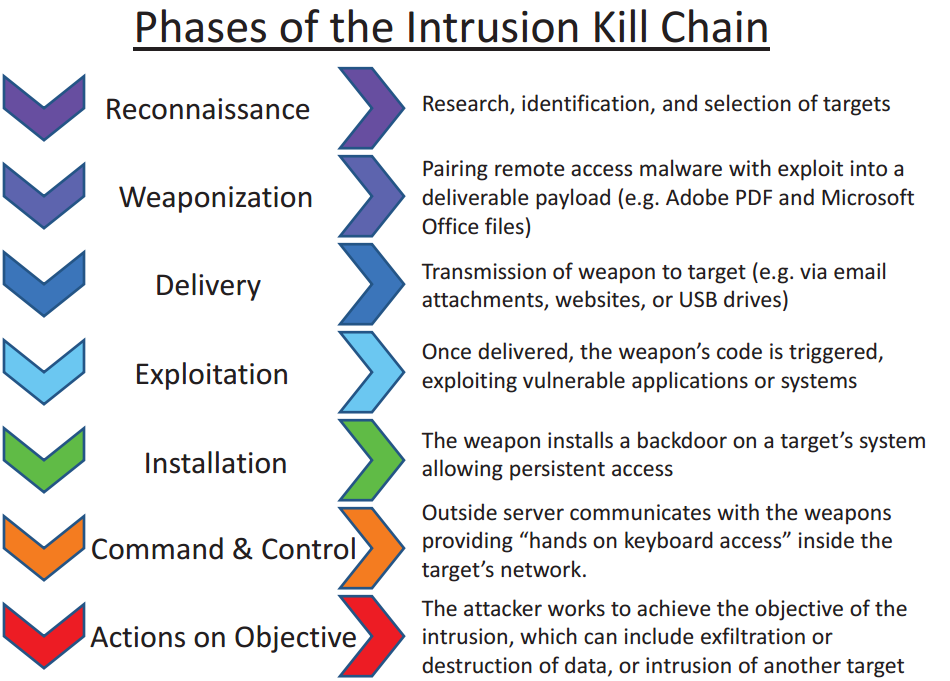
Eine sogenannte Kill Chain in der Cybersicherheit verdeutlicht die Phasen eines Cyberangriffs, von der ersten Aufklärung bis hin zum Ziel der Datenexfiltration. Kill Chains dienen Sicherheitsexperten auch als Managementinstrumente zur kontinuierlichen Verbesserung der Sicherheit ihrer Systeme und Netzwerke. Laut Lockheed Martin müssen Bedrohungen in der Kill Chain mehrere Phasen durchlaufen, darunter:
Kurz gesagt: Ja. Kill Chains veranschaulichen den Prozess, mit dem Hacker in Ihr Netzwerk eindringen. Die Unterbrechung der Kill Chain bedeutet, den Hacker zu entdecken, bevor er Ziel 7 – die Ausführung des Ziels – erreicht . Als Inhaber eines kleinen oder mittelständischen Unternehmens (KMU) möchten Sie ein robustes Cybersicherheitsprogramm aufbauen, das Hacker erkennt, bevor sie ihr Ziel erreichen. In den meisten Fällen handelt es sich dabei um einen Ransomware-Angriff, um eine Bitcoin-Zahlung zu erzwingen. KMU können die Kill Chain durch Schulungen und Sensibilisierungstrainings unterbrechen und so die Schritte 3 bis 7 verhindern.
Quelle: Lockheed Martin, Varonis
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.


