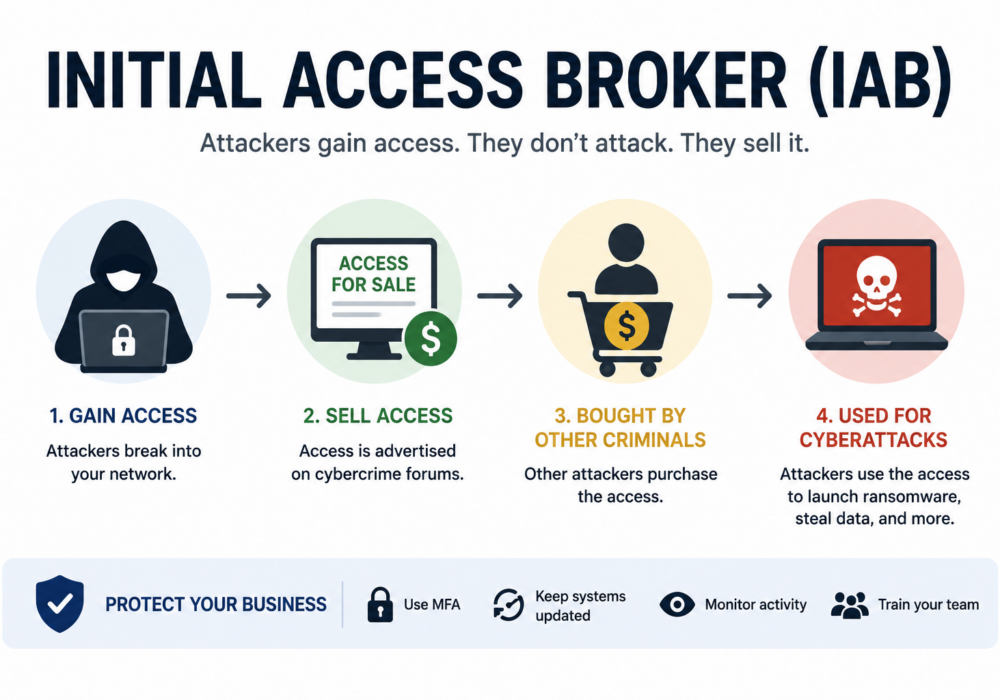
Ein Initial Access Broker (IAB) ist ein Cyberkrimineller, der sich darauf spezialisiert hat, in Organisationen einzudringen und diesen Zugang anschließend an andere Angreifer zu verkaufen. Anstatt selbst Ransomware-Angriffe durchzuführen oder Daten zu stehlen, konzentrieren sich Initial Access Broker darauf, sich unbefugten Zugriff auf Netzwerke zu verschaffen und diesen auf Untergrundmärkten für Cyberkriminalität gewinnbringend zu verkaufen.
Man kann sich einen Initial Access Broker als den „Immobilienmakler“ der Cyberkriminalität vorstellen; er begeht zwar nicht immer das endgültige Verbrechen, aber er liefert die Schlüssel an jemanden, der es tun wird.
Ein typischer Initial Access Broker-Vorgang umfasst folgende Schritte:
Manche Broker spezialisieren sich auf bestimmte Branchen oder Organisationen, basierend auf Größe, Umsatz oder geografischer Lage.
Initial Access Broker nutzen häufig Folgendes aus:
Kleine und mittlere Unternehmen sind attraktive Ziele, weil sie oft weniger Sicherheitsvorkehrungen treffen und wertvolle Geschäftsdaten besitzen.
Wenn ein IAB Zugriff erhält, kann die Organisation später Folgendes erleben:
Viele Organisationen bemerken erst dann, dass ihr Netzwerkzugang verkauft wurde, wenn eine zweite Gruppe den eigentlichen Angriff startet.
Managed Service Provider (MSPs) sind besonders wertvoll, weil ein einziger Sicherheitsvorfall den Zugriff auf Dutzende oder sogar Hunderte von Kundensystemen ermöglichen kann.
Ein gekaufter MSP-Account könnte Angreifern Folgendes ermöglichen:
Aus diesem Grund zählen MSP-Administratorkonten zu den begehrtesten Assets auf Cyberkriminalitätsmärkten.
Organisationen können ihr Risiko reduzieren, indem sie:
Eine frühzeitige Erkennung ist entscheidend, denn die Verhinderung des ersten Angriffs stoppt die Angreifer, bevor sie den Zugang verkaufen können.
Obwohl sie oft zusammenarbeiten, sind ihre Rollen unterschiedlich:
| Erstzugriffsbroker | Ransomware-Betreiber |
|---|---|
| Erlangt unbefugten Zugriff | Nutzt diesen Zugriff, um Ransomware zu starten |
| Verkauft Zugangsrechte an andere Kriminelle | Verschlüsselt Daten und fordert Zahlung |
| Spezialisiert auf Infiltration | Spezialisiert auf Erpressung |
| Greift üblicherweise viele Organisationen an | Erwirbt Zugang zu ausgewählten Opfern |
Ein Initial Access Broker (IAB) ist ein Cyberkrimineller, der sich unbefugten Zugriff auf Unternehmen verschafft und diesen an andere Angreifer verkauft. Für KMU bedeutet dies, dass selbst scheinbar geringfügige Sicherheitslücken den Ausgangspunkt für Ransomware, Datendiebstahl oder Betrug bilden können. Für Managed Service Provider (MSPs) ist das Risiko noch größer, da kompromittierte Administratorkonten Angreifern Zugriff auf zahlreiche Kundensysteme ermöglichen. Starke Authentifizierung, kontinuierliche Überwachung und zeitnahe Patches sind unerlässliche Schutzmaßnahmen gegen IABs und bieten einen nachhaltigen Mehrwert für die Cybersicherheit, indem Bedrohungen erkannt werden, bevor sie zu Sicherheitsvorfällen führen.
Weitere Leseempfehlungen:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.