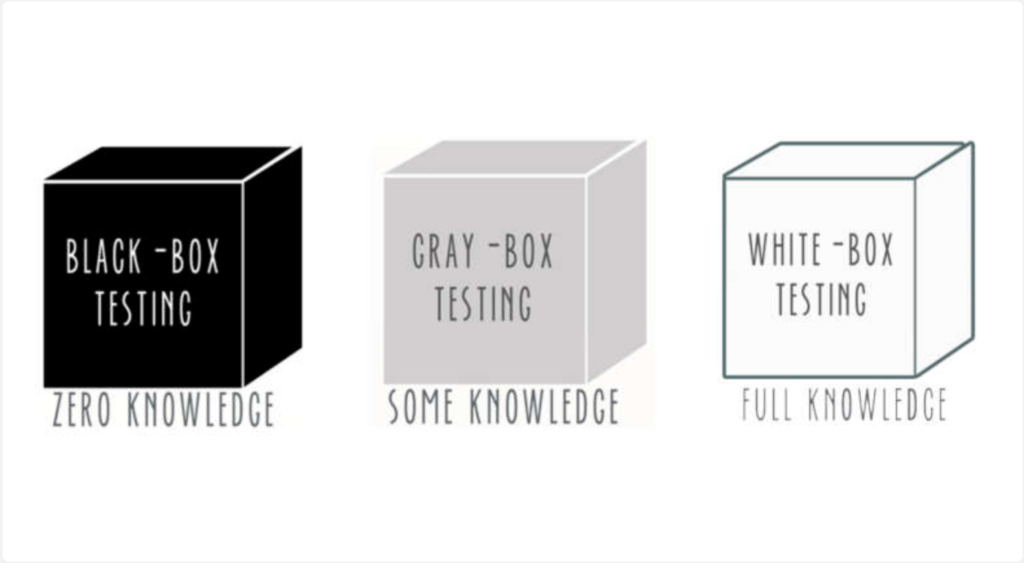
Black-Box-Testing ist eine Methode des Softwaretests, die die Funktionalität einer Anwendung untersucht, ohne Einblick in deren interne Softwarestrukturen zu erhalten ( White-Box-Testing ). Diese Testmethode lässt sich auf nahezu allen Ebenen des Softwaretests anwenden: Unit-, Integrations-, System- und Akzeptanztests. Black-Box-Testing ist eine Form des Penetrationstests.
Testfälle basieren auf Spezifikationen, Anforderungen und den Anwendungsanforderungen. Sie werden in der Regel aus externen Softwarebeschreibungen abgeleitet, einschließlich Spezifikationen, Anforderungen und Designparametern. Obwohl die verwendeten Tests primär funktionaler Natur sind, können auch nicht-funktionale Tests zum Einsatz kommen. Der Testentwickler wählt sowohl gültige als auch ungültige Eingaben aus und ermittelt die korrekte Ausgabe, oft mithilfe eines Testorakels oder eines zuvor nachweislich guten Ergebnisses, ohne die interne Struktur des Testgeräts zu kennen.
Quelle: CNSSI 4009-2015 , Praktische Testplanung: Auswahl traditioneller und automatisierter Testplanungstechniken
Weiterführende Lektüre: Penetrationstests für WordPress-Websites
Verwandte Begriffe: Penetrationstest , White-Box-Test
Black-Box-Tests können von jeder Organisation zum Testen ihrer Anwendungen eingesetzt werden. Diese Art von Tests sollte Teil jedes leistungsstarken Softwareentwicklungsprogramms sein. Es ist immer besser, wenn ein ethischer Hacker eine kritische Schwachstelle in Ihren Softwaresystemen findet, als wenn ein böswilliger Hacker diese ausnutzt, um sich System- oder Netzwerkzugriff zu verschaffen. Penetrationstests können zwar kostspielig sein, sparen Ihrem Unternehmen aber langfristig Geld, indem sie die Wahrscheinlichkeit einer kostspieligen Datensicherheitsverletzung verringern.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenVerhelfen Sie Ihren Mitarbeitern zu einem geschärften Blick – mit einem positiven Ansatz, der herkömmliche Phishing-Tests übertrifft.