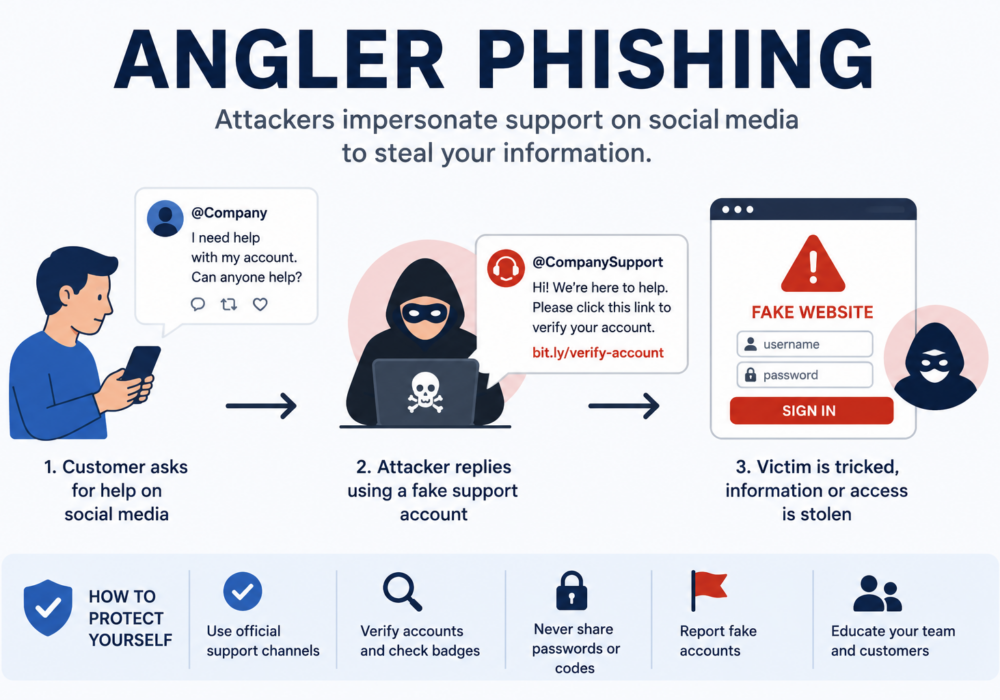
Angler-Phishing ist eine Form des Social Engineering , bei der Cyberkriminelle sich in sozialen Medien als Kundendienstmitarbeiter eines Unternehmens ausgeben, um Menschen dazu zu verleiten, sensible Informationen preiszugeben, Schadsoftware herunterzuladen oder betrügerische Zahlungen zu leisten.
Anstatt Phishing-E-Mails zu versenden, überwachen Angreifer Plattformen wie X (ehemals Twitter), Facebook, Instagram und LinkedIn nach Nutzern, die Unternehmen um Hilfe bitten. Anschließend antworten sie schnell mit gefälschten Konten, die dem offiziellen Support-Profil des Unternehmens täuschend ähnlich sehen.
Da das Opfer glaubt, mit einem legitimen Kundendienst zu kommunizieren, kann Angler-Phishing sehr effektiv sein.
Ein typischer Angler-Phishing-Angriff läuft in folgenden Schritten ab:
Diese gefälschten Accounts wirken oft überzeugend, was es den Nutzern erschwert, sie von legitimen Supportkanälen zu unterscheiden.
Angreifer nutzen Angler-Phishing, um:
Kleine und mittelständische Unternehmen nutzen zunehmend soziale Medien, um mit ihren Kunden zu kommunizieren. Wenn Angreifer sich als das Unternehmen ausgeben, können Kunden unwissentlich sensible Informationen preisgeben oder Geld verlieren, was dem Ruf des Unternehmens schadet.
Mögliche Folgen sind:
Kleine und mittlere Unternehmen (KMU) verfügen oft über weniger Ressourcen, um soziale Medien kontinuierlich zu überwachen, was sie zu attraktiven Zielen macht.
Managed Service Provider (MSPs) bieten häufig Support per E-Mail, Chat und über soziale Medien an. Angreifer können sich als MSP-Techniker oder Support-Mitarbeiter ausgeben, um Kunden gezielt anzugreifen.
Zu den Risiken gehören:
Da Managed Service Provider (MSPs) als vertrauenswürdige Berater gelten, nutzen Angreifer dieses Vertrauen häufig aus, um Kunden zu täuschen.
Organisationen können ihr Risiko reduzieren, indem sie:
| Angler-Phishing | Traditionelles Phishing |
|---|---|
| Findet in den sozialen Medien statt | Üblicherweise per E-Mail oder SMS übermittelt. |
| Gibt sich als Kundendienstmitarbeiter aus | Gibt sich als Bankangestellte, Firmenmitarbeiter oder Kollegen aus |
| Richtet sich an Menschen, die Hilfe suchen | Richtet sich an jeden, der die Nachricht erhält |
| Beginnt oft mit öffentlichen Beiträgen | Beginnt üblicherweise mit unerwünschten Nachrichten |
Angler-Phishing ist eine Phishing-Attacke über soziale Medien, die das Vertrauen in den Kundensupport ausnutzt, indem sie sich als legitime Unternehmenskonten ausgibt. Für KMU kann dies Kundenbeziehungen schädigen, zu Betrug führen und den Ruf der Marke beeinträchtigen. Für Managed Service Provider (MSPs) stellt es ein noch größeres Risiko dar, da Angreifer sich als vertrauenswürdige Techniker ausgeben können, um Zugriff auf Kundensysteme zu erlangen. Die Überwachung sozialer Medien, die Schulung von Nutzern und die Sicherung offizieller Konten sind unerlässliche Schutzmaßnahmen gegen Angler-Phishing und den Diebstahl sensibler Daten, bevor Angreifer diese missbrauchen können. Für KMU bietet es ein Frühwarnsystem gegen Kontoübernahmen und Ransomware-Angriffe. Für MSPs ermöglicht es proaktiven Kundenschutz, stärkt Managed-Security-Angebote und beweist den kontinuierlichen Mehrwert der Cybersicherheit, indem Bedrohungen erkannt werden, bevor sie zu Vorfällen werden.
Weitere Leseempfehlungen:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.