
„Mit CyberHoot haben wir Zugriff auf Expertenratschläge zur Cybersicherheit, ohne einen Vollzeitspezialisten einstellen zu müssen.“
Chris McKay,
LMRPA, Vizepräsident, Partner
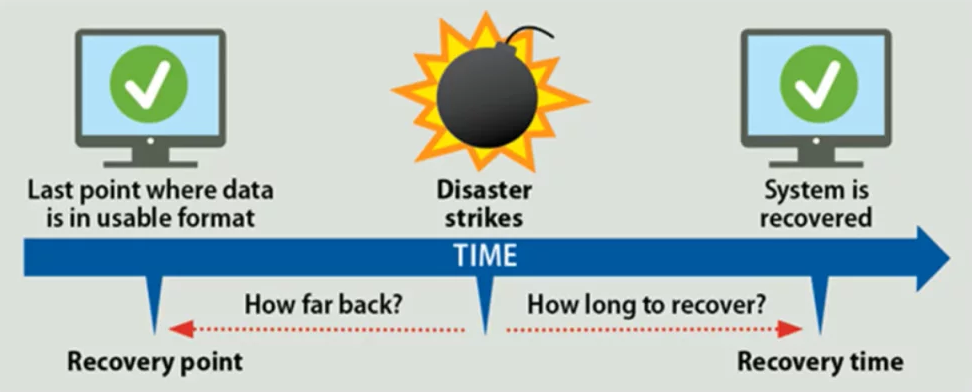
Ein Recovery Time Objective (RTO) ist eine Kennzahl, mit der gemessen wird, wie schnell Sie Ihre IT wiederherstellen können …
Weiterlesen
reCAPTCHA ist eine von Google entwickelte Sicherheitsmaßnahme zum Schutz von Websites vor Spam, automatisiertem Hacking usw.
Weiterlesen
Ein Patch ist eine Softwarekomponente, die auf einem Gerät installiert wird und Dateien oder Geräteeinstellungen ändert....
Weiterlesen
Der Begriff Wiederherstellung, auch Recovery genannt, bezeichnet den Vorgang des Abrufens von Produktionsdaten aus einer Sicherung.
Weiterlesen
Unter Abhören versteht man in der Welt der Cybersicherheit das Abfangen der Kommunikation zwischen zwei ...
Weiterlesen
Ein POS-Einbruch ist ein Angriff, der am Point-of-Sale-Gerät erfolgt. Das POS-Gerät in Einzelhandelsgeschäften...
Weiterlesen
Cyberspionage ist ein Cyberangriff, der zum Diebstahl vertraulicher, sensibler oder kritischer Daten führt, oft in ...
Weiterlesen
Data Mining bezieht sich auf die mathematischen Techniken, die zur Untersuchung großer Datensätze verwendet werden, einschließlich, aber nicht beschränkt auf ...
Weiterlesen
Ein Cybersicherheits-Ökosystem ist wie natürliche Ökosysteme. Es besteht aus einer Vielzahl von...
Weiterlesen
Beim Account-Hijacking kompromittiert ein Hacker ein Computerkonto, das ihm nicht gehört. ...
Weiterlesen
Beim Password Sniffing handelt es sich um eine Hacking-Technik, bei der eine spezielle Softwareanwendung zum Einsatz kommt, die es einem Hacker ermöglicht …
Weiterlesen
Ein Cracker ist eine Person, die in Computerkonten, -systeme oder -netzwerke einbricht und absichtlich Folgendes verursacht:
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.
