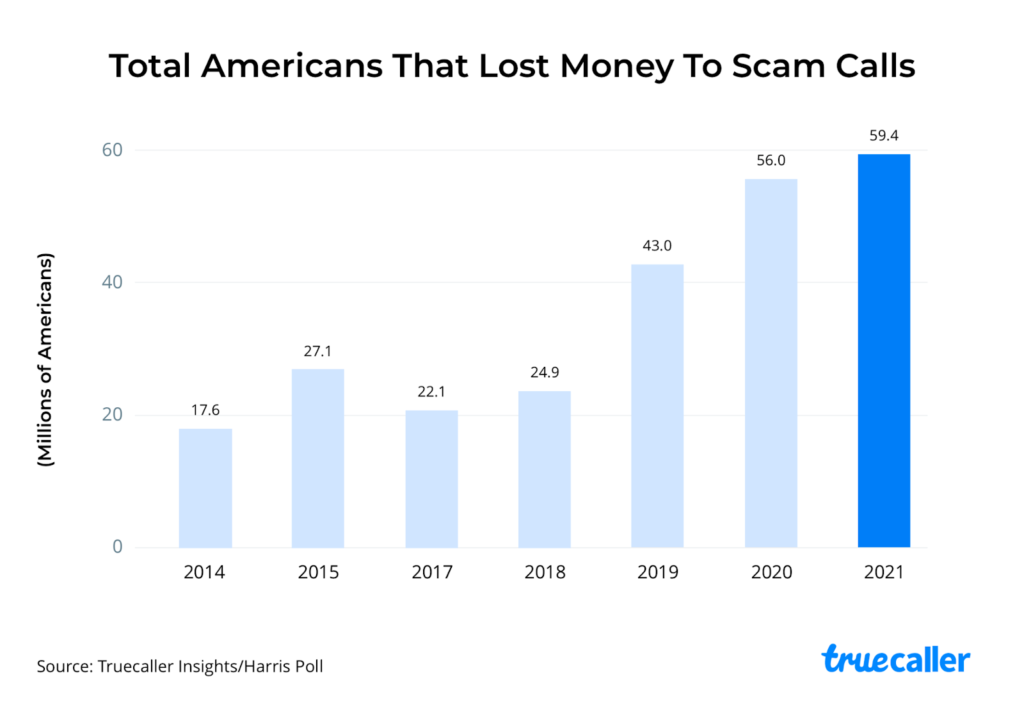
Wir erhalten ständig E-Mails, SMS und Anrufe von Betrügern, die sich als Mitarbeiter seriöser Marken ausgeben. Was Sie vielleicht nicht wissen: Woher kommen diese Hacker? Weltweit gibt es Callcenter, deren einziger Zweck darin besteht, Sie mithilfe von Vishing- , Smishing- und Phishing- Angriffen um Ihr Geld zu bringen . Die gute Nachricht: Interpol, die internationale Polizeiorganisation, hat über 2000 Verdächtige solcher Organisationen festgenommen und deren Kommando- und Kontrollsysteme lahmgelegt. Dieses Vorgehen gegen Social-Engineering-Betrug wird hoffentlich einen spürbaren Einfluss auf die Flut von Vishing-Angriffen haben, die wir in den letzten Jahren erlebt haben (siehe Abbildung unten).
In einer zweimonatigen globalen Operation Mitte 2022 mit dem Namen „First Light 2022“ erklärte Interpol Folgendes:
76 Länder beteiligten sich an einem internationalen Vorgehen gegen organisierte Kriminalität, die hinter Telekommunikations- und Social-Engineering-Betrug steckt. Die Polizei in den teilnehmenden Ländern durchsuchte nationale Callcenter, die des Telekommunikationsbetrugs oder des Betrugs im Zusammenhang mit Betrugsfällen verdächtigt wurden, insbesondere von Telefonbetrug, Liebesbetrug, E-Mail-Betrug und damit verbundener Finanzkriminalität.
Obwohl immer noch Ergebnisse eintreffen, behauptet Interpol, dass die Operation bisher zu Folgendem geführt hat:
Wie Interpol feststellt , besteht eine der Betrugsmaschen dieser Kriminellen darin, sich als Interpol-Mitarbeiter auszugeben. Diese Masche wird mitunter als Folgemasche eingesetzt, um verängstigte Opfer ein zweites Mal auszubeuten, indem ihnen vorgegaukelt wird, sie böten eine „offizielle“ rechtliche Unterstützung, um einen Teil des im ersten Betrugsfall verlorenen Geldes zurückzuerhalten.
In einem von Mark Rober produzierten Video spricht er über verschiedene kriminelle Organisationen, ihre Vorgehensweise und wie er gegen sie vorgegangen ist. Falls Sie das Video noch nicht gesehen haben, empfehlen wir es Ihnen wärmstens – es bietet einen wirklich interessanten Ansatz! In seinem Video beschreibt er detailliert verschiedene Betrugsmaschen mit Rückerstattungen, die von diesen Callcentern durchgeführt werden. Diese sind im Folgenden zusammengefasst:
Das Ziel der Betrüger ist es, Sie davon zu überzeugen, das „zusätzliche“ Geld von Ihrem Konto zurückzuerstatten, selbst wenn es gar nicht auf Ihrem Konto ist. Diese Betrüger erstellen oft eine gefälschte Webseite, auf der Sie die Einzahlung mit dem „zusätzlichen“ Geld und einem erhöhten Gesamtsaldo sehen. Anschließend überzeugen sie Sie, einen Fehler gemacht zu haben, der sie ihren Job kosten und Sie sogar in Schwierigkeiten bringen könnte. Um dieses nicht vorhandene Problem zu beheben, überreden sie Sie, ihnen bei der Behebung des Fehlers zu helfen, indem Sie den überschüssigen Betrag von Ihrem Konto abbuchen und ihn ihnen über einen anderen Kanal zurücksenden.
Vishing umfasst nicht nur diese Rückerstattungsbetrügereien, sondern eine Vielzahl von Methoden, um Geld oder wichtige Informationen von den Opfern zu erlangen, darunter:
Wenn Sie das zuvor erwähnte Video oder das Ende dieses Artikels gesehen haben, wissen Sie, dass diese Interpol-Razzia nicht alle Social-Engineering-Angriffe verhindert. Leider gibt es weltweit weit über 2,000 Vishing-, Smishing- und Phishing-Verbrecher. Das Beste, was Sie tun können, um online sicher zu bleiben und nicht Opfer dieser Social-Engineering-Angriffe zu werden, ist:
Die folgenden Empfehlungen helfen Ihnen und Ihrem Unternehmen, sich vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen, mit Ausnahme der Cyberversicherung, sind in die Produkte und virtuellen CISO-Services von CyberHoot integriert. Mit CyberHoot können Sie Ihre Mitarbeiter führen, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie zumindest durch die Anmeldung zu unseren monatlichen Cybersicherheits-Newslettern stets über die neuesten Entwicklungen informiert.
Quelle:
Weitere Leseempfehlungen:
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenVerhelfen Sie Ihren Mitarbeitern zu einem geschärften Blick – mit einem positiven Ansatz, der herkömmliche Phishing-Tests übertrifft.