Eine Welle von Phishing-Angriffen hat Googles cloudbasierte Textverarbeitungslösung (Google Docs) und deren Kommentarfunktion ausgenutzt. Angreifer verwenden diese Funktion, um schädliche Links an beliebige E-Mail-Postfächer zu versenden. Besonders tückisch ist, dass die Kommentare scheinbar von jeder beliebigen Person stammen. Das heißt, ein Hacker kann Ihnen einen schädlichen Link von Ihrem besten Freund in den sozialen Medien schicken, und nichts hindert ihn daran, diese E-Mail – angeblich von Ihrem besten Freund – in Ihrem Posteingang zu landen. Laut Online-Berichten haben Hacker durch die Ausnutzung dieser Google-Docs-Funktion bereits Tausende von Postfächern erreicht . Für Hacker ist dies eine wahre Goldgrube.
Hacker zielen auf Google Docs-Nutzer ab, indem sie einen Kommentar in einem Dokument hinzufügen, der den Zielnutzer mit einem „@“ erwähnt. Dadurch wird automatisch eine E-Mail an dessen Posteingang gesendet. Diese E-Mail, die von Google stammt, enthält neben Text auch potenziell schädliche Links. Das Gefährliche an diesem Angriff ist, dass Google und Outlook normalerweise schädliche Links in eingehenden E-Mails herausfiltern. Bei diesen Angriffen über Kommentare umgehen die Phishing-E-Mails jedoch die Sicherheitsvorkehrungen, da sie von einer vertrauenswürdigen Quelle – Google – stammen.
Anmerkung am Rande: Sicherheitsforscher berichteten vom gleichen Ergebnis, als sie versuchten, Google Slides, die Präsentations-App der Suite, auszunutzen.
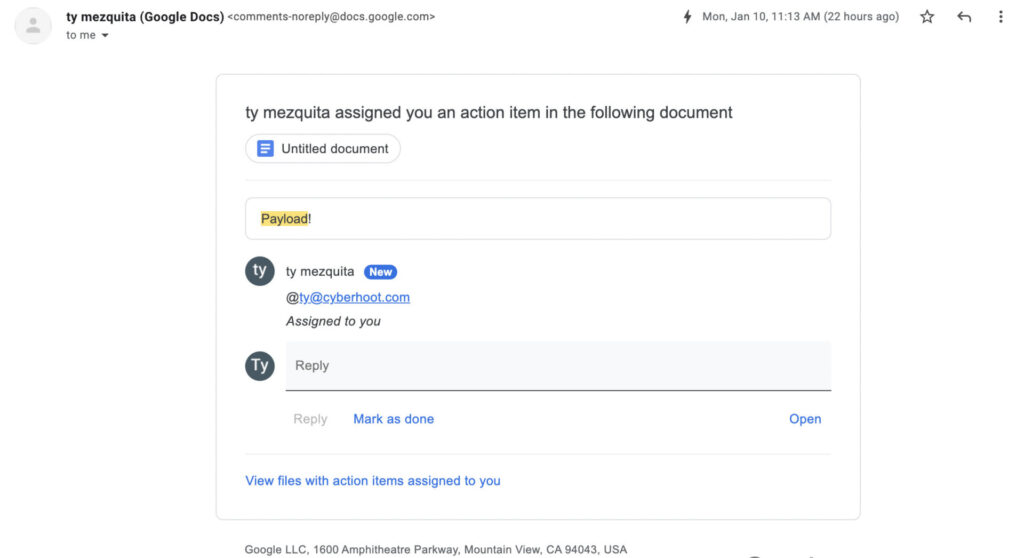
Wie die untenstehende Test-E-Mail von CyberHoot zeigt, ist es schwierig, beim Empfang solcher Schad-E-Mails die übliche Phishing-Checkliste abzuarbeiten . Die Absenderadresse wird nicht angezeigt, sondern nur der Name des Angreifers. Dadurch können sich Kriminelle als legitime Stellen ausgeben und gezielt Opfer angreifen. Beispielsweise kann ein Hacker ein kostenloses Gmail-Konto wie Johnny.Hacker@gmail.com erstellen . Anschließend kann er ein eigenes Google Doc anlegen, Kommentare hinzufügen und beliebige Nachrichten an sein Ziel senden.
Die böswillige Absicht des Kommentars ist schwer zu erkennen, da der Empfänger keine Ahnung hat, ob der Kommentar von Johnny.Hacker@gmail.com oder Johnny.Hacker@company.com stammt . Die E-Mail enthält lediglich den Hinweis, dass „Johnny Hacker“ Sie in einem Kommentar im folgenden Dokument erwähnt hat. Handelt es sich bei „Johnny Hacker“ um einen Kollegen, wirkt die E-Mail legitim. Sie enthält den vollständigen Kommentar sowie Links und Text, sodass das Opfer das Dokument nicht öffnen muss – die Schadsoftware ist bereits in der E-Mail enthalten.
Dazu müssen die Angreifer lediglich eine gefälschte Google-Anmeldeseite einrichten. Wenn der Endbenutzer auf den Link klickt, wird er aufgefordert, seine Anmeldeinformationen auf der Anmeldeinformationssammelseite von „Google“ einzugeben und alles an die Hacker zu senden.
CyberHoot empfiehlt Nutzern, vor dem Anklicken eines Google Docs-Kommentars stets die E-Mail-Adresse im Kommentar zu überprüfen, um sicherzustellen, dass diese echt ist. Nutzer können das Google-Dokument öffnen und mit der Maus über den Namen des Kommentators fahren, um die vollständige E-Mail-Adresse und den vollständigen Namen anzuzeigen.
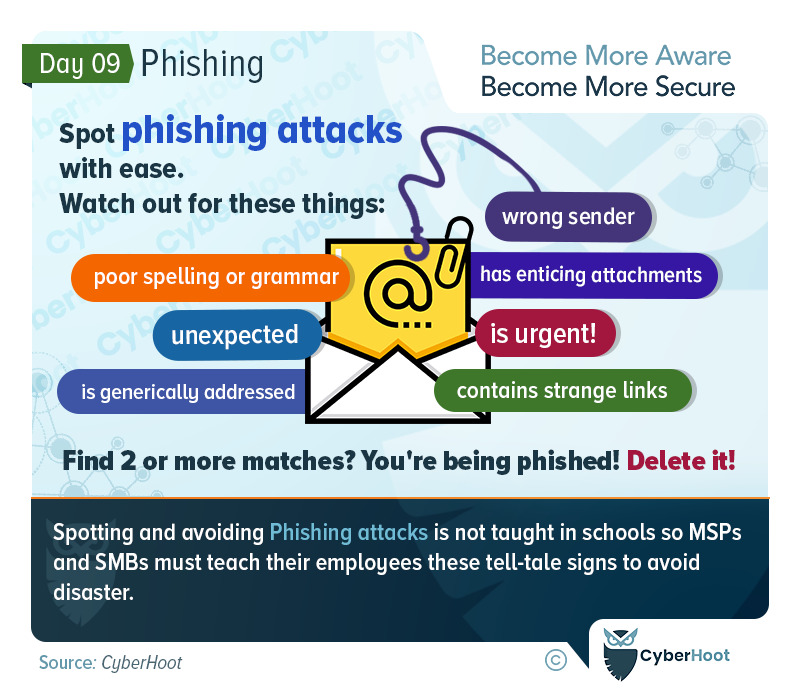
CyberHoot empfiehlt Endbenutzern außerdem, beim Umgang mit potenziellen Phishing-E-Mails stets die bewährten Vorgehensweisen zu befolgen, beispielsweise auf Folgendes zu achten:
Darüber hinaus helfen Ihnen die folgenden Empfehlungen, sich und Ihr Unternehmen vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Forscher entdecken Schwachstelle bei Google Docs-Kommentaren
Hacker nutzen Schwachstellen in der Kommentarfunktion von Google Docs aus
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
Weiterlesen
Die meisten Phishing-Tests täuschen Ihre Mitarbeiter. Dieser hier begrüßt Sie zuerst! HootPhish sagt gleich zu Beginn: Das ist...
Weiterlesen
Schweregrad: KRITISCH (CVSS 9.2) | Ausgestellt: 22. Oktober 2026. Am 21. Oktober wurden zwei kritische Sicherheitslücken in PHP entdeckt…
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.