Dieser Artikel beschreibt die Schritte, die Sie sofort unternehmen sollten, wenn Sie von dieser Art von Angriff angegriffen werden – ich nenne sie „Domino-Angriff“. Dieser Angriff besteht aus verschiedenen Phasen, die die Hacker nacheinander ausnutzen. Unterbrechen Sie diese Abfolge so früh wie möglich durch Ausweichmanöver und gute Schulungen Ihrer Mitarbeiter mit Tools wie CyberHoot, um Phishing-Angriffe zu erkennen und ihre Passwörter sorgfältig zu schützen! Wenn Sie Ihre Mitarbeiter schulen möchten, besuchen Sie die Schulungswebsite von CyberHoot.com. Wir stellen Ihnen gerne den Kontakt zu einem unserer Vertriebspartner her.
Phase 1 des „Domino-Ausbruchs“ :
Ein Kunde ( Finance@IronCladCookware.com) erhielt eine E-Mail von einem regelmäßigen Lieferanten mit der Bitte, eine passwortgeschützte Rechnung in Google Docs, Dropbox oder einem anderen Online-Speicherort zu prüfen. Obwohl ungewöhnlich, handelte es sich um einen wichtigen Geschäftspartner, weshalb wir der Aufforderung pflichtgemäß nachkamen. Wie sich herausstellte, war die E-Mail-Domain des Lieferanten um einen Buchstaben falsch (beispielsweise könnte eine E-Mail von Twirlstool.com von Twrlstool.com stammen – ein „i“ fehlt). Die Website, auf der wir uns angemeldet hatten, stahl die Zugangsdaten eines Mitarbeiters. Die Hacker durchsuchten daraufhin alle Ordner des kompromittierten Postfachs unseres Unternehmens nach eindeutigen E-Mail-Adressen.
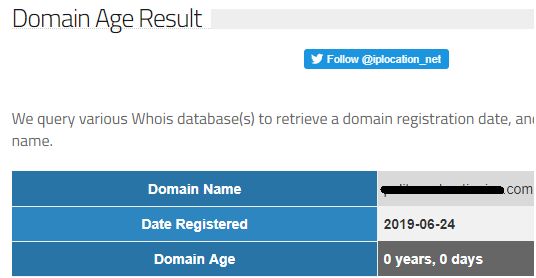
Phase 2: Der zweite Dominostein fällt (ein ähnlicher Domänenname wird registriert)
Im folgenden Screenshot haben Hacker heute einen ähnlichen Domänennamen zur Verwendung in Phase 3 registriert. Diese Domäne sieht der Domäne des Zielunternehmens sehr ähnlich und wird als Basis für diese Angriffe verwendet.
Phase 3: Der dritte Dominostein – Ausnutzung von Vertrauensbeziehungen
Der Hacker erstellt anschließend eine Reihe harmlos wirkender, aber effektiver E-Mails, die das Vertrauensverhältnis zu Ihren Lieferanten, Kunden, Ihrer Familie und Ihren Freunden ausnutzen sollen. Die E-Mails werden von einem gefälschten E-Mail-Konto versendet. In meinem fiktiven Beispiel wird Finance@IroncldCookware.com anstelle von Finance@IroncladCookware.com verwendet , um Anmeldeinformationen per E-Mail an Adressen innerhalb des ursprünglich kompromittierten E-Mail-Kontos bei IroncladCookware.com zu stehlen. Die Effektivität dieses Angriffs liegt darin, dass der Name des Absenders vom Empfänger mit hoher Wahrscheinlichkeit als legitimer Benutzer erkannt und akzeptiert wird. Aufgrund dieses impliziten Vertrauens hat die Schadsoftware eine höhere Erfolgswahrscheinlichkeit.
Phase 4: Mehrere Dominosteine fallen über Ihre Kontakte
Die Hacker hören damit nicht auf. Die E-Mail-Konto-Angriffe können beginnen … Die meisten Menschen klicken ohne zu zögern auf eine ähnliche E-Mail von einer bekannten Person. Immer weniger geben ihre Zugangsdaten an, um eine Rechnung, einen offenen Saldo oder eine andere plausible Finanztransaktion einzusehen … was dazu führt, dass immer mehr Unternehmen Opfer von Angriffen werden und ins Visier geraten. Dies ist als Dominoeffekt bekannt.
Hier finden Sie einige praktische Ratschläge, wie Sie sich schützen und den Dominoeffekten zuvorkommen, wenn Ihr Unternehmen an einem dieser Ereignisse teilnimmt!
Schritt Nr. 1: Verfassen Sie eine kurze Antwort-E-Mail und senden Sie diese umgehend an alle Kontakte, um sie über die gefälschte Domäne und die gezielten Angriffe zu informieren.
Schritt Nr. 2: Informieren Sie sich über den ISP des neu registrierten Domänennamens, senden Sie eine Missbrauchsbeschwerde über einen Phishing-Angriff von einem ähnlichen Domänennamen und fordern Sie die sofortige Entfernung.
Zeit ist entscheidend. Sobald eine Look-Alike-Domain registriert und einsatzbereit ist, beginnen die Angriffs-E-Mails an alle Ihre Lieferanten, Kunden, Freunde und Familie zu fließen. Die Dominosteine fallen, wenn die Menschen, die Ihnen und Ihrem Namen vertrauen, auf die gefälschte Rechnung oder Anmeldeanfrage klicken und sich kompromittiert fühlen.
Das Versenden dieser Warnmeldung an alle Personen, die Ihnen in den Sinn kommen, ist ein wichtiger und zeitkritischer erster Schritt.
Die übrigen Schritte müssen in der Reihenfolge steigender Schutzmaßnahmen durchgeführt werden. Nicht alle diese Maßnahmen sind kostenpflichtig. Einige bieten einen äußerst wirksamen Schutz (z. B. MFA ).
Grundschutz:
Erweiterter Schutz:
Erweiterter Schutz:
Aufruf zum Handeln:
Grundlegende Schutzmaßnahmen sind für alle Unternehmen unerlässlich. Kontaktieren Sie CyberHoot noch heute, um mit einem Vertriebspartner in Verbindung zu treten und Ihre Mitarbeiter in den notwendigen Schulungen zum Schutz vor Domino-Angriffen zu schulen. Vorbeugen ist besser als Heilen. Um zu erfahren, wie Sie sich vor ähnlichen Bedrohungen durch E-Mail-Hacks schützen können, klicken Sie hier.
Befolgen Sie diese Anweisungen von CyberHoot, um Ihr gehacktes E-Mail-Konto wiederherzustellen.
Craig, Mitgründer – CyberHoot
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.