Aber bitte keine Panik. Dies war nur ein Test.
Bevor Sie hier gelandet sind, haben Sie auf eine Phishing-E-Mail Ihres Unternehmens geklickt, um Sie zu testen. Das ist wichtig, denn im Falle eines Hackerangriffs könnten Ihre Anmeldeinformationen gestohlen oder Malware auf Ihrem Computer eingeschleust worden sein, was zu einem Ransomware-Angriff oder einer Gefährdung Ihrer geschäftlichen E-Mails geführt hätte. Beides sind wirklich schlimme Szenarien.
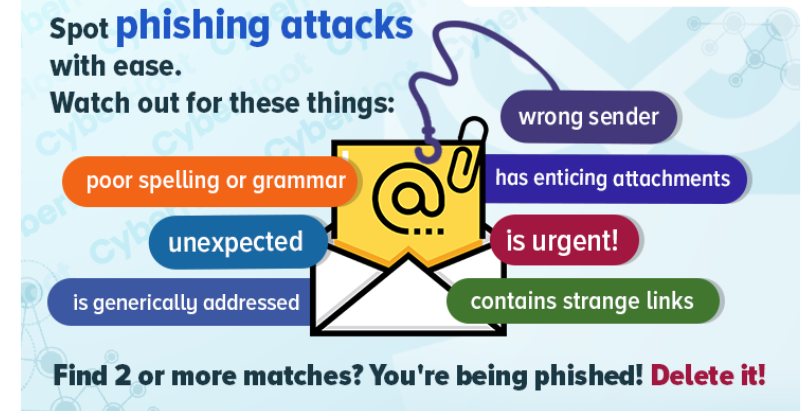
Unser Unternehmen verlangt von allen, beim Prüfen von E-Mails wachsam zu sein. Achten Sie auf diese verräterischen Anzeichen eines Phishing-Angriffs:
- Absender: Ist der Absender korrekt? Achten Sie darauf, dass die Domainnamen nur um einen Buchstaben abweichen. Weitere Informationen zu diesem Angriff finden Sie auf dieser Webseite unter Tippfehler.
- Betreff: Der Betreff ist nicht immer ein sicheres Indiz für einen Phishing-Angriff. Achten Sie jedoch auf Betreffzeilen, die unerwartet, zu schön, um wahr zu sein, dringend oder mit Rechtschreib- oder Grammatikfehlern sind. Diese deuten auf einen potenziellen Phishing-Angriff hin.
- Gruß: Achten Sie auf allgemeine Anreden wie „Sehr geehrte Damen und Herren“ oder „Werter Kunde“. Dies sind in der Regel Anzeichen dafür, dass Sie Opfer eines Phishing-Versuchs werden.
- Rechtschreibung, Zeichensetzung und Grammatik: Englisch ist manchmal die Zweitsprache von Angreifern. Die meisten seriösen Unternehmen prüfen ihre Daten sorgfältig auf Rechtschreibung, Zeichensetzung und Grammatik. Achten Sie hier auf Fehler.
- Dringlichkeit und EmotionalitätHacker wissen, dass Menschen unter Zeitdruck oder in emotional aufgeladenen Situationen schlechte Entscheidungen treffen. Daher sind ihre Phishing-E-Mails emotional aufgeladen und dringlich. Seien Sie in solchen Fällen vorsichtig, denn Sie könnten angegriffen werden.
- Schädliche Links: Manche Phishing-E-Mails zielen darauf ab, Ihre Anmeldedaten zu stehlen. Der Phishing-Versuch zielt darauf ab, Sie dazu zu verleiten, auf die Website eines bekannten Anbieters zu klicken und sich dort anzumelden. Das Problem ist, dass es sich bei der Website um eine Phishing-Seite handelt, die Ihre Anmeldedaten stiehlt und Sie, wenn sie gut aufgebaut ist, nach der Erfassung Ihres Anmeldeversuchs auf die Website des echten Anbieters weiterleitet.
- AnlagenZu guter Letzt gibt es noch die Anhänge in E-Mails. Manche haben gefährliche Dateierweiterungen wie .bat oder .exe oder Office-Dateien mit Makros (.docm oder .xlsm). Andere haben zwar harmlos wirkende Erweiterungen wie PDF, aber wenn Sie die PDF-Datei öffnen, um Ihre Rechnung zu prüfen, finden Sie darin einen Link zur „Rechnungswebsite“. Auch hier handelt es sich um eine Täuschung. Ziel ist es, Ihre Anmeldedaten zu stehlen, wenn Sie versuchen, sich auf dieser gefälschten Rechnungswebsite anzumelden.
Wenn Sie diese sieben Methoden zum Erkennen und Vermeiden von Phishing-E-Mails kennen, sind Sie für die Cybersicherheit gerüstet und können den Hackerangriffen, die täglich in unseren Posteingängen landen, standhalten. Bleiben Sie wachsam und schützen Sie sich.
Zusätzliche Schulung zum Erkennen von Phishing-Angriffen:
Spear-Phishing-Angriffe
Phishing-Angriffe erkennen und vermeiden