Die Steuererklärungssaison kann einen völlig in Anspruch nehmen. Wochenlang sind die meisten Unternehmer mit Fristen, Fristverlängerungen und Dokumenten beschäftigt. Die IT-Sicherheit gerät dabei oft in den Hintergrund. Der Mai ist der ideale Zeitpunkt, um durchzuatmen und die häufig übersehenen Geschäftsrisiken genauer unter die Lupe zu nehmen. Diesen Monat beleuchtet CyberHoot drei versteckte Risiken, die sich unbemerkt entwickeln können, insbesondere in Zeiten, in denen andere Prioritäten im Vordergrund stehen.
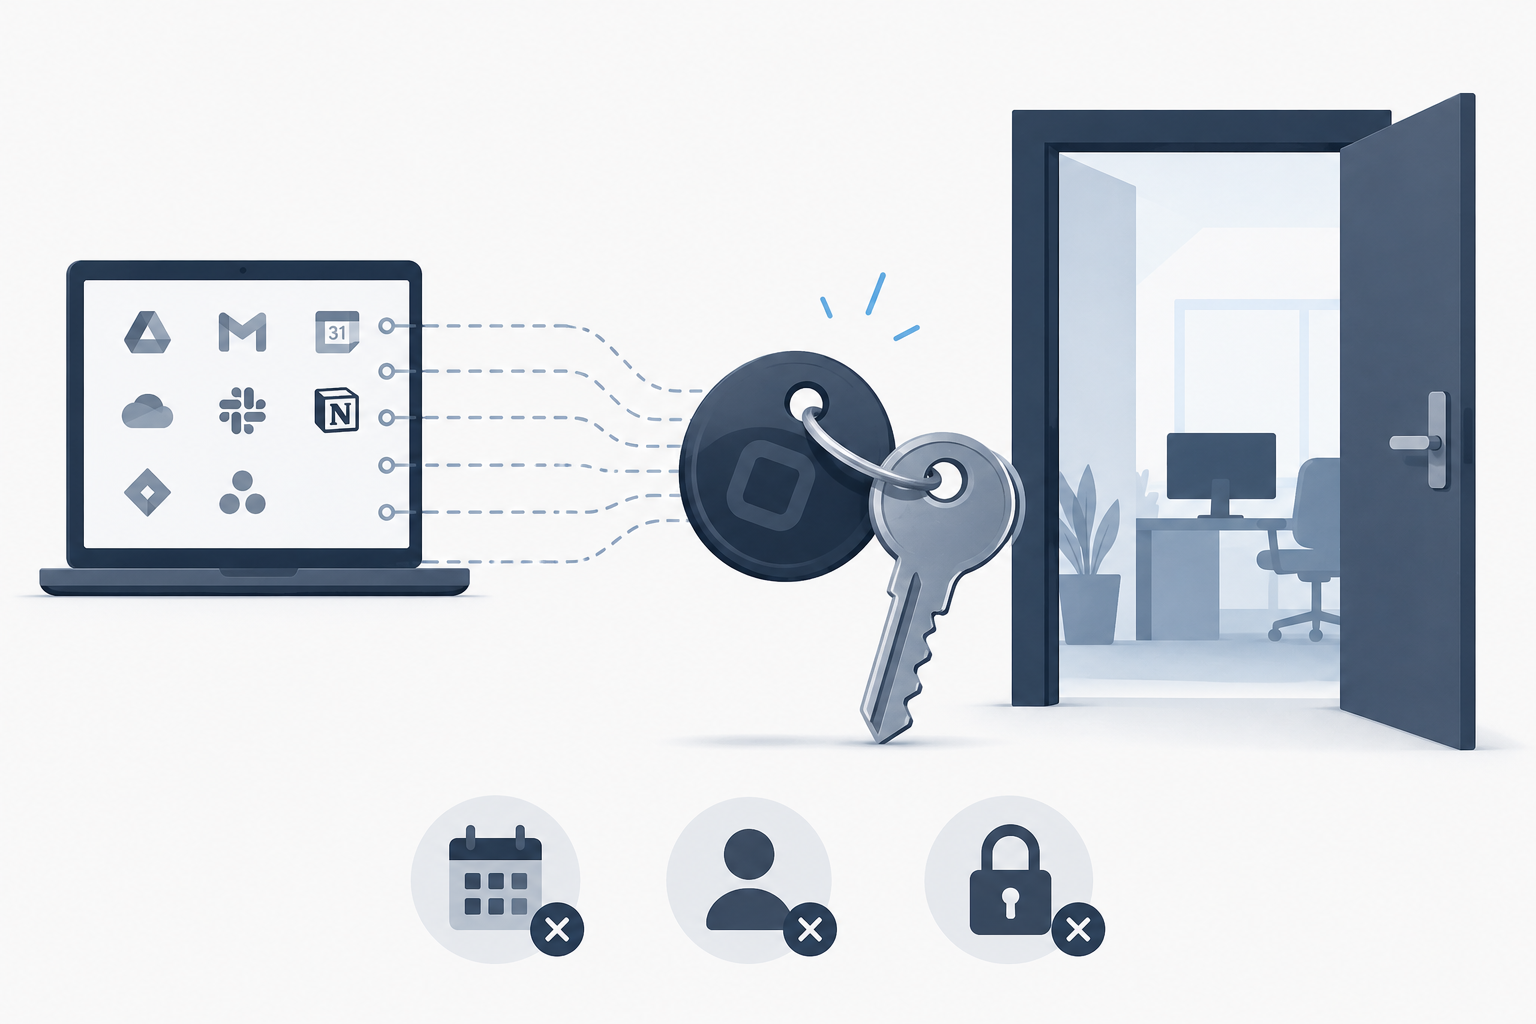
Zunächst beschreiben wir detailliert, wie Drittanbieter-Apps unbemerkt mit Google- und Microsoft-Arbeitsbereichen verknüpft werden und dabei weitreichende Berechtigungen für Unternehmensdaten erteilen – und wie viele Unternehmen keine Ahnung haben, wie viele solcher Verknüpfungen existieren. Wenn ein Mitarbeiter eine neue Produktivitäts- oder Projekt-App mit seinem Arbeitskonto verbindet, erhält diese App häufig die Berechtigung, E-Mails zu lesen, auf Dateien zuzugreifen und Kalenderdaten einzusehen. Die meisten Mitarbeiter überprüfen nie, was sie akzeptiert haben. Die meisten IT-Teams bemerken dies nicht. Wir haben dieses Problem in unserem kürzlich erschienenen Artikel „Ihre Mitarbeiter haben letztes Jahr 47 Apps mit Google verbunden. Können Sie eine davon nennen?“ genauer untersucht, und die Ergebnisse werden Sie überraschen.
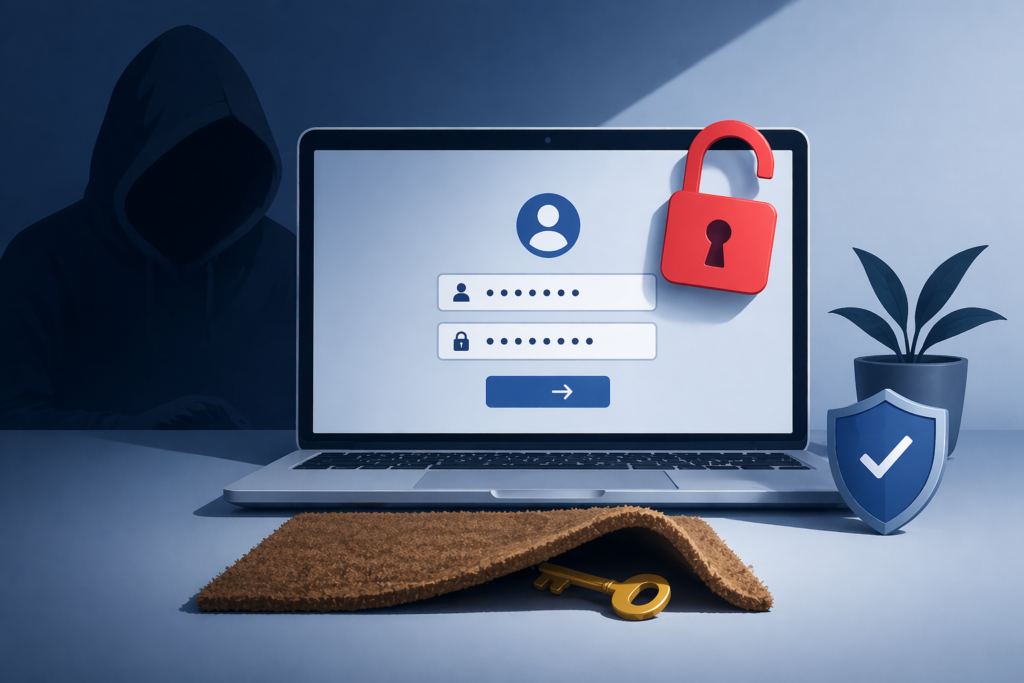
Zweitens betrachten wir, wie Angreifer nicht mehr Ihr Passwort benötigen, um auf Ihre Konten zuzugreifen. Wenn Sie sich bei Google, Microsoft oder einer beliebigen Webanwendung anmelden, erhält Ihr Browser ein Sitzungstoken – ein kleines Datenpaket, das Ihre Authentifizierung bestätigt. Angreifer, die dieses Token stehlen, können direkt auf Ihr Konto zugreifen, ohne Ihr Passwort zu kennen und ohne die Zwei-Faktor-Authentifizierung auszulösen. Kein erzwungener Zugriff. Keine Benachrichtigungen über fehlgeschlagene Anmeldeversuche. Einfach stiller Zugriff. In unserem Artikel „Angreifer brauchen keinen Schlüssel. Sie haben Ihren bereits.“ erklären wir Ihnen, wie das funktioniert und was Sie dagegen tun können.
Abschließend betrachten wir ein Risiko, das am Rande jedes Netzwerks Ihrer Kunden lauert, auch jener, die ihnen verborgen bleiben. Die meisten Unternehmen haben ihr Büronetzwerk im Griff. Nur wenige haben Einblick in die Heimrouter, die ihre Mitarbeiter im Homeoffice täglich nutzen. Diese Router werden selten aktualisiert, fast nie überwacht, und fast niemand weiß, welche Firmware-Version darauf läuft. Angreifer wissen das. Staatliche Akteure zielen aktiv auf Heim- und Kleinbürorouter als Einfallstor in Unternehmensnetzwerke ab, gerade weil diese so leicht auszunutzen und so schwer zu entdecken sind. Die Heimarbeitsplatz-Ausstattung Ihrer Kunden ist möglicherweise das unsicherste Glied in ihrer gesamten IT-Umgebung. In unserem Artikel „Warum die Router Ihrer Kunden jetzt ein Thema für die nationale Sicherheit sind“ beleuchten wir das Gesamtbild.
Diese drei Risiken haben etwas Wichtiges gemeinsam: Sie kündigen sich nicht an. Kein Alarm ertönt. Keine Anmeldeversuche schlagen fehl. Keine Fehlermeldungen erscheinen. Berechtigungen von Drittanbieter-Apps sammeln sich unbemerkt an. Gestohlene Sitzungstoken ermöglichen Zugriff ohne Warnung. Kompromittierte Router bleiben monatelang oder sogar jahrelang unentdeckt! Der gemeinsame Nenner ist, dass diese Risiken bereits in Ihrer Umgebung vorhanden sind und über vertrauenswürdige Systeme und Verbindungen wirken, auf die Sie sich täglich verlassen. Der erste Schritt zur Behebung dieser versteckten Probleme ist, ihre Existenz zu erkennen. Lesen Sie weiter, um zu erfahren, was Sie dagegen tun können.
Craig CEO,
Mitbegründer, CyberHoot
Gefällt Ihnen CyberHoot? Wir brauchen Ihre Hilfe. Hinterlassen Sie uns bitte Ihre Bewertung auf G2.com!
- G2
Weitere Informationen zum Verfassen einer CyberHoot-Bewertung finden Sie in der kurzen Videoübersicht unten. Hinweis: Um betrügerische Bewertungen zu verhindern, müssen Sie sich auf jeder Bewertungswebsite per E-Mail registrieren und Ihre Identität bestätigen.
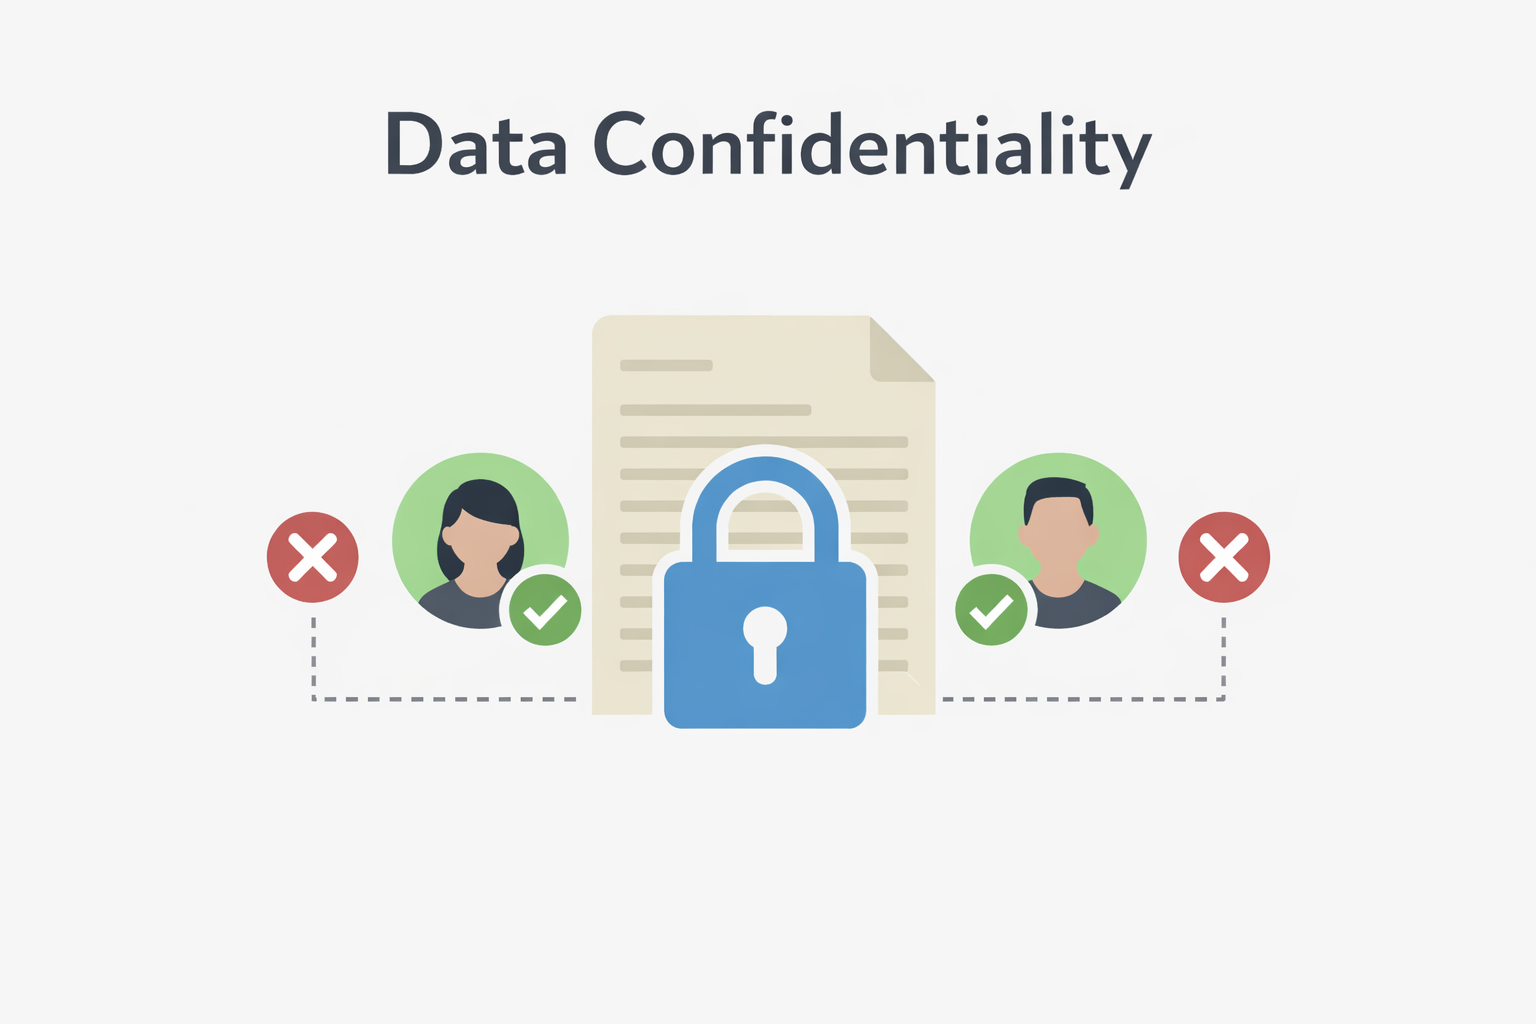
Datenvertraulichkeit gewährleistet, dass Informationen nur autorisierten Personen zugänglich sind und nicht ohne berechtigtes Interesse an Dritte weitergegeben werden. Sie schützt Daten vor unbefugtem Einsehen, Weitergeben oder Offenlegen, sei es versehentlich oder vorsätzlich. Dies ist ein grundlegendes Element der CIA-Triade (Vertraulichkeit, Integrität und Verfügbarkeit ).
Die Vertraulichkeit wird durch Kontrollmechanismen wie Zugriffsbeschränkungen, Verschlüsselung, Authentifizierung und Benutzerberechtigungen gewährleistet. Wenn die Vertraulichkeit nicht mehr gewährleistet ist, können sensible Daten wie Finanzunterlagen, personenbezogene Daten oder geistiges Eigentum offengelegt werden, was zu rechtlichen, finanziellen und rufschädigenden Folgen führen kann.
Klicken Sie hier, um mehr zu lesen!
CyberHoot erweitert seine Plattform laufend um neue Inhalte. Unser neuestes Video heißt „Sorgsamer Umgang mit personenbezogenen Daten (PII)“. Sehen Sie es sich unten an und weisen Sie es bei Bedarf manuell über CustomHoots zu, falls Sie eine PII-Schulung benötigen.
Hinweis: CyberHoot bietet allen Power-Nutzern ein kostenloses Upgrade auf Autopilot an. Kontaktieren Sie support@cyberhoot.com , um Ihr kostenloses Upgrade zu vereinbaren. Die Power Platform wird voraussichtlich im September 2026 eingestellt.
Allgemeine Verbesserungen:
CyberHoot hat ein lang gehegtes Ziel erreicht und wurde im legendären Podcast „ Security Now! “ mit Leo Laporte und Steve Gibson vorgestellt. Um es ganz klar zu sagen: Es handelt sich hierbei um eine bezahlte Kooperation mit dem Podcast.
Bitte schauen Sie sich diesen kurzen 3-minütigen Beitrag an, in dem Leo Laporte seine Erfahrungen mit HootPhish schildert und erklärt, warum der positive Verstärkungsansatz von CyberHoot zur Phishing-Aufklärung sein Interesse geweckt hat.
Wir freuen uns, Custom AttackPhish vorzustellen , eine neue Funktion der CyberHoots Autopilot-Plattform , die Administratoren mehr Flexibilität bei der Durchführung von Phishing-Simulationen bietet. Mit Custom AttackPhish ( im CustomHoots Power-Up ) können Administratoren individuelle Phishing-Kampagnen erstellen und starten, die die realen Bedrohungen, denen ihre Benutzer ausgesetzt sein können, besser widerspiegeln.
Dies hilft Organisationen dabei, relevantere Schulungen zur Sensibilisierung für IT-Sicherheit anzubieten und gleichzeitig die Fähigkeit der Benutzer zu verbessern, Phishing-Versuche zu erkennen und darauf zu reagieren.
Wenn Sie weitere Hilfe benötigen, können Sie unser Support-Team jederzeit unter support@cyberhoot.com erreichen.

Melden Sie sich noch heute für das CyberHoot-Empfehlungsprogramm an und sichern Sie sich ein Jahr lang 20 % aller Umsätze, die durch Anmeldungen über Ihren exklusiven Empfehlungslink generiert werden. Als Empfehlungspartner erhalten Sie nicht nur finanzielle Vorteile, sondern erleben auch die Befriedigung, anderen zu mehr Sicherheitsbewusstsein zu verhelfen und sie vor Cyberbedrohungen zu schützen. Zögern Sie nicht und registrieren Sie sich jetzt unter https://cyberhoot.com/referral-program/.
Empfehlung über das Dashboard von Autopilot:
Unterstützen Sie CyberHoot bei unserer Mission, eine bewusstere und sicherere Welt zu schaffen! Empfehlen Sie CyberHoot Autopilot einem Freund und freuen Sie sich über einen kostenlosen ersten Monat. Für jede Neuanmeldung über Ihren Empfehlungslink erhalten Sie einen kostenlosen Monat auf Ihr Konto gutgeschrieben. Dieses Angebot gilt exklusiv für CyberHoot-Erstregistrierungen.

Kennen Sie jemanden, der kürzlich beinahe Opfer eines Cyberangriffs, einer Phishing-E-Mail oder eines Social-Engineering-Anrufs geworden wäre? Empfehlen Sie das kostenlose Cybersicherheitstraining von CyberHoot. Die Person erhält sechs Videos (je 3–4 Minuten lang) und eine unserer hyperrealistischen Phishing-Simulationen mit positiver Verstärkung. Alles kostenlos.
Anmeldung : https://cyberhoot.com/individuals
CyberHoot Whitepaper herunterladen – Wie HootPhish AttackPhish verbessert
Ganz neu: Infografiken zu Cybersicherheitsstatistiken 2025
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.