In diesem HowTo-Artikel wird erläutert, wie Sie Allow-Listing-Regeln konfigurieren, um Phishing-Angriffstests zu ermöglichen, mit denen Endbenutzer MailProtector erreichen können.
Warnung : CyberHoot unterstützt Phishing-Angriffe per E-Mail. Bitte beachten Sie, dass diese Methode negative Verstärkung nutzt , um die Klickrate von Mitarbeitern zu senken. Um erfolgreich zu sein, kombinieren Sie diese Methode stets mit positiver Verstärkung , informativen und realistischen HootPhish- Phishing-Simulationen, um die bestmögliche Wirkung auf Endnutzer zu erzielen.
1.) Rufen Sie die MailProtector-Website unter https://emailservice.io/signin auf.
2.) Wählen Sie die Registerkarte „Domänen“ aus.

3.) Wählen Sie die Domäne aus, für die Sie Whitelisting-Regeln konfigurieren möchten.
4.) Wählen Sie die Registerkarte „Filtern“ aus.

5.) Sie werden sehen Zulassungsregeln (nur eingehend)Von dort aus können Sie die DNS-Domänennamen von CyberHoot einfach auf der rechten Seite unter dem Eingabefeld „E-Mails immer zulassen von“ eingeben. Klicken Sie anschließend auf „Hinzufügen“, um die Domänen hinzuzufügen.
Eine vollständige Liste unserer DNS-Domänennamen finden Sie unter diesem Link: https://cyberhoot.com/howto/cyberhoots-email-ip-addresses-and-hostnames/
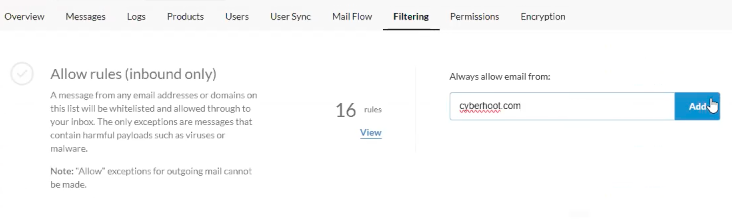
MailProtector benötigt lediglich die DNS-Domänennamen für die Zulassungsliste, da keine IP-Adressen für die Zulassungsliste akzeptiert werden. Sobald Sie jedoch alle DNS-Domänennamen von CyberHoot eingerichtet haben, können Sie loslegen!
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Stellen Sie sich vor, Sie fahren auf der Autobahn, etwa 20 km/h über dem Tempolimit, wie der übrige Verkehr. Vor Ihnen bremsen Sie...
Weiterlesen
Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.