Dieser HowTo-Artikel erklärt, wie Sie die Allow-Listing-Regeln von Avanan konfigurieren, um zu ermöglichen, dass Phishing-Tests Endbenutzer in Microsoft M365-Umgebungen erreichen.
Warnung : CyberHoot unterstützt Phishing-Angriffe per E-Mail. Bitte beachten Sie, dass diese Methode negative Verstärkung nutzt , um die Klickrate von Mitarbeitern zu senken. Um erfolgreich zu sein, kombinieren Sie diese Methode stets mit positiver Verstärkung , informativen und realistischen HootPhish-Phishing-Simulationen, um die bestmögliche Wirkung auf Endnutzer zu erzielen.
1. Greifen Sie auf das Microsoft-Sicherheits-Dashboard des Clients zu (über CIPP möglich) und folgen Sie den Schritten unter diesem Link : https://cyberhoot.com/howto/howto-whitelist-by-x-header-in-exchange-2013-2016-or-microsoft-365/ . Verwenden Sie dabei die unten aufgeführten IP-Adressen und Domänen. Hinweis : Der im Link erwähnte Abschnitt „URL“ wird nicht benötigt.
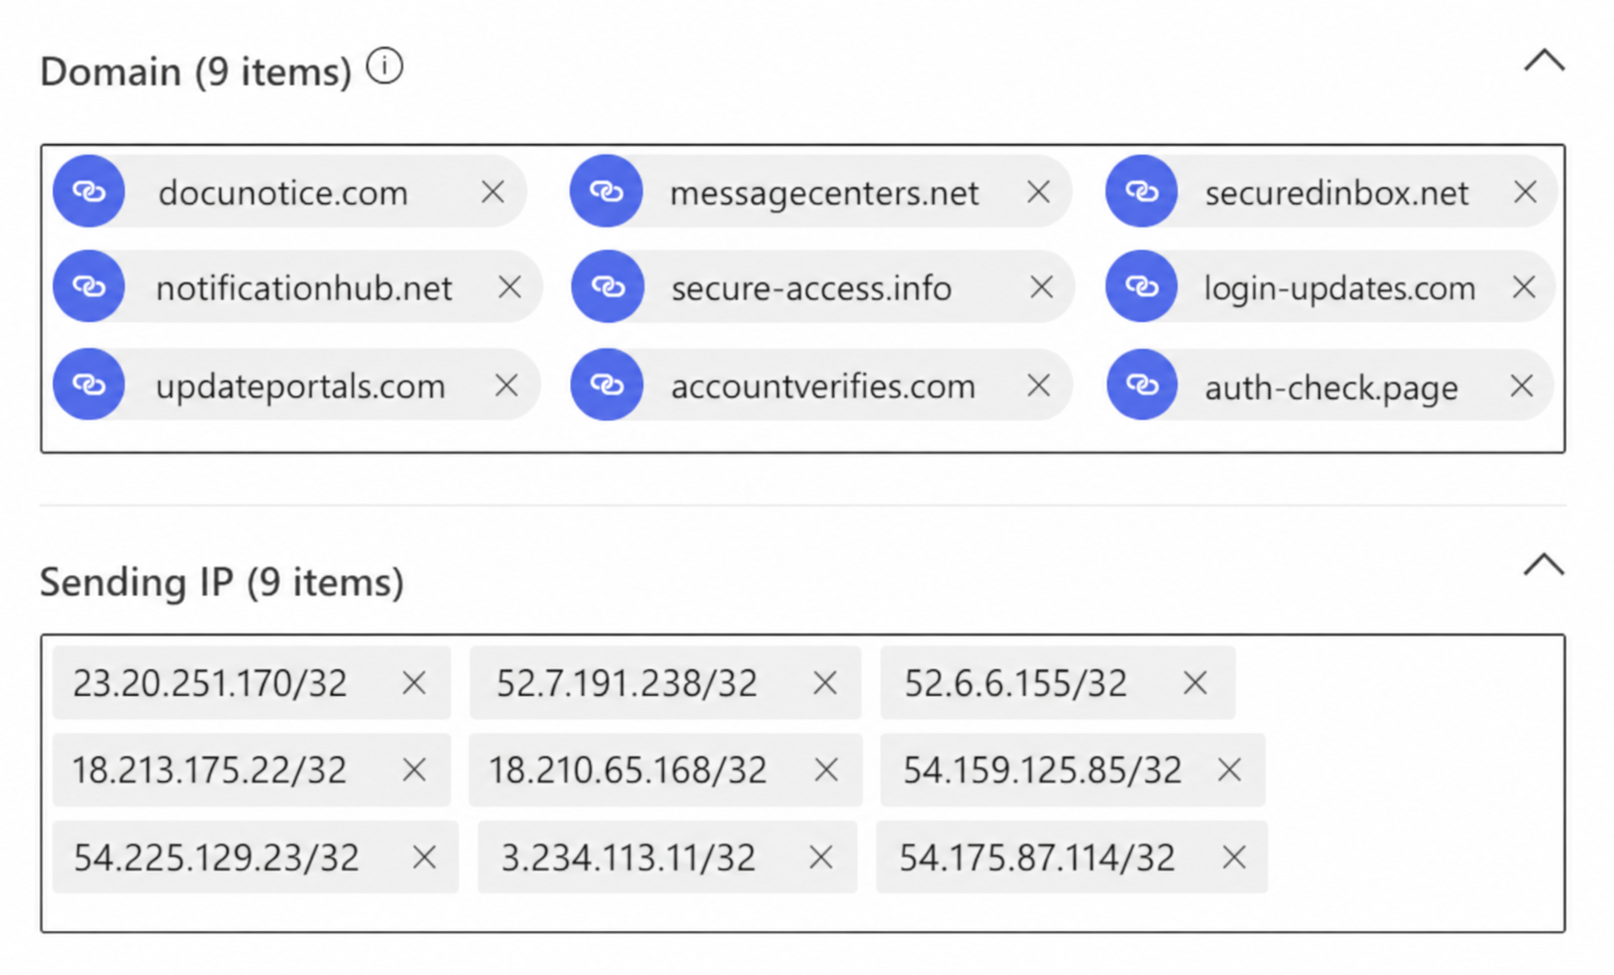
Zuzulassende IP-Adressen:
23.20.251.170/32
52.7.191.238/32
52.6.6.155/32
18.213.175.22/32
18.210.65.168/32
54.159.125.85/32
54.225.129.23/32
3.234.113.11/32
54.175.87.114/32
Zuzulassende Domänennamen:
docunotice.com
messagecenters.net
secureinbox.net
notificationhub.net
secure-access.info
login-updates.com
updateportals.com
accountverifies.com
auth-check.page
Eine detaillierte Ansicht der Avanan-Bildschirme finden Sie in den Bildern auf der nächsten Seite.

2. Verbindungsfilter zulassen
Als nächstes möchten Sie stattdessen diese IPs hinzufügen (lassen Sie immer Avanan-IPs).
23.20.251.170/32
52.7.191.238/32
52.6.6.155/32
18.213.175.22/32
18.210.65.168/32
54.159.125.85/32
54.225.129.23/32
3.234.113.11/32
54.175.87.114/32
SIE MÜSSEN DEN WERT AN DIE IP-ADRESSE DES AVANAN-PORTALS ANPASSEN – z. B. wird aus „ tenantname “ „<shortname>“ für „<Tenant Full Name>“ – setzen Sie den Nachrichtenkopf „X-CLOUD-SEC-AV-INFO“ auf den Wert „ tenantname ,google_mail,inline“.
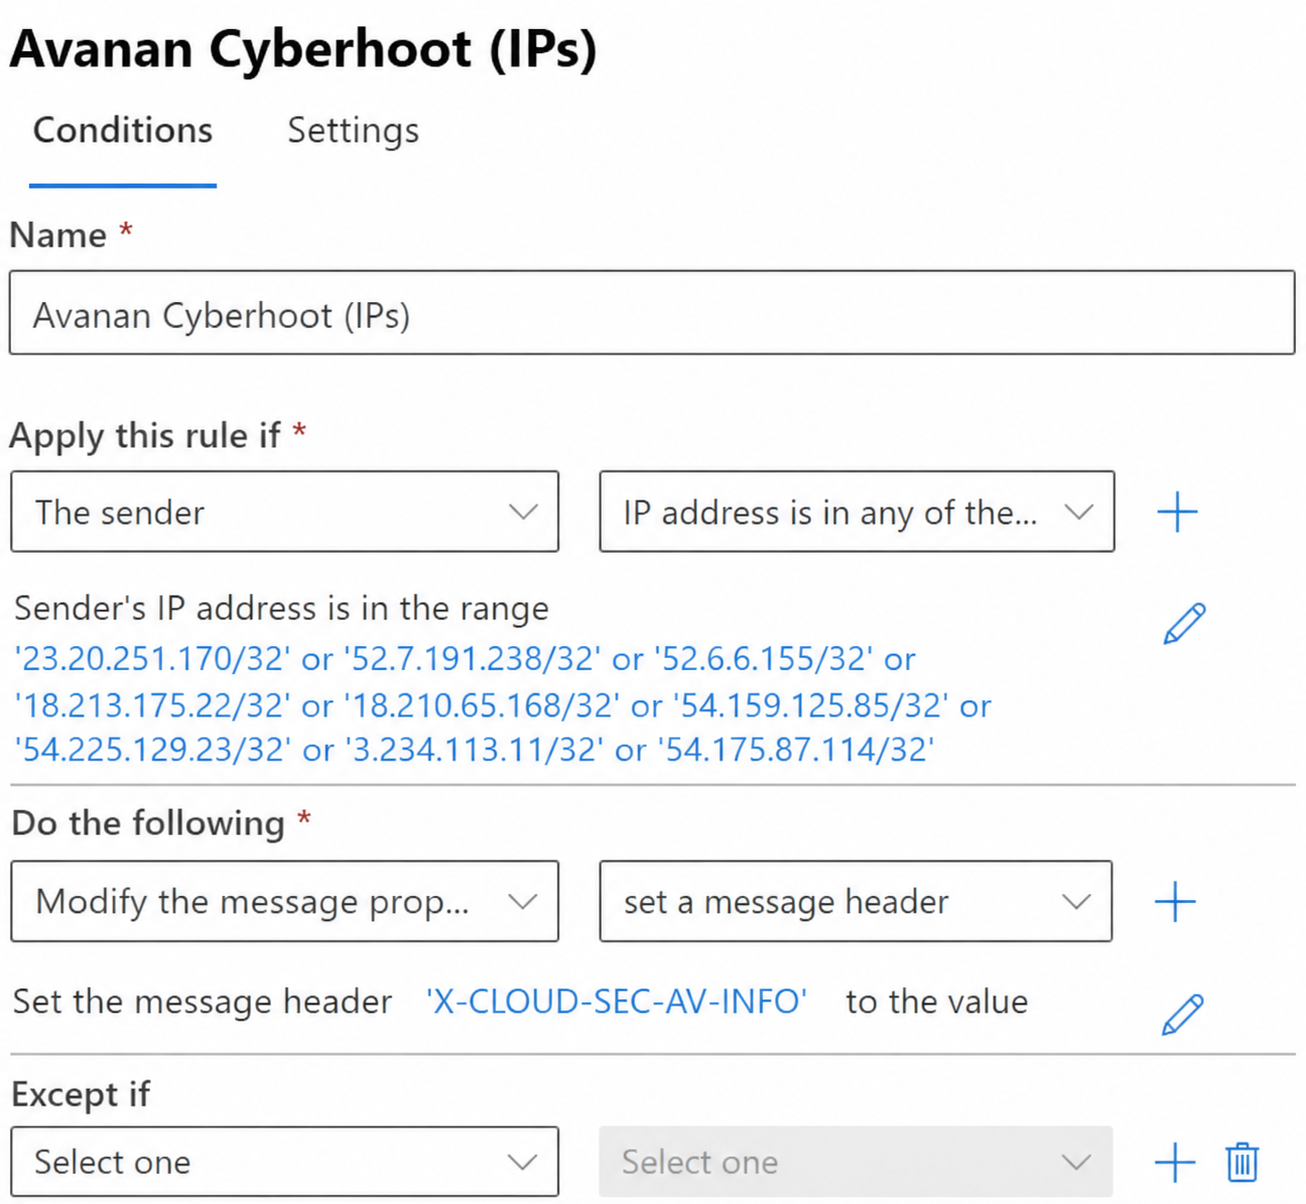
3. Aktivieren und stoppen Sie die Verarbeitung weiterer Regeln wie unten gezeigt.
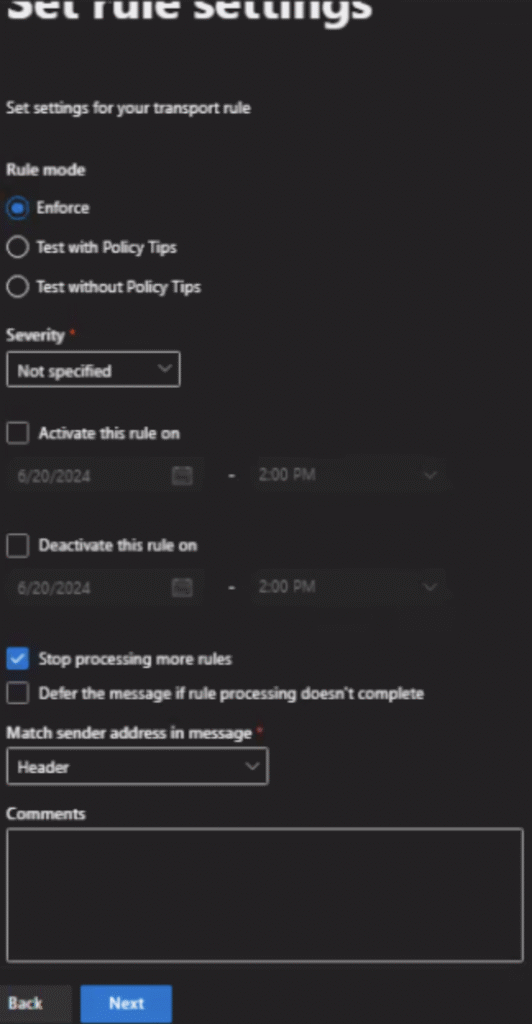
4. Klicken Sie auf Regel
5. Einstellungen bearbeiten
6. Ändern Sie die Priorität auf 0
7. Speichern. Die Regel sollte nun ganz oben stehen
8. Klicken Sie auf Regel
9. Schieben Sie den Schieberegler „Regel aktivieren oder deaktivieren“ auf „Aktiviert“. Es wird nun „Aktiviert“ angezeigt.
Melden Sie sich in Ihrem Browser von Ihrem Microsoft 365-Konto ab (Sie können admin.microsoft.com aufrufen und sich abmelden).
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.


