Das US-Verteidigungsministerium (DoD) arbeitet an einem neuen universellen Standard namens Cybersecurity Maturity Model Certification (CMMC). Dieses Modell wird aufgrund der langsamen Akzeptanz seines Vorgängers, des Defense Acquisition Federal Regulation Supplement (allgemein bekannt als „DFARS“), entwickelt. Es ist allgemein anerkannt, dass die Einheitsvorgaben des DFARS nicht funktionierten und DoD-Auftragnehmer fälschlicherweise die Einhaltung der darin enthaltenen Vorgaben behaupteten, obwohl sie dies tatsächlich nicht taten. Diese Erkenntnis führte zur Entwicklung einer fünfstufigen Cybersicherheits-Reifeskala, anhand derer sich DoD-Auftragnehmer selbst bewerten und zertifizieren lassen können. Dieser CMMC-Standard ist bekannt.
Sie können sich den Entwurf v0.7 des CMMC hier ansehen: CMMC-Website . Dieses Dokument beschreibt, wie Unternehmen anhand der NIST-basierten Reifegradskala von 1 bis 5 bewertet werden. Dabei steht 1 für grundlegende Cybersicherheitsmaßnahmen und 5 für ein fortgeschrittenes und zukunftsorientiertes Cybersicherheitsprogramm, das Richtlinien, Prozesse, Wiederholbarkeit und Effektivität im proaktiven Schutz vor Cyberbedrohungen vereint. Der CMMC konzentriert sich auf die traditionellen Kontrollen gemäß NIST 8700-171 und ergänzt dieses DoD-spezifische Programm um einige weitere Kontrollen. Standardmäßige Kontrollbereiche umfassen:
Obwohl sich das CMMC noch in der Entwicklung befindet, zeigen erste Entwürfe, dass Organisationen die Einhaltung einer der fünf unten beschriebenen Stufen zertifizieren können. Das CMMC wird verschiedene Cybersicherheitsstandards und Best Practices prüfen und kombinieren und diese Kontrollen und Prozesse über mehrere Reifegrade abbilden, die von grundlegender Cyberhygiene bis hin zu fortgeschrittener Cybersicherheit reichen. Folgendes ist derzeit über die CMMC-Stufen und ihre jeweiligen Anforderungen bekannt:
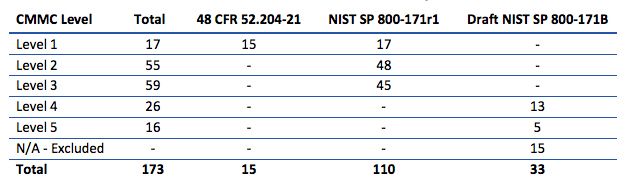
Es muss noch geklärt werden, für welche Zertifizierungsstufe ein Auftragnehmer des Verteidigungsministeriums im Umgang mit kontrollierten, nicht klassifizierten Informationen (CUI) im Rahmen seiner Arbeit zur Unterstützung der Rüstungsindustrie zertifiziert sein muss. Weitere Informationen hierzu werden folgen, sobald Informationen durch diese neue Gesetzesinitiative und den neuen Standard verfügbar sind. Es besteht Einigkeit darüber, dass die CUI-Daten, auf die ein Auftragnehmer, Subunternehmer oder Hauptauftragnehmer Zugriff hat, den Grad der Compliance bestimmen, der von diesem Anbieter verlangt wird.
Haupt- und Unterauftragnehmer unterliegen nicht bei allen Verträgen denselben CMMC-Sicherheitsanforderungen : Quelle: FedScoop.com
Die COVID-19-Pandemie hat, wie in diesem Artikel beschrieben, zu Verzögerungen bei vielen CMMC-Konformitätsfristen geführt . Neue Informationen werden veröffentlicht, sobald sie verfügbar sind.
Bewerten Sie zunächst Ihre Abläufe auf Konformität mit dem NIST 800-171-Standard, auf dem CMMC (mit einigen zusätzlichen Kontrollen) aufbaut.
Bewerten Sie sich selbst anhand der oben aufgeführten 14 Kontrollbereiche oder beauftragen Sie einen Cybersicherheitsberater. Messen und berichten Sie Ihre Compliance in jedem der 14 Kontrollbereiche.
Zweitens: Erstellen Sie einen Systemsicherheitsplan, in dem Sie Ihre aktuellen Schutzmaßnahmen gemäß den Anforderungen von NIST 800-171 darlegen.
Mit diesem Dokument können Sie beginnen, alle Ihre Schutzmaßnahmen zum Schutz Ihrer kontrollierten, nicht klassifizierten Informationen (CUI) aufzuschreiben.
Drittens sollten Sie Ihre Maßnahmenpläne zur Behebung der Mängel dokumentieren , die Sie gemäß NIST 800-171 beheben müssen.
Dies geschieht häufig in Form eines Risikoregisters mit einer priorisierten Auflistung von Lücken basierend auf Kritikalität, Auswirkung und Wesentlichkeit für Ihr Unternehmen.
Viertens: Beginnen Sie mit der Umsetzung Ihrer Sanierungspläne und beheben Sie die im dritten Schritt oben identifizierten LÜCKEN.
Die Zusammenarbeit mit einem Beratungsunternehmen oder einem Managed-Services-Anbieter bietet Ihnen oft die schnellsten und effizientesten Möglichkeiten, die Mängel Ihres Cybersicherheitsprogramms zu beheben. Denn der MSP wird an seinen Leistungen gemessen. Der Versuch, dies intern zu erledigen, während gleichzeitig alle anderen Anforderungen an Ihre Mitarbeiter bestehen, kann zu Burn-out und in der heutigen Wirtschaft mit niedriger Arbeitslosigkeit zu hoher Mitarbeiterfluktuation führen. Seien Sie daher vorsichtig, wenn Sie versuchen, diesen neuen Standard mit Ihren eigenen internen Ressourcen zu erreichen.
Stellen Sie abschließend sicher, dass Sie Ihre Prozesse mit Artefakten dokumentieren, mit denen Sie nachweisen können, dass Sie das tun, was Sie sagen.
Bei Audits kommt es häufig vor, dass der Prozess zwar abgeschlossen ist, aber weder eine Methode noch Nachweise vorliegen, um die Einhaltung des Prozesses zu belegen. Gestalten Sie Ihr Compliance-Programm so, dass Artefakte oder Nachweise für den Abschluss des Prozesses erhalten bleiben. Erstellen Sie beispielsweise einen Kündigungsprozess mit einem Datensatz für jeden Mitarbeiter, der Ihr Unternehmen verlässt.
CyberHoot wurde entwickelt, um die Compliance aller Ihrer Mitarbeiter zu erfassen. Es erinnert, verfolgt und meldet, wer Ihre Richtlinien, Prozesse und Cybersicherheitsschulungen einhält und wer nicht. Der Prozess ist vollständig automatisiert, sodass Sie sich nicht um Papierkram kümmern, individuelle Personalakten prüfen oder ähnliches tun müssen. Die Benutzerfreundlichkeit von CyberHoot wird durch folgendes Kundenzitat unterstrichen:
„ Ich habe mit CyberHoot an einem einzigen Tag mehr erreicht als mit unserem alten Produkt in einem ganzen Jahr!“ – Daniel Rickman, J&L Cable
Besuchen Sie CyberHoot.com für eine kostenlose Testversion und beginnen Sie mit der Vorbereitung auf CMMC-Audits und -Zertifizierungen.
Neoscope unterstützt seit 12 Jahren Kunden in Neuengland und den gesamten USA bei der Überwachung, Verwaltung und Reparatur ihrer IT-Infrastruktur. Dabei gewährleisten wir einen Prüfpfad mit Prozessen, die jeder Prüfung standhalten. Kontaktieren Sie Neoscope noch heute, um Ihre CMMC-Vorbereitungsanforderungen zu besprechen. Ihr proaktiver Ansatz kann den Verlust wichtiger Regierungsaufträge aufgrund von Misserfolgen bei der CMMC-Zertifizierung verhindern.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.