Trello, die von vielen Unternehmen zur Organisation von Aufgabenlisten und zur Koordination von Teamaufgaben genutzte Plattform, hat kürzlich personenbezogene Daten (PII) ihrer Nutzer offengelegt. Entdeckt wurde dies von Craig Jones, dem globalen Leiter der Cybersicherheitsabteilung bei Sophos, der bei einer Google-Suche (auch bekannt als „ Google Dorks “) auf die offengelegten Daten stieß. Es gibt einige hilfreiche Tools für solche Fälle, darunter das „Google Hacking“-Tool von Pentest Tools.
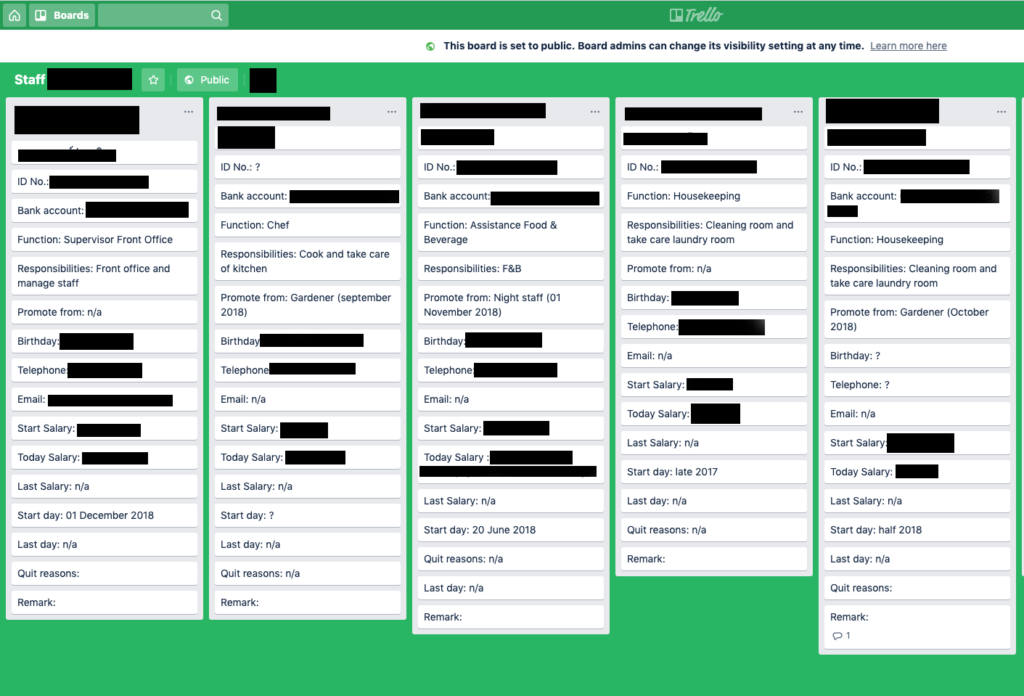
Als Trello-Nutzer überprüft Craig Jones regelmäßig die Cybersicherheitsvorkehrungen der von ihm verwendeten Produkte. Dabei stellte er fest, dass Trello-Boards standardmäßig auf „privat“ eingestellt sind, viele Nutzer diese Einstellung jedoch auf „öffentlich“ ändern. Sobald ein Board öffentlich ist, kann jeder alle Informationen darauf einsehen . Diese Trello-Boards lassen sich über die Google-Suchmaschine finden, die öffentliche Trello-Boards als einfache HTML-Seiten indexiert. Dadurch ist es für jeden leicht, die Inhalte der Boards mithilfe spezieller Google-Suchanfragen zu finden.
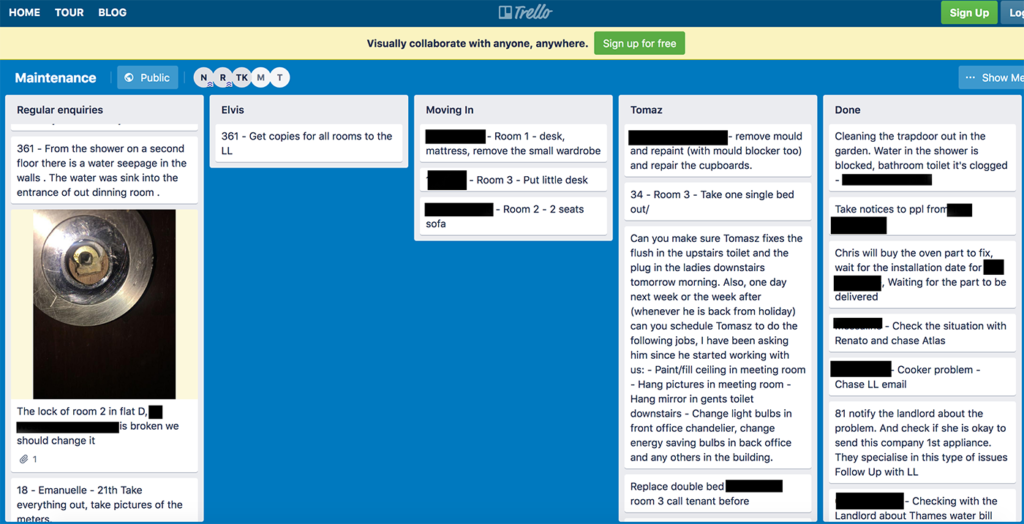
Craig Jones fand in öffentlichen Trello-Boards einen Berg an personenbezogenen Daten, darunter Namen, E-Mail-Adressen, Geburtsdaten, Ausweisnummern und Bankkontoinformationen. Das HR-Board eines Unternehmens enthielt Details wie ein Stellenangebot an einen potenziellen Mitarbeiter, einschließlich Gehalt, Bonus und vertraglichen Verpflichtungen. Es gab sogar spezifische Informationen einer Wohnungsbaugesellschaft, die alle notwendigen Reparaturen in bestimmten Bereichen oder Häusern auflistete, einschließlich Türschlössern.
Wenn Sie als Trello-Board-Administrator sensible Daten in Ihrem System verwalten, überprüfen Sie den Status Ihrer Boards und setzen Sie alle Boards mit sensiblen oder kritischen Daten auf „privat“. Wenn Sie Trello-Nutzer sind und wissen, dass einige Ihrer sensiblen Daten offengelegt wurden, können Sie den Administrator des betreffenden Kontos kontaktieren oder sich direkt an Trello wenden und darum bitten, das Board auf privat zu stellen.
Sicherheitsexperten wissen schon lange, dass Google interessante Inhalte wie frei zugängliche Videokameras, Babyphones und eine Vielzahl anderer sensibler Informationen aufdecken kann. Beschränken Sie nach Möglichkeit die Weitergabe Ihrer persönlichen Daten an Websites, deren Sicherheit Sie sich nicht hundertprozentig sicher sind. Sogar Trello wirkte wie eine seriöse Markenwebsite, wird aber aufgrund von Fehlkonfigurationen nun dafür verantwortlich gemacht, dass private Daten durch Google-Dorking leicht online an jedermann weitergegeben werden.
Organisationen, die mit Websites von Drittanbietern wie Trello zusammenarbeiten, müssen einen Prüf- und Genehmigungsprozess für alle internetbasierten Dienste von Drittanbietern einrichten. Entwickeln und veröffentlichen Sie einen Prozess, der Folgendes ermöglicht:
Durch die Einrichtung dieser Prozesse verringern Sie die Wahrscheinlichkeit, dass vertrauliche Informationen von Ihnen oder Ihrem Unternehmen online durchsickern.
https://youtube.com/watch?v=HH6edTy3mQI
Quellen:
Trello enttarnt! Suche fördert riesige Menge privater Daten zutage
Trello-App gibt personenbezogene Daten ihrer Benutzer preis
CyberHoot Cybrary-Referenzbegriffe: Google Dorking
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Was geschah am Donnerstag, dem 12. November 2026, gegen 11 Uhr Ostküstenzeit? Microsoft Outlook funktionierte nicht mehr...
Weiterlesen
Autorin: Katie Boquetti | Leitartikel: Craig Taylor Leitartikel von Craig Taylor: „Macht korrumpiert oft …“
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Redaktionelle Mitteilung von Craig Taylor: Seit Jahren trainieren wir...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.