Men bare rolig. Det var kun en test.
Før du landede her, klikkede du på en phishing-e-mail sendt af din virksomhed for at teste dig. Dette er vigtigt, fordi hvis det havde været et hackerangreb, kunne dine loginoplysninger være blevet stjålet, malware være blevet implanteret på din maskine, hvilket kunne have ført til et ransomware-angreb eller kompromitteret virksomheds-e-mail. Begge dele er virkelig dårlige scenarier.
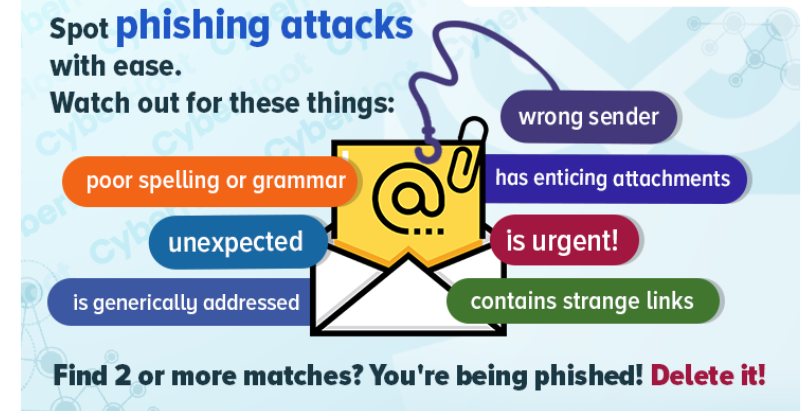
Vores virksomhed kræver, at alle er årvågne, når de undersøger e-mails. Vær opmærksom på disse afslørende tegn på et phishing-angreb:
- SenderEr afsenderen korrekt? Vær omhyggelig med at kontrollere, om der er domænenavne, der ligner hinanden, med kun ét bogstav. For mere information om dette angreb, besøg denne webside på typosquatting.
- EmneEmnet er ikke altid en klar indikation af et phishing-angreb. Men hold øje med emner, der er uventede, for gode til at være sande, hastende eller indeholder stave- eller grammatiske fejl. Disse indikerer et potentielt phishing-angreb.
- HilsenVær opmærksom på generiske hilsner som f.eks. Kære hr./fru eller Værdifulde kunde. Disse er normalt tegn på, at du bliver udsat for phishing.
- Stavning, tegnsætning og grammatikEngelsk er nogle gange angriberes andetsprog. De fleste legitime virksomheder kontrollerer grundigt for fejl i stavning, tegnsætning og grammatik. Du skal være opmærksom på fejl her.
- Hastighed og følelsesmæssighedHackere ved, at folk træffer dårlige beslutninger, når de er under tidspres eller i følelsesladede situationer. Derfor kommer deres phishing-e-mails følelsesladede og hastende. Hvis du ser dette, skal du være forsigtig, da du kan blive angrebet.
- Ondsindede linksNogle phishing-e-mails er designet til at stjæle dine loginoplysninger. Phishingen har til formål at overtale dig til at klikke på linket til en almindelig leverandørs hjemmeside, hvor du vil forsøge at logge ind. Problemet er, at hjemmesiden er en phishing-side, der vil stjæle dine loginoplysninger, og hvis den er godt konstrueret, videresende dig til den rigtige leverandørs hjemmeside efter at have registreret dit loginforsøg.
- Vedhæftede filerSidst, men ikke mindst, er der de vedhæftede filer, der kommer i e-mails. Nogle har farlige filtypenavne såsom .bat eller .exe eller makroaktiverede Office-filer (.docm eller .xlsm). Andre har sikre filtypenavne såsom en PDF, men når du åbner PDF'en for at gennemgå din faktura, indeholder den et link til "faktureringswebstedet". Igen er dette et kneb. De forsøger at stjæle dine loginoplysninger, når du forsøger at logge ind på det falske fakturawebsted.
Hvis du lærer disse syv måder at spotte og undgå phishing-e-mails på, vil du være cybersikker og klar til at imødegå de hackerangreb, der når vores indbakker hver dag. Vær sikker og vær årvågen.
Yderligere træning i at opdage phishing-angreb:
Spear-phishing-angreb
Opdagelse og undgåelse af phishing-angreb