Normalt undgår min introduktion til dette nyhedsbrev overdrevne påstande og kunstig hastværk. Sandheden er, at der ikke er noget overdrevet eller kunstigt ved den følgende introduktion. Vær opmærksom og handl nu. De AI-funktioner, vi ser på markedet, holder mig vågen om natten. Du kan træffe virkelig vigtige foranstaltninger for at lukke lugerne i din virksomhed nu og forhåbentlig klare de kommende storme. Fremtiden efter disse storme er lys, sikker og mere sikker end nogensinde før. De storme, vi står over for, det jeg kalder en tsunami , vokser, og dit vindue til at forberede dig lukker sig hurtigt. Handl nu for at forberede dig. Her er hvorfor.
I april afslørede Anthropic Claude Mythos Preview, deres mest kapable model til AI-kodning og sårbarhedsopdagelse, og afviste straks at frigive den offentligt på grund af bekymringer om cybersikkerhed. Vi dækkede dette her . Den 9. juni udgav Anthropic Fable 5, en beskyttet version af den samme underliggende model. Den amerikanske regering tvang Anthropic til at fjerne Fable 5 fra den generelle tilgængelighed tre dage efter udgivelsen, da Amazons sikkerhedsteam rapporterede et jailbreak i deres beskyttelsessystemer.
AI scanner nu netværk og finder sårbarheder hurtigere end noget menneskeligt team. Ikke bare en eller to; men tusindvis. Derudover sporede Anthropics røde team 832 ondsindede aktører, der misbrugte AI på tværs af alle faser af angrebets livscyklus i løbet af det seneste år. Andelen af højrisikoaktører blev næsten fordoblet på bare seks måneder. Bug bounty-programmer suspenderer driften, da mængden og kvaliteten af indsendelser er blevet uhåndterlig. Softwareudviklere kæmper under vægten af de fejl, som AI dukker op. Angribere får adgang til de samme værktøjer lige nu. Vores anden artikel i denne måned dækker præcis, hvordan dette fungerer, og hvordan din organisation skal forberede sig.
Som Steve Gibson, sikkerhedsforsker og vært på Security Now! podcasten, sagde den 9. juni:
"Ingen, der har fulgt denne podcast [ Redaktørens note: i over 20 år ], har nogensinde hørt mig løbe rundt og sige, at himlen er ved at falde sammen. Men det, vi lærer af denne rapport, er så tæt på det, som vi nogensinde har været."
Vent ikke. Tag mindst disse fire trin nu. Læs artiklen for endnu flere forslag.
Reducer dit dataaftryk. Færre data på dit interne netværk betyder færre notifikationer om brud, når angribere kommer igennem.
Luk alle åbne døre. Gennemgå og luk alle netværksstier, du absolut ikke har brug for.
Implementer en honeypot. Den er designet til at advare dig, når nogen er inden for dit netværk.
Indstil patching til automatisk. Ingen forsinkelser, ingen undtagelser. Nye patch-udgivelser reverse engineeres til aktive exploits på rekordtid (minutter og timer – ikke dage og uger).
Denne måned dækker vi også de identitetsrisici, der findes i dit netværk, når brugerne logger ind, og hvad Google Chrome gjorde for at forhindre cookietyveri.
Grin. Lær. Hup op!
Craigs administrerende direktør,
Medstifter, CyberHoot
CyberHoot har officielt opnået et mangeårigt mål om at blive medvirket i den legendariske podcast “ Security Now! ” med Leo Laporte og Steve Gibson. For at være 100% klar, er dette et betalt sponsorat af podcasten.
Derudover har Leo Laporte personligt anbefalet CyberHoot:
"Da vi blev udsat for phishing [før CyberHoot], blev det ret tydeligt, at vi var nødt til at gøre mere for at beskytte vores virksomhed. Den samme gamle træning virkede bare ikke. CyberHoot kom til undsætning. Det er sjovt, vores team elsker det, og bedst af alt, det hjælper med at holde os sikre. Hold da op!" — Leo Laporte
Se venligst dette korte 3-minutters indslag, hvor Leo Laporte deler sin oplevelse med HootPhish og forklarer, hvorfor CyberHoots positive forstærkningstilgang til phishing-oplysning fangede hans opmærksomhed.
Kan du lide CyberHoot? Vi har brug for din hjælp. Skriv din anmeldelse på G2.com!
- G2
For mere information om, hvordan du skriver en CyberHoot-anmeldelse, se venligst den korte videooversigt nedenfor. Bemærk: For at undgå falske anmeldelser kræver hver anmeldelseshjemmeside, at du opretter og validerer din identitet via en registreringsproces for en e-mailkonto.
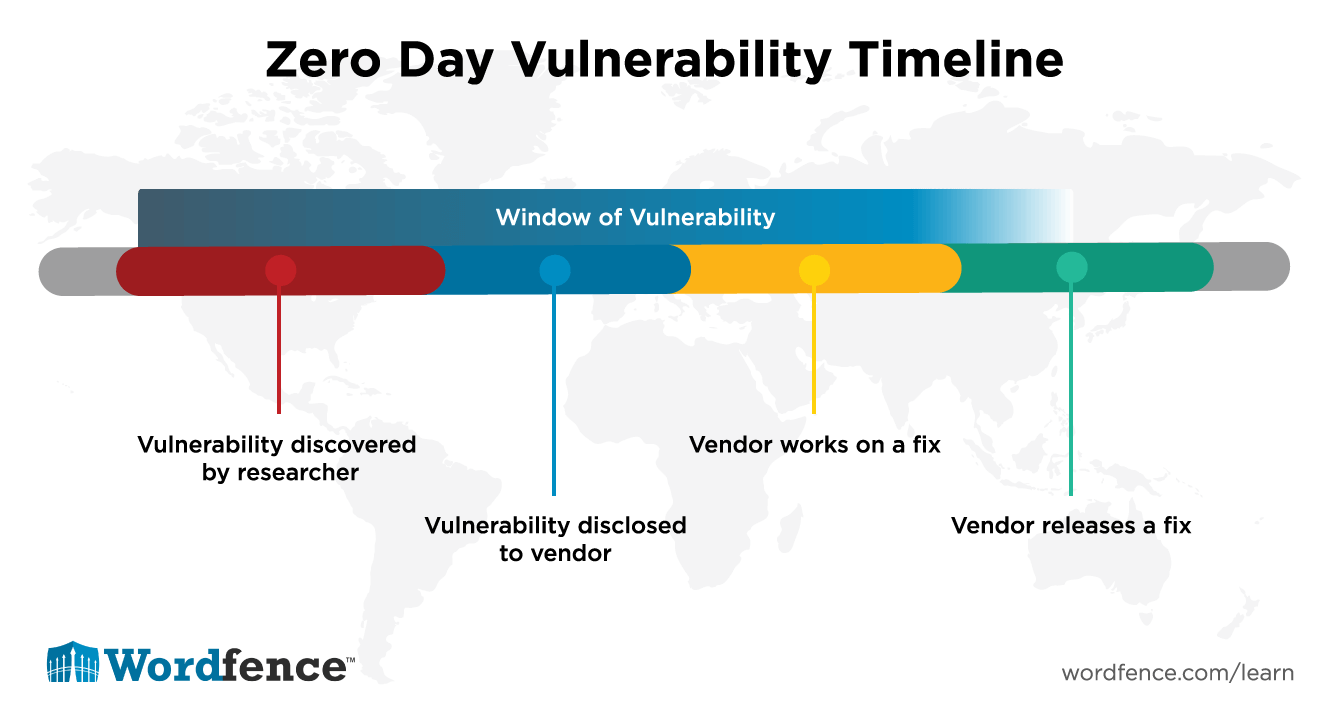
En zero-day sårbarhed er en sikkerhedsfejl, som softwareleverandøren endnu ikke kender til. Der findes ingen programrettelse. Udviklerne har haft nul dage til at rette den.
Den definition har ikke ændret sig. Det, der har ændret sig, er, hvem der finder disse fejl, og hvor hurtigt. AI-værktøjer scanner nu millioner af linjer kode på få timer og afslører sårbarheder, som det ville tage menneskelige forskere uger til måneder aldrig at finde! Angribere har adgang til de samme værktøjer. Når en kritisk patch udgives, kan AI reverse engineere det, den retter, på få minutter, hvilket giver angriberne en plan, før de fleste organisationer overhovedet har planlagt opdateringen.
Svaret er simpelt: Aktivér automatisk patching nu. Vent ikke på et vedligeholdelsesvindue. Nedetid fra en patch kan genoprettes. Et brud kan ikke.
Læs hele Cybrary-udtrykket, inklusive hvad du skal gøre, uanset om din virksomhed bruger software eller bygger den: Zero-Day Vulnerabilities
Bemærk: CyberHoot opgraderer alle Power Users til Autopilot gratis. Kontakt support@cyberhoot.com for at planlægge din gratis opgradering. Power-platformen udfases senere i år i september 2026.
Vi er glade for at kunne introducere Custom AttackPhish , en ny funktion i CyberHoots Autopilot-platform , der giver administratorer større fleksibilitet, når de kører phishing-simuleringer. Med Custom AttackPhish ( som findes i vores CustomHoots Power-Up ) kan administratorer oprette og lancere tilpassede phishing-kampagner, der bedre afspejler de virkelige trusler, deres brugere kan støde på.
Dette hjælper organisationer med at levere mere relevant træning i sikkerhedsbevidsthed, samtidig med at brugernes evne til at genkende og reagere på phishing-forsøg forbedres.
Hvis du har brug for yderligere hjælp, kan du altid kontakte vores supportteam på support@cyberhoot.com.
Tilmeld dig CyberHoots henvisningsprogram i dag, og begynd at tjene 20% af al omsætning genereret i et år af dem, der registrerer sig via dit eksklusive henvisningslink. Som henvisningspartner modtager du ikke blot økonomiske belønninger, men du oplever også tilfredsstillelsen ved at hjælpe andre med at blive mere sikkerhedsbevidste og beskytte dem mod cybertrusler. Tøv ikke, tilmeld dig nu på https://cyberhoot.com/referral-program/.
Henvisning via Autopilots dashboard:
Bliv en del af CyberHoots mission om at skabe en mere bevidst og bedre sikker verden! Anbefal CyberHoot Autopilot til en ven, og de får en gratis første måned. For hver ny tilmelding, der bruger dit henvisningslink, får du en gratis måned tilføjet til din konto. Dette tilbud er eksklusivt for førstegangs CyberHoot-registreringer.
Kender du nogen, der for nylig var tæt på at blive udsat for et cyberangreb, en phishing-e-mail eller et telefonopkald via social engineering? Anbefal CyberHoots gratis cybersikkerhedstræning. De modtager seks (6) videoer (hver video varer 3-4 minutter) og en af vores positive forstærknings-, hyperrealistiske phishing-simuleringer. Alt sammen gratis.
Tilmelding : https://cyberhoot.com/individuals
Download af CyberHoot Whitepaper – Sådan forbedres HootPhish med AttackPhish
Helt nyt: Infografik om cybersikkerhedsstatistik for 2025
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.