Velkommen til CyberHoots nyhedsbrev om cybersikkerhed for februar!
Angribere går ikke længere kun efter adgangskoder. De går efter sessionstokens, forkert konfigurerede cloudtjenester og endda de AI-værktøjer, dit team bruger hver dag. Omkredsen bliver mere porøs, og browseren er stille og roligt blevet endnu en sprække i din rustning.
Og alligevel er der gode nyheder. Alle de risici, der er skitseret denne måned, kan forebygges. En klar forståelse af, hvordan de virker, forvandler overraskelse til forebyggende foranstaltninger og robust forsvar.
Denne måned på CyberHoot udpakker vi fire nye problemer, der fortjener din opmærksomhed, ikke fordi de er sensationelle, men fordi de er praktiske, aktuelle og rettesbare.
Luskede browserudvidelser stjæler ChatGPT-sessionstokens uden nogensinde at røre en adgangskode eller udløse MFA. Når en angriber har et gyldigt sessionstoken, kan de udgive sig for at være brugere, som om de er logget ind lovligt. Vi forklarer, hvordan dette angreb fungerer på det tekniske niveau, hvorfor det omgår traditionelle sikkerhedsforanstaltninger, og hvilke kontroller du bør implementere lige nu for at beskytte din organisation.
En ledende cybersikkerhedsleder begik for nylig en dyr AI-fejl , og det skyldtes ikke manglende teknisk viden. Det var en fejl i sikker brugspraksis med et offentligt tilgængeligt AI-værktøj. Lærdommen er klar: Selv erfarne fagfolk kan eksponere følsomme data uden begrænsninger. Vi vil gennemgå, hvad der skete, og skitsere en praktisk ramme for sikker og ansvarlig brug af AI-værktøjer uden at forbyde brugen af dem.
Google Workspace er fortsat en hjørnesten i moderne forretningsdrift, men almindelige sikkerhedshuller fører fortsat til undgåelige brud . Fra svag segmentering af administratorroller til manglende politikker for betinget adgang kan små fejlkonfigurationer skabe uforholdsmæssig stor risiko. Vi identificerer de hyppigste svagheder, vi ser, forklarer, hvorfor de er vigtige, og giver en prioriteret tjekliste til afhjælpning.
Endelig afslørede MongoBleed 87,000 internetbaserede MongoDB-databaser . Dette var ikke en sofistikeret zero-day-situation, det var et eksponeringsproblem. Vi dækker, hvem der er mest i fare, hvordan man afgør, om man er sårbar, de umiddelbare patch-trin, der skal tages, og de langsigtede hærdningsstrategier, der beskytter dine data mod at blive den næste overskrift.
Læs videre, forbliv disciplineret, og hold din organisation cyber(hoot)smart.
Craig
Administrerende direktør, medstifter af CyberHoot
Kan du lide CyberHoot? Vi har brug for din hjælp. Skriv en anmeldelse via linkene nedenfor!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
– Reddit-tråd for systemadministration på K12
For mere information om, hvordan du skriver en CyberHoot-anmeldelse, se venligst de korte videooversigter nedenfor. Bemærk: For at undgå svigagtige anmeldelser kræver hver anmeldelseshjemmeside, at du opretter og validerer din identitet via en registreringsproces for e-mailkonto.
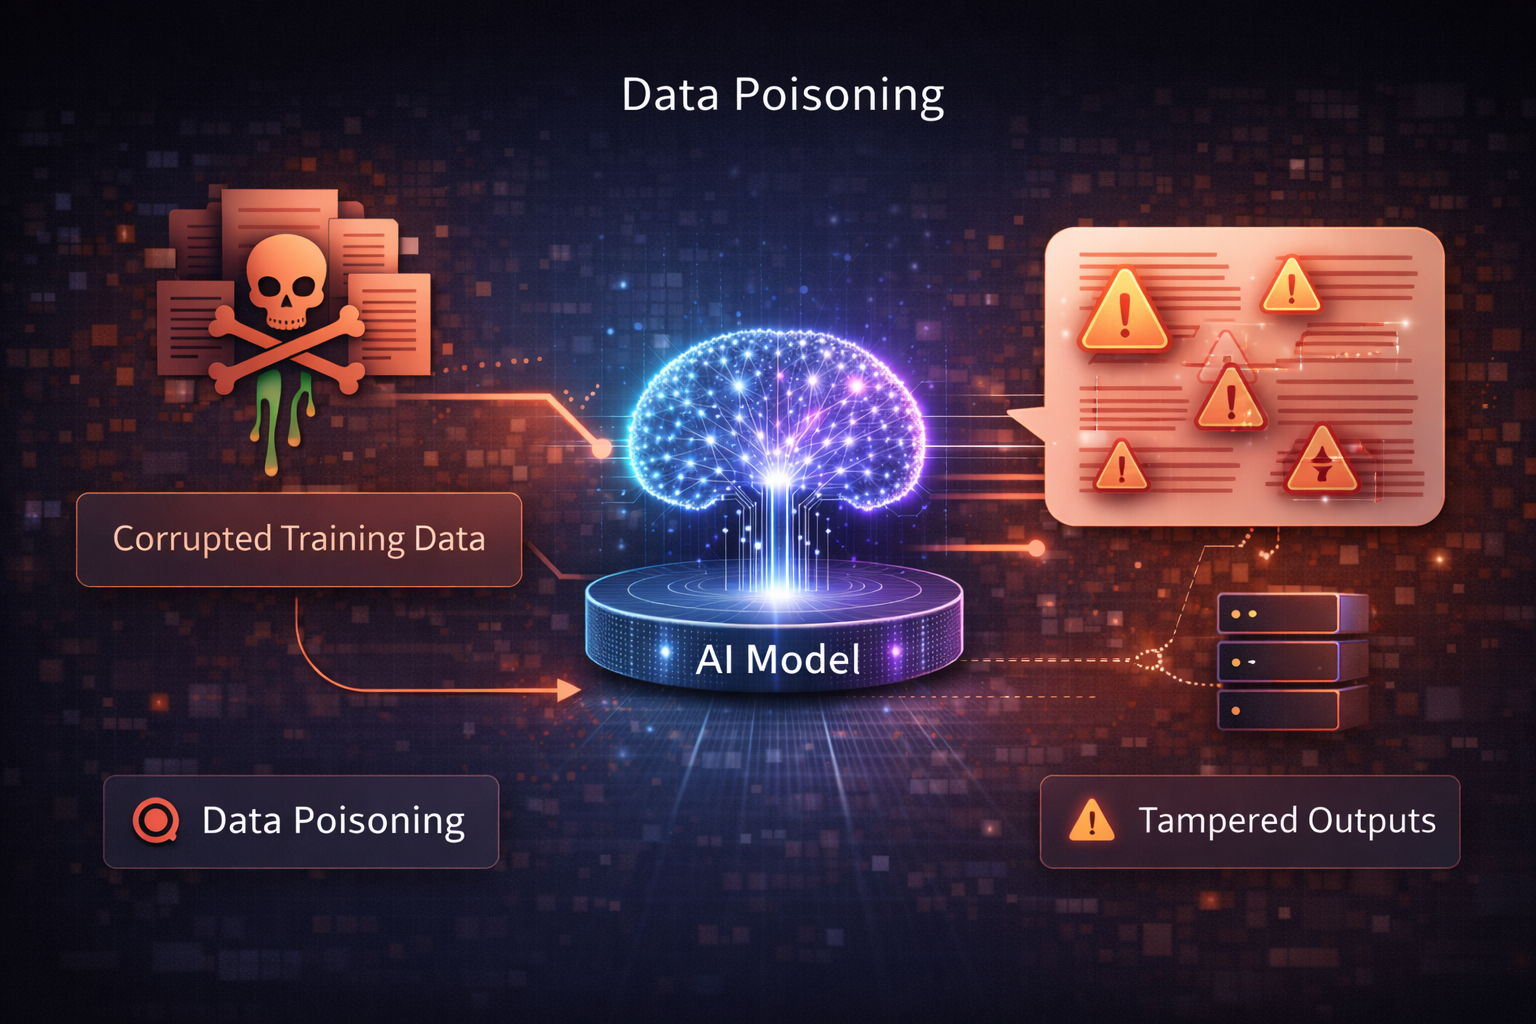
Dataforgiftning er et angreb, hvor en modstander bevidst indsætter ondsindede, vildledende eller forudindtagede data i en AI-models trænings-, finjusterings- eller feedbackpipeline for at påvirke modellens opførsel. Målet er at få modellen til at producere forkerte, usikre, forudindtagede eller angriberkontrollerede output , enten generelt eller under specifikke forhold.
I modsætning til promptbaserede angreb er dataforgiftning rettet mod selve læringsprocessen . Når forgiftede data er inkorporeret, kan modellen opføre sig ondsindet, selv for normale, legitime brugere.
CyberHoots nye ChatBot-selvbetjeningssupport er nu live og tilbyder support døgnet rundt direkte i administratorgrænsefladen og på vores CyberHoot-websted. Dette intelligente supportværktøj, der er placeret nederst til højre på skærmen, hjælper dig med at finde svar med det samme, fejlfinde problemer og få adgang til ressourcer uden at vente på et e-mailsvar.
Hvis du har brug for yderligere hjælp, kan du altid kontakte vores supportteam på support@cyberhoot.com.
Tilmeld dig CyberHoots henvisningsprogram i dag, og begynd at tjene 20% af al omsætning genereret i et år af dem, der registrerer sig via dit eksklusive henvisningslink. Som henvisningspartner modtager du ikke blot økonomiske belønninger, men du oplever også tilfredsstillelsen ved at hjælpe andre med at blive mere sikkerhedsbevidste og beskytte dem mod cybertrusler. Tøv ikke, tilmeld dig nu på https://cyberhoot.com/referral-program/.
Henvisning via Autopilots dashboard:
Bliv en del af CyberHoots mission om at skabe en mere bevidst og bedre sikker verden! Anbefal CyberHoot Autopilot til en ven, og de får en gratis første måned. For hver ny tilmelding, der bruger dit henvisningslink, får du en gratis måned tilføjet til din konto. Dette tilbud er eksklusivt for førstegangs CyberHoot-registreringer.
Kender du nogen, der for nylig var tæt på at blive udsat for et cyberangreb, en phishing-e-mail eller et telefonopkald via social engineering? Anbefal CyberHoots gratis cybersikkerhedstræning. De modtager seks (6) videoer (hver video varer 3-4 minutter) og en af vores positive forstærknings-, hyperrealistiske phishing-simuleringer. Alt sammen gratis.
Tilmelding : https://cyberhoot.com/individuals
Download af CyberHoot Whitepaper – Sådan forbedres HootPhish med AttackPhish
Helt nyt: Infografik om cybersikkerhedsstatistik for 2025
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.