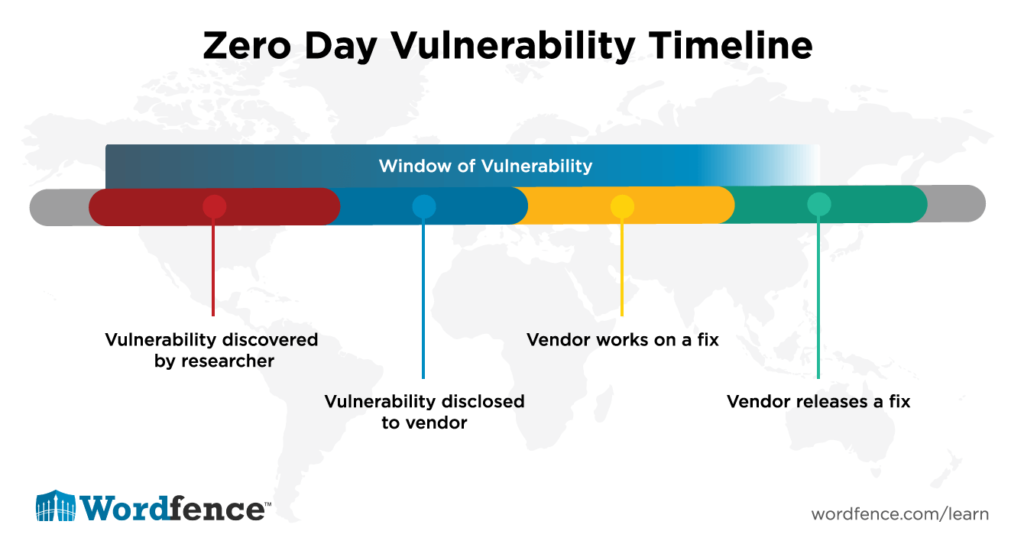
En Zero Day Vulnerability er en sikkerhedsfejl, der er ukendt for softwareleverandøren eller den virksomhed, den findes i, og der er endnu ikke udgivet en programrettelse til sårbarheden . Udtrykket "zero day" refererer til det faktum, at udviklerne har haft nul dage til at rette den sikkerhedsfejl, der for nylig er blevet fundet i deres software eller hardware. Et "Zero Day Attack" opstår, når en sårbarhed, der endnu ikke er programrettet (muligvis ikke engang kendt) af udviklere af hardware eller software, udnyttes af hackere. Denne udnyttelse giver hackere mulighed for at bryde et system gennem software- eller hardware-"zero-day"-sårbarheden.
I juli 2014 startede Google "Zero Day Initiative", som var oprettelsen af et program bestående af sikkerhedsanalytikere fra Google, der havde til opgave at finde Zero Day Vulnerabilities; dette team kaldes "Project Zero". Project Zero-forskere finder sårbarheder i hardware- og softwareløsninger og rapporterer disse fund til produktets producent. De arbejder sammen om at rette sikkerhedsfejlen og offentliggøre programrettelser, når hullet er blevet fyldt.
Project Zero minder om Bug Bounty Programs , som er en aftale, der tilbydes af mange websteder, organisationer og softwareudviklere, hvor enkeltpersoner kan modtage anerkendelse og økonomisk betaling for at rapportere fejl eller sårbarheder i en leverandørs produkttilbud.
Relaterede termer: Bug Bounty-programmer , ansvarlig offentliggørelse , sårbarhed
Relaterede læsninger:
Hackere udnytter Zero-Day i WordPress-plugin til at oprette uærlige administratorkonti
Databrud hos Mitsubishi Electric forårsaget af zero-day-sårbarhed i antivirussoftware
kilder:
"Mød 'Project Zero', Googles hemmelige team af fejlfindende hackere"
Hvordan du som virksomhed reagerer på zero-day sårbarheder afhænger af, om du selv udvikler hardware (HW) eller software (SW), eller om du bruger andre virksomheders hardware og software.
For virksomheder, der ikke udvikler hardware eller software, skal I blot have en politik og en proces for håndtering af sårbarhedsadvarsler på plads for at håndtere de sikkerhedssårbarheder, der annonceres for den hardware og software, I forbruger. Denne proces definerer, hvor hurtigt I skal opdatere jeres udstyr i forhold til, hvor kritiske eller store den risiko, I står over for. For risici, der repræsenterer et totalt brud på jeres netværk, hvor der er tilgængelig exploit-kode, og I har internetaktiverede porte og protokoller til de tjenester, der angribes, vil jeres politik angive - stop alt andet og lav en opdatering nu. I betragtning af fremkomsten og hastigheden af AI zero-day discovery-værktøjer, skal I aktivere automatisk programrettelse. At vente inviterer til et brud, da AI kan reverse engineere nye kritiske programrettelser på få minutter og timer. Opdater jeres VAMP-processer for at tillade dette, selv på bekostning af nedetid. Efter vores mening er det langt bedre at opleve nedetid end et brud.
Ny tilgang: For virksomheder, der udvikler hardware eller software, skal I selv finde og bruge et AI zero-day discovery-værktøj. Udgiv ikke kode indtil du har afhjulpet AI-afledte fejl i din hardware og software.
Gammel tilgang: For virksomheder, der udvikler hardware eller software, Du bør indbygge en Bug Bounty og et program eller en proces til ansvarlig offentliggørelse i dine udviklingsprocesser. På din hjemmeside skal du angive, hvordan du rapporterer kritiske fejl i din software, og den passende måde at rapportere dem på.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.