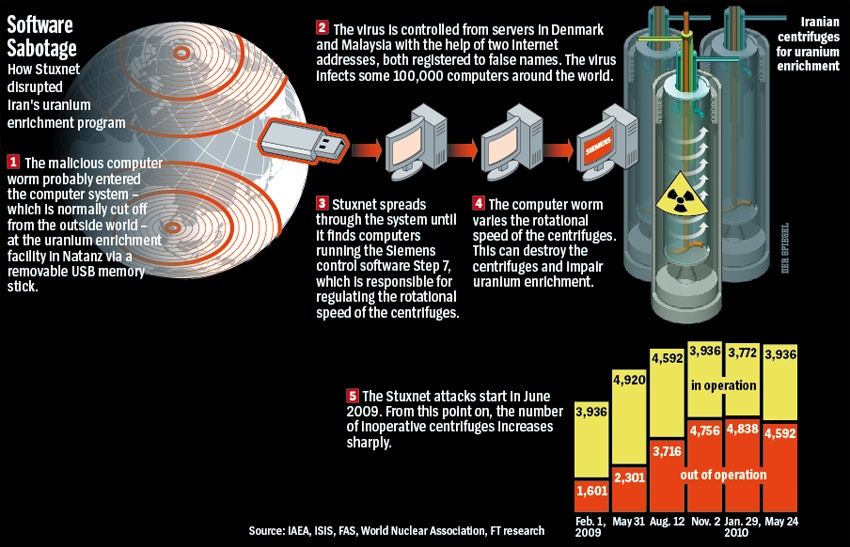
Stuxnet er en computerorm , der blev afsløret i 2010, og som mange mener har været under udvikling siden mindst 2005. Stuxnet var rettet mod SCADA-systemer (Supervisory Control and Data Acquisition), og mange eksperter mener, at det er malwaren, der står bag en stor mængde skade på atomprogrammet i Iran. USA og Israel har ikke åbent indrømmet at stå bag cyberangrebet, men malwaren menes i vid udstrækning at være et våben skabt af disse to lande.
Stuxnet-malwaren var rettet mod SCADA-systemer, der kontrollerede specifikke processer i gascentrifuger, der adskiller nukleart materiale. Stuxnet kompromitterede næsten 25% af Irans atomcentrifuger, inficerede over 200,000 computere og forårsagede, at 1,000 maskiner fysisk forringedes til det punkt, hvor de blev ubrugelige.
Da Stuxnet-virussen blev sluppet løs og opnåede sit mål om at forsinke Irans atomprogram ved at beskadige centrifuger, der bruges til at rense de råvarer, der er nødvendige for en atombombe, opnåede USA og Israel deres formål, og det var slutningen på tingene ... ikke sandt?
Absolut ikke! Problemet med at frigive den nok mest sofistikerede malware i sin tid ud i naturen for at inficere maskiner i en nationalstat, der angiveligt er den fjerdebedste cybersikkerhedsangrebsstyrke i verden, betyder, at de kan " reverse engineere " dit våben (Stuxnet). Så kan Iran bevæbne denne malware til deres egne formål.
I starten diskuterede datalogiske etikere og retsmedicinske efterforskere af Stuxnet-virussen fordele og ulemper ved at bruge et sådant "retfærdigt værktøj", der kun påvirker Siemens-centrifuger, som Iran har erhvervet ulovligt, og om de respekterede krigens to love – nemlig proportionalitet og skøn. Imidlertid har senere etikere bemærket, at introduktionen af så avanceret malware i verden og brugen af asymmetriske angreb bør genovervejes. Selvom det formål, de tjener, var forbigående, er den viden, der er indeholdt i denne malware, betydelig (fire zero-day-sårbarheder blev målrettet) og potentielt skadelig for resten af verden, hvis den havner i de forkerte hænder. Som Ralph Langner, en retsmedicinsk forsker, udtrykte det, kunne dette nye cybervåben "betragtes som et skoleeksempel på en 'retfærdig krig'-tilgang. Det dræbte ikke nogen. Det er en god ting. Men jeg er bange for, at dette kun er et kortsigtet perspektiv. I det lange løb har det åbnet Pandoras æske."
Relaterede termer : ILOVEYOU-virus , Melissa-virus , reverse engineering
Yderligere læsning :
Den hemmelige historie om presset på at angribe Iran
Stuxnet og dets skjulte lærdomme om etikken bag cybervåben
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af trafikken. Foran dig, brems...
Læs mere
Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

