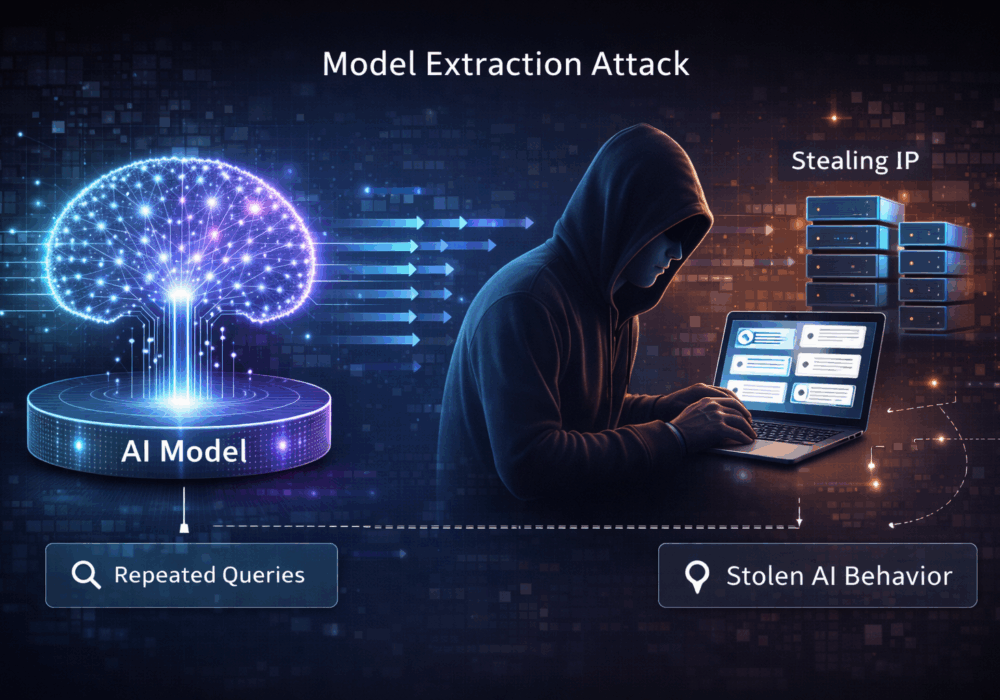
Modeludtrækningsangreb

10. december 2025 | Cybrary Modeludtrækningsangreb

Et modeludtrækningsangreb er en teknik, hvor en modstander gentagne gange forespørger en hostet maskinlærings- eller AI-model for at udlede, replikere eller tilnærme dens interne adfærd . Over tid kan angriberen bygge en surrogatmodel , der nøje efterligner originalen og effektivt stjæle intellektuel ejendom uden direkte adgang til modellens kode eller vægte.

Disse angreb udnytter:

  • Offentlige eller semi-offentlige model-API'er
  • Forudsigelige output
  • Manglende hastighedsbegrænsning, overvågning eller responsrandomisering

Målet er ikke datatyveri, men modeltyveri.

Hvad dette betyder for SMV'er

For små og mellemstore virksomheder er modeludtrækning ofte en usynlig risiko , især når man tilbyder AI-drevne funktioner eksternt.

Vigtige implikationer omfatter:

  • Tab af konkurrencefordel
    Hvis din AI-model koder for proprietære arbejdsgange, prislogik eller domæneekspertise, kan en udtrukket model replikere denne værdi for konkurrenter.
  • Ukontrolleret genbrug af din IP
    Angribere kan videresælge, genbruge eller integrere en klonet model uden dit samtykke eller din tilskrivning.
  • Øgede omkostninger
    Overdreven automatiseret forespørgsel, der bruges i udtrækningsangreb, kan øge API-brugen og infrastrukturomkostningerne.
  • Forkerte antagelser om sikkerhed
    Mange SMB'er antager, at det er nok at "ikke at afsløre modelvægtene". I virkeligheden kan adfærd alene reverse engineeres.

For SMV'er forvandler modeludtrækning AI fra et aktiv til en forpligtelse, hvis der ikke er beskyttelse på plads.

Hvad dette betyder for MSP'er

For Managed Service Providers er indsatsen højere og bredere.

Nøgleovervejelser omfatter:

  • Klientens IP-eksponering
    MSP-byggede eller tilpassede modeller, der er trænet i klientspecifikke processer, kan klones og misbruges.
  • Risiko ved flere lejere
    Dårlig isolation eller delte inferens-slutpunkter øger risikoen for inferens og lækage på tværs af klienter.
  • Kontraktuel og juridisk eksponering
    Klienter kan holde MSP'er ansvarlige for ikke at beskytte proprietære AI-systemer, uanset angriberens sofistikerede karakter.
  • Registrering af misbrug af tjenester
    Udtrækningsangreb ligner ofte normale brugsmønstre, medmindre de overvåges specifikt, hvilket gør dem lette at overse.
  • Skade på omdømme
    MSP'er forventes ikke kun at beskytte data, men også de systemer, der behandler dem.

Praktisk takeaway

Modeludtrækningsangreb er rettet mod, hvordan en model opfører sig , ikke hvordan den er bygget.

For SMB'er og MSP'er:

  • Behandl modeller som beskyttet intellektuel ejendom
  • Implement hastighedsbegrænsning, forespørgselsovervågning og anomalidetektion
  • Undgå unødvendig eksponering af high-fidelity-output
  • Brug responsbegrænsning eller let outputrandomisering, hvor det er relevant.
  • Inkluder beskyttelse af AI-modeller i risikovurderinger og kundeaftaler

Yderligere læsning:

CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:


Nyeste Blogs

Hold dig skarp med det nyeste sikkerhedsindsigt

Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

CyberHoot-advarsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke.

CyberHoot-advarsel: Microsoft Outlook er nede. Din gode dømmekraft er ikke.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...

Læs mere

Ondsindede browserudvidelser: Sådan holder du din browser ren

Ondsindede browserudvidelser: Sådan holder du din browser ren

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...

Læs mere

Din kalender har en ubuden gæst

Din kalender har en ubuden gæst

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...

Læs mere