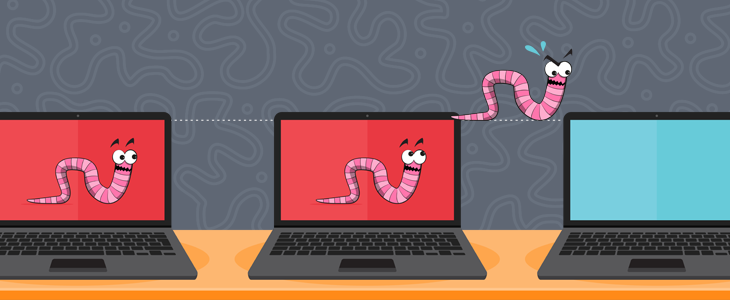
Morris -ormen går over i historien som den første orm, der eksisterede. Dette selvgentagende computerprogram blev skrevet af Robert Tappan Morris, en studerende ved Cornell University, og udgivet af MIT den 2. november 1988. Ifølge ormens skaber, Morris, var programmets hensigt at måle internettets størrelse på det tidspunkt, selvom det utilsigtet forårsagede en Denial of Service (DoS) for næsten 10% af de 60,000 maskiner, der var forbundet til internettet på det tidspunkt.
Programmet skabt af Robert Morris skabte en del postyr, hvilket resulterede i en sag ved højesteret. Sagen United States v. Morris (1991) resulterede i, at Morris blev dømt i henhold til Computer Fraud and Abuse Act fra 1986, hvor Morris fik en dom på tre års fængsel, 400 timers samfundstjeneste og en bøde på 10,000 dollars.
Morris-ormen var den første selvreplikerende skadelige software, der blev set online. Siden da har der været snesevis af lignende hændelser, der har kostet millioner og nogle gange milliarder af dollars i skader. Som virksomhedsejer skal du sørge for, at din virksomheds cybersikkerhedsprogram inkluderer følgende beskyttelser:
Relaterede termer: ILOVEYOU-virus , Melissa-virus , SQL Slammer-virus
Kilde: Radware
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

