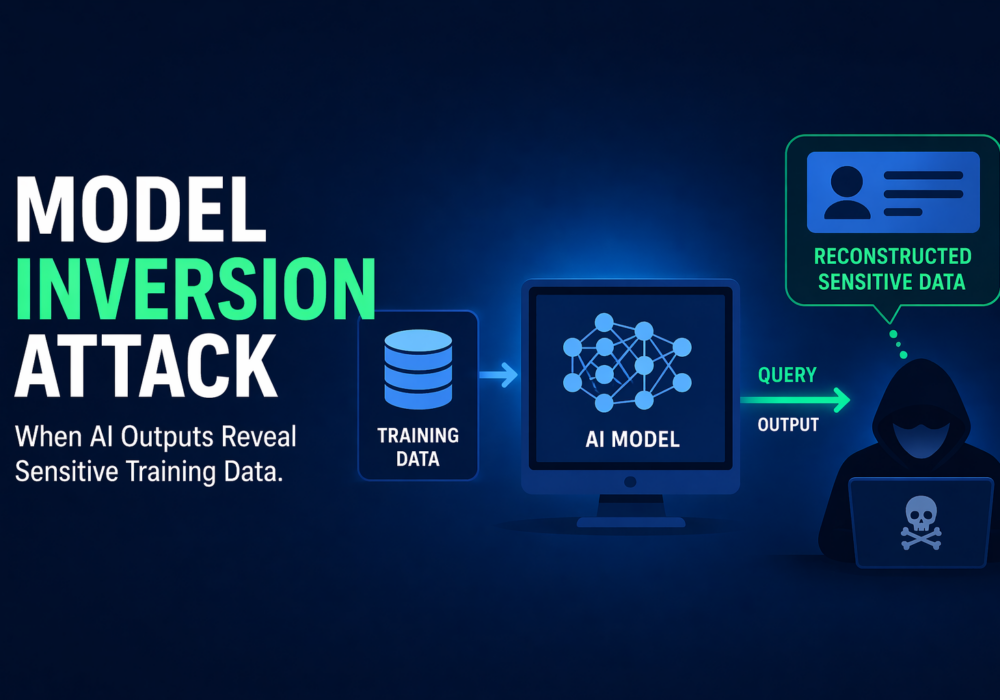
Et modelinversionsangreb er et maskinlæringsangreb, hvor en angriber bruger en models output til at udlede, rekonstruere eller gendanne følsomme oplysninger om de data, der bruges til at træne den. Microsoft beskriver dette som at gendanne private funktioner, der bruges i maskinlæringsmodeller, herunder rekonstruktion af private træningsdata, som angriberen ikke har direkte adgang til. OWASP beskriver det ligeledes som reverse engineering af en model for at udtrække oplysninger fra den.
Enklere sagt stjæler angriberen ikke nødvendigvis det originale datasæt direkte. I stedet forespørger de modellen og analyserer dens svar, indtil de kan lære noget følsomt om de personer, poster eller kildedata bag den. OWASP's Secure AI Model Ops-vejledning bemærker, at modelinversion og -udtrækning kan give angribere mulighed for at rekonstruere træningsdata via inferensforespørgsler, og NIST's adversarielle maskinlæringstaksonomi identificerer modelinversion som en anerkendt privatlivsrisiko i ML-systemer.
For små og mellemstore virksomheder betyder et modelinversionsangreb, at en AI-model, der er trænet på følsomme forretnings-, kunde- eller medarbejderdata, utilsigtet kan afsløre dele af disse data. Dette er især vigtigt, når modeller trænes på private poster såsom kundeprofiler, HR-data, økonomiske oplysninger, medicinske oplysninger eller proprietære interne data. Microsofts vejledning til trusselsmodellering angiver specifikt modelinversion som en AI-angrebsflade, og IBMs vejledning til privatlivsbeskyttelse af AI diskuterer også inversionsangreb som en måde, hvorpå følsomme oplysninger kan eksponeres via ML-systemer.
I praksis bør SMV'er forstå, at:
For Managed Service Providers er modelinversionsangreb vigtige både for deres egen AI-brug og for alle AI-systemer, de implementerer, administrerer eller anbefaler til klienter. Fordi MSP'er ofte arbejder på tværs af flere kundemiljøer, kan én svag AI-implementering afsløre følsomme oplysninger fra en eller mange klienter. OWASP anbefaler kontroller såsom at begrænse adgang til modeller og forudsigelser, mens Microsofts vejledning om AI-trusselsmodellering fremhæver risikoen ved at gendanne private funktioner fra implementerede modeller.
I praksis bør MSP'er:
Et modelinversionsangreb er et forsøg på at lære følsomme træningsdata ved at undersøge en AI- eller maskinlæringsmodel. For SMB'er betyder det, at private forretnings-, kunde- eller medarbejderoplysninger kan lække indirekte gennem en model. For MSP'er betyder det, at AI-systemer skal designes, gennemgås og administreres omhyggeligt, så klientdata ikke eksponeres gennem de modeller, de bruger eller understøtter.
Yderligere læsning:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Konklusionen: AI kan gøre velkendte cyberangreb hurtigere og nemmere at skalere. Stærke sikkerhedsgrundlag stadig...
Læs mere
Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af trafikken. Foran dig, brems...
Læs mere
Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mereGiv dine medarbejdere skarpere øjne med den positive tilgang, der slår traditionel phish-testning.