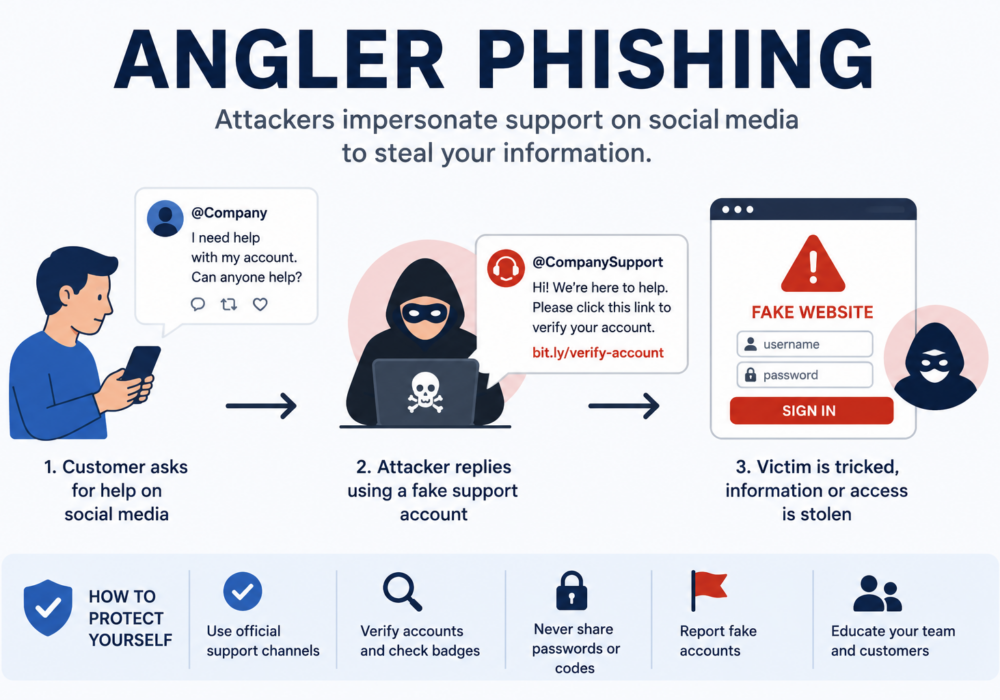
Angler phishing er en form for social engineering , hvor cyberkriminelle udgiver sig for at være en virksomheds kundesupportteam på sociale medier for at narre folk til at afsløre følsomme oplysninger, downloade malware eller foretage svigagtige betalinger.
I stedet for at sende phishing-e-mails overvåger angribere platforme som X (tidligere Twitter), Facebook, Instagram og LinkedIn for brugere, der beder virksomheder om hjælp. De reagerer derefter hurtigt ved hjælp af falske konti, der minder meget om virksomhedens officielle supportprofil.
Fordi offeret mener, at de kommunikerer med legitim kundeservice, kan angler phishing være yderst effektivt.
Et typisk phishing-angreb fra lystfiskere følger disse trin:
Disse falske konti virker ofte overbevisende, hvilket gør det svært for brugerne at skelne dem fra legitime supportkanaler.
Angribere bruger angler phishing til at:
Små og mellemstore virksomheder er i stigende grad afhængige af sociale medier til at interagere med kunder. Hvis angribere udgiver sig for at være virksomheden, kan kunderne ubevidst dele følsomme oplysninger eller miste penge, hvilket skader virksomhedens omdømme.
Potentielle konsekvenser omfatter:
SMV'er har ofte færre ressourcer til at overvåge sociale medier løbende, hvilket gør dem til attraktive mål.
Managed Service Providers (MSP'er) yder ofte support via e-mail, chat og sociale medier. Angribere kan udgive sig for at være MSP-teknikere eller supportkonti for at målrette kunder.
Risici omfatter:
Fordi MSP'er er betroede rådgivere, udnytter angribere ofte denne tillid til at bedrage kunder.
Organisationer kan reducere deres risiko ved at:
| Fiskerfiskeri | Traditionelt phishing |
|---|---|
| Foregår på sociale medier | Leveres normalt via e-mail eller sms |
| Udgiver sig for at være kundesupport | Udgiver sig for at være banker, virksomheder eller kolleger |
| Målgruppe: personer, der søger hjælp | Henvender sig til alle, der modtager beskeden |
| Starter ofte med offentlige opslag | Starter normalt med uopfordrede beskeder |
Angler phishing er et phishing-angreb baseret på sociale medier, der udnytter tilliden til kundesupport ved at udgive sig for at være legitime virksomhedskonti. For SMB'er kan det skade kunderelationer, føre til svindel og skade brandomdømmet. For MSP'er udgør det en endnu større risiko, fordi angribere kan udgive sig for at være betroede teknikere for at få adgang til kundernes systemer. Overvågning af sociale medier, uddannelse af brugere og sikring af officielle konti er essentielt forsvar mod angler phishing, angreb og følsomme oplysninger, før angribere kan bruge dem. For SMB'er tilbyder det et tidligt varslingssystem mod kontokompromittering og ransomware. For MSP'er muliggør det proaktiv kundebeskyttelse, styrker administrerede sikkerhedstilbud og demonstrerer løbende cybersikkerhedsværdi ved at identificere trusler, før de udvikler sig til hændelser.
Yderligere læsning:
CyberHoot har også nogle andre ressourcer til rådighed. Nedenfor finder du links til alle vores ressourcer, du er velkommen til at tjekke dem ud, når du har lyst:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.