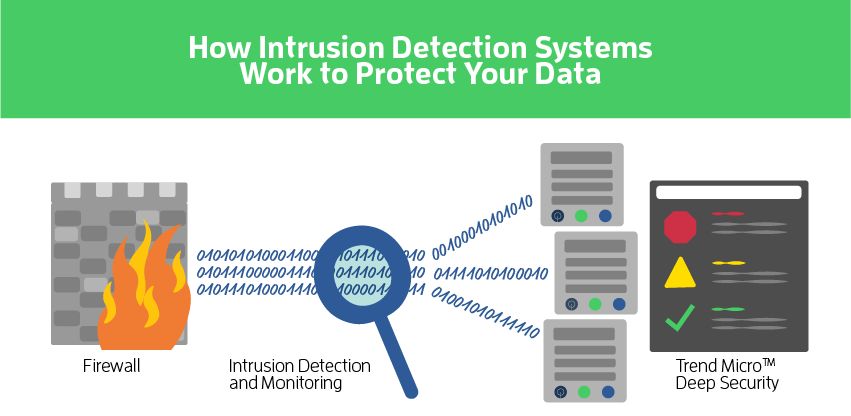
Netværksbaserede indtrængningsforebyggelsestjenester ( også kendt som NIPS) er en forebyggende tilgang til netværkssikkerhed, der bruges til at identificere potentielle trusler og reagere hurtigt på dem. Ligesom netværksindtrængningsdetektionssystemer ( NIDS) overvåger netværksbaserede indtrængningsforebyggelsessystemer (NIPS) netværkstrafik og nulstiller aktivt forbindelser, der viser ondsindet adfærd , før de forårsager skade.
Relaterede termer: Netværksbaserede indtrængningsdetektionstjenester , Indtrængen , Indtrængningsdetektion
Kilde: CNSSI 4009, ISO/IEC 27039
Network Intrusion Prevention Services ("NIPS") er et avanceret og dyrt tilbud, der kan fungere korrekt og effektivt i en virksomheds miljø. Det bruges ofte i datacentre med cloud-hostingudbydere til at give et højere niveau af cybersikkerhedssikring på deres kritiske netværk. I SMB-arenaen er det dog ofte for dyrt til at være praktisk. Derudover leverer det sikkerhedstjenester, der kun ville være passende, hvis alle dine niveau 1, 2 og 3 cybersikkerhedsmodenhedstjenester, processer og politikker var på plads. De fleste SMB'er opererer ikke med dette modenhedsniveau. Derfor anbefaler jeg sjældent NIPS eller dets billigere relative NIDS (Network Intrusion Detection Services) i SMB-netværksområdet. Undtagelser fra denne generelle vejledning gælder, især inden for regulerede brancher inden for højfinans, f.eks. forsvarsentreprenører, der søger certificeringer på højt niveau.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forestil dig selv på motorvejen, hvor du kører cirka 20 minutter over grænsen sammen med resten af trafikken. Foran dig, brems...
Læs mere
Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.

