
Blog > Side 15

Cybrary


Dit abonnement kunne ikke gemmes. Prøv igen.
Næsten færdig! Tjek din indbakke, og klik på linket for at bekræfte dit abonnement.
RFC 1918

RFC 1918

RFC 1918, også kendt som Request for Comment 1918, er Internet Engineering Task Force (IETF)...

Læs mere
Bogon

Bogon

En Bogon er en IP-adresse (IPv4 eller IPv6), der endnu ikke officielt er tildelt til brug for internettet...

Læs mere
Ikke-svampelig token (NFT)

Ikke-svampelig token (NFT)

Ikke-fungible tokens (NFT'er) er unikke, let verificerbare digitale aktiver, der kan repræsentere...

Læs mere
jailbreaking

jailbreaking

Jailbreaking er udnyttelse af producentens eller udbyderens operativsystemer, ofte ved at fjerne...

Læs mere
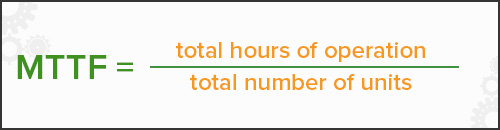
Mean Time to Failure (MTTF)

Mean Time to Failure (MTTF)

Gennemsnitlig tid til fejl (MTTF) og undertiden refereret til som gennemsnitlig tid til fejl (MTFF) er længden af...

Læs mere
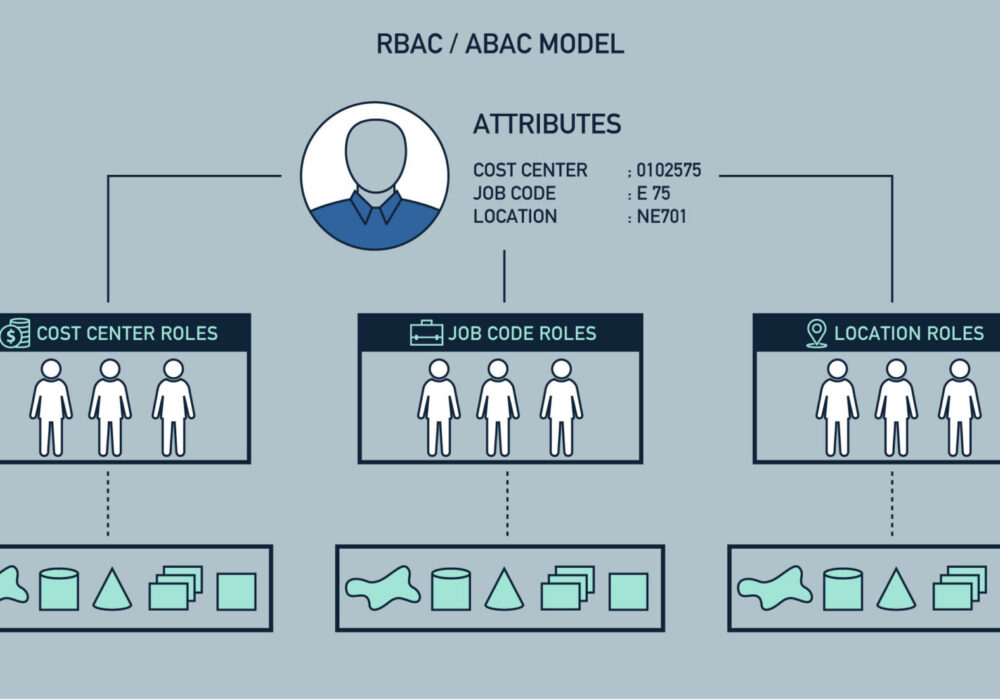
Rollebaseret adgangskontrol (RBAC)

Rollebaseret adgangskontrol (RBAC)

Rollebaseret adgangskontrol (RBAC) er en strategi til at begrænse netværksadgang baseret på rollerne for...

Læs mere
Lækager

Lækager

Leakware, også kendt som Doxware, er en ny, mere potent og farlig form for ransomware. Når en...

Læs mere
Pakke

Pakke

En pakke er den dataenhed, der sendes mellem et oprindelsessted og en destination på internettet eller et hvilket som helst andet sted...

Læs mere
Dødens Ping (PoD)

Dødens Ping (PoD)

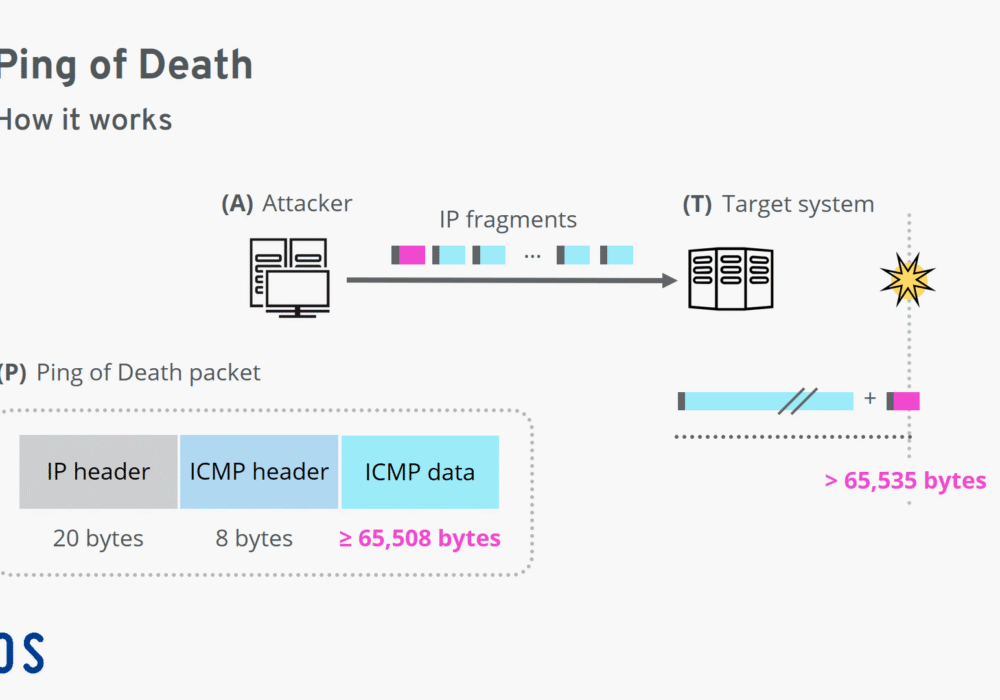
Et Ping of Death (PoD) er en type Denial of Service (DoS)-angreb, der bevidst sender IP-pakker...

Læs mere
Syntetisk transaktionsovervågning (STM)

Syntetisk transaktionsovervågning (STM)

Syntetisk transaktionsovervågning (STM), også kendt som syntetisk overvågning, er et webovervågningsværktøj...

Læs mere
Common Vulnerabilities and Exposures (CVE)

Common Vulnerabilities and Exposures (CVE)

Almindelige sårbarheder og eksponeringer (CVE) er en liste over computersikkerhedsfejl rangeret efter kritiske...

Læs mere
Udtalelser fra nogle af vores kunder

Se hvem der taler om CyberHoot

"Cybersikkerhedstræning er kompliceret, men et partnerskab med CyberHoot holder det enkelt. Vores brugere engageres med minimal administrativ byrde."
Jeremy Treister, CMIT Solutions i Chicago Downtown, direktør

"Takket være CyberHoot kunne vi tilbyde vores kunder et engagerende og effektivt træningsprogram. Vores første kunde, der så det, var imponeret, hvilket siger meget om dets kvalitet. CyberHoot-teamet har været fremragende til at give kunderne..."
Oscar Nunez, DSI, IT-løsningsarkitekt
"CyberHoot har været banebrydende for os - nem at implementere, yderst effektiv til at øge bevidstheden og et godt valg for MSP'er, der ønsker at styrke kundernes sikkerhedspolitik uden at øge kompleksiteten."
Ahmed Albalooshi, Advantari Digital Solutions, administrerende direktør
"Selvom det er velkendt, at der er mange cybersikkerhedstrusler, kan det være en skræmmende opgave at finde ud af, hvordan man beskytter sig selv uden ved et uheld at eksponere sig selv. For en lille organisation som vores er denne type ekspertise og tid til research..."
Astrid Wielens, Zebraovergange, administrerende direktør
"Single Digits valgte CyberHoot til at imødekomme vores behov for oplysningstræning og politikstyring, fordi det var enkelt og effektivt. I modsætning til andre LMS-systemer, der kræver 45-minutters træningsvideoer og snesevis af trickspørgsmål, modtager vores personale vigtig træning på mindre..."
John Nelson, Enkeltcifre, vicedirektør for ingeniørvirksomhed