CyberHoot Vulnerability Alert Management Process Rating (VAMP): Kritisk/Rød Maj 31st, 2022CyberHoot har fået kendskab til en Fjernudførelse af kode (RCE) fejl, der kan udnyttes i Microsoft Office-filer. Sikkerhedsforsker Kevin Beaumont har forudsat fejlen med navnet Follina før Microsoft offentliggjorde en rådgivende om fejlen. Microsoft har tildelt identifikatoren CVE-2022-30190 til denne fejl.
Denne sårbarhed udnytter brugerne på en række forskellige måder, men primært gennem phishing- e-mails. Udnyttelsen er rapporteret at fungere på følgende måde:
https: URL der bliver downloadet.https: URL refererer til en HTML-fil som indeholder noget mærkeligt udseende JavaScript-kode.ms-msdt: i stedet for https:.ms-msdt: er en proprietær URL-type der starter MSDT-softwareværktøjssættet.Når den påkaldes, vil den ondsindede ms-msdt: link udløser MSDT-værktøjet med kommandolinjeargumenter som dette: msdt /id pcwdiagnostic ....
Hvis det køres manuelt, uden andre parametre, indlæser dette automatisk MSDT og aktiverer fejlfindingsværktøjet til programkompatibilitet , som ser uskyldigt nok ud, sådan her:
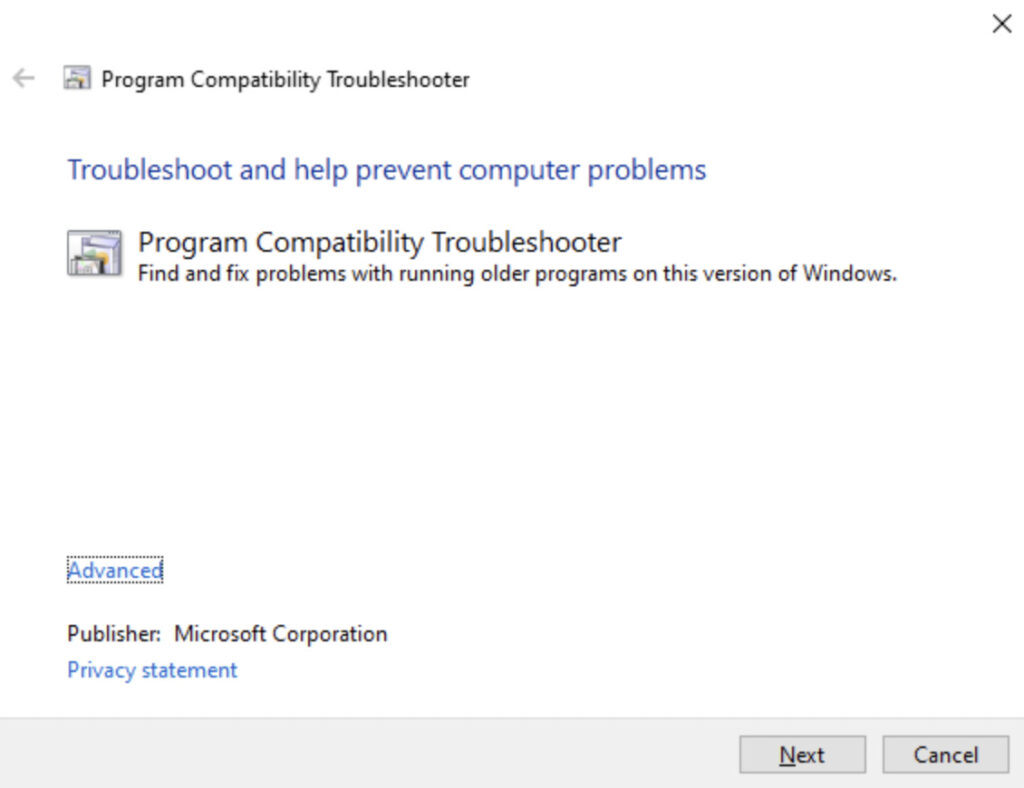
Herfra kan du vælge en app til fejlfinding, besvare en række supportrelaterede spørgsmål, udføre forskellige automatiserede tests på appen, og hvis du stadig sidder fast, kan du vælge at rapportere problemet til Microsoft og samtidig uploade fejlfindingsdata.
Du ville nok ikke forvente at blive kastet ud i det her PCWDiagnostic blot ved at åbne et dokument, ville du i det mindste se en række pop op-dialogbokse, og du ville få mulighed for at vælge, hvad du vil gøre i hvert trin af processen.
Desværre har svindlerne, i stedet for at blive spurgt, hvordan man vil fortsætte, lavet en række parametre, der ikke blot får den ondsindede handling til at fortsætte automatisk (f.eks. indstillingerne /skip og /force), men også at kalde et PowerShell-script undervejs.
Værre endnu, dette PowerShell-script behøver ikke at være i en fil på disken i forvejen, det kan leveres i krypteret kildekodeform direkte på selve kommandolinjen , sammen med alle de andre anvendte muligheder. PowerShell bruges til at udpakke og starte eksekverbar malware, der leveres i komprimeret form af hackere.
Lige så praktisk som Microsofts proprietære ms-xxxx URL'er kan være det, men det faktum, at de er designet til at starte processer automatisk, når bestemte filtyper åbnes eller bare forhåndsvises, er bestemt en sikkerhedsrisiko.
En løsning, der hurtigt blev aftalt i lokalsamfundet, og som har været officielt godkendt af Microsoft, er simpelthen at bryde forholdet mellem ms-msdt: URL'er og MSDT-værktøjet. Det betyder, at ms-msdt: URL'er har ikke længere nogen særlig betydning og kan ikke bruges til at tvinge MSDT.EXE at løbe.
Du kan foretage denne ændring ved blot at fjerne registreringsdatabasen HKEY_CLASSES_ROOTms-msdt hvis den findes. Hvis den ikke er der, er du allerede beskyttet.
Hvis du opretter en fil med navn, der ender .REG som indeholder denne tekst…
Windows Registreringseditor version 5.00 [-HKEY_CLASSES_ROOTms-msdt]
...du kan dobbeltklikke på .REG fil for at fjerne (minustegnet betyder "slet") den problematiske post.
Du kan også søge efter HKEY_CLASSES_ROOTms-msdt i REGEDIT nytte og hit [Delete].
Eller du kan køre kommandoen: REG DELETE HKCRms-msdt.
Bemærk, at du skal bruge administratorrettigheder for at ændre registreringsdatabasen på denne måde.
Hvis du opdager, at du bare ikke kan leve uden ms-msdt URL'er, kan du altid erstatte de manglende registreringsdata senere.
For at sikkerhedskopiere HKEY_CLASSES_ROOTms-msdt Registreringsnøgle, brug kommandoen: REG EXPORT HKEY_CLASSES_ROOTms-msdt backup-msdt.reg.
For at gendanne den slettede registreringsnøgle senere, brug: REG IMPORT backup-msdt.reg.
Hvis du abonnerer på CyberHoots tjenester, har du adgang til vores bibliotek med politikker og processer, som indeholder dokumentet om processen for håndtering af sårbarhedsadvarsler. Dette dokument foreskriver, hvordan man skal reagere på situationer som denne, og inden for hvilken tidsramme. Hvis din virksomhed endnu ikke har implementeret en VAMP-lignende proces, er det nu et godt tidspunkt at komme i gang.
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mere
De fleste phishing-tests lyver for dine medarbejdere. Denne her siger goddag først! HootPhish fortæller folk med det samme: dette er...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.