Software as a Service (SaaS) -applikationer har transformeret virksomheder i løbet af det sidste årti med enorm værdi. Pandemien tvang mange virksomheder til at migrere medarbejdere fra kontor- eller desktopbaserede applikationer til SaaS-cloudbaserede applikationer. Disse SaaS-apps omfatter alt fra kontorsoftware til kraftfulde kommunikationsværktøjer. Nogle af de mest populære forretningsapps, der er tilgængelige, inkluderer Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 og Zoom.
De fleste mennesker tænker sig ikke om to gange, når de forbinder en app, de har brug for, med deres Google Workspace, O365-miljø eller lignende tjenester. Enkle handlinger, som brugerne foretager, som f.eks. at oprette en e-mail eller opdatere en kontakt i et CRM-system , kan resultere i adskillige andre automatiske handlinger og notifikationer på hver af disse forbundne platforme.
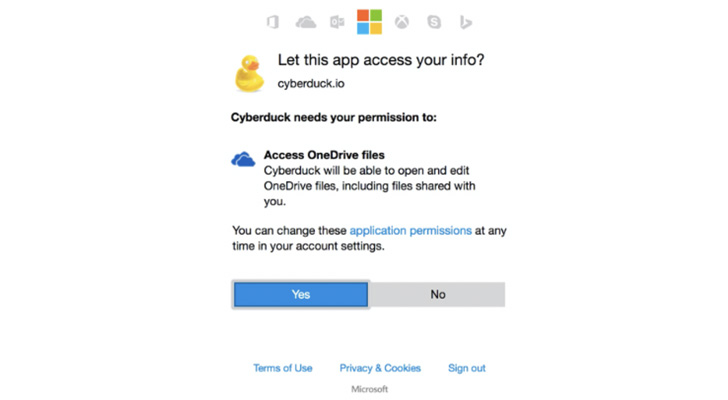
OAuth- og Single Sign-On-teknologier har forenklet godkendelse og tilbyder en kontrolleret delegering af adgangsrettigheder. Repræsenteret i form af scopes beder en applikation om brugerens godkendelse til specifikke tilladelser. En app kan anmode om et eller flere scopes. Gennem godkendelse af scopes giver brugeren disse apps tilladelser til at udføre kode for at udføre logik bag kulisserne i deres miljø. Disse apps kan være harmløse eller lige så truende som en eksekverbar fil.
Som det ses på billedet nedenfor, gør OAuth- mekanismen det nemt at forbinde applikationer, og mange overvejer ikke, hvad de mulige konsekvenser kan være. Når disse apps og andre tilføjelser til SaaS-platforme beder om tilladelser, gives de normalt uden nærmere overvejelse, hvilket giver hackere flere muligheder for at få adgang til en virksomheds data. Dette sætter virksomheder i fare for angreb i forsyningskæden , API-overtagelser og utilsigtet installerede ondsindede tredjepartsapps på virksomhedens enheder.
Når det kommer til lokale maskiner og eksekverbare filer, har organisationer allerede indbyggede kontroller, der gør det muligt for sikkerhedsteams at blokere ondsindede programmer og filer. Dette skal være det samme, når det kommer til SaaS-applikationer.
Træning i sikkerhedsbevidsthed – Det første skridt inden for cybersikkerhed handler altid om at øge medarbejdernes bevidsthed. Når medarbejderne bliver mere opmærksomme på de risici og farer, som disse OAuth-mekanismer udgør, vil de være mere tøvende med at bruge dem.
Aktivér multifaktorgodkendelse – Det allerbedste, du kan gøre for at forbedre din organisations cloudsikkerhed, er at aktivere og håndhæve multifaktorgodkendelse (MFA) for alle mulige konti. Denne praksis gælder især for dine primære e-mail- og samarbejdsplatforme, fordi det reducerer den skade, en angriber kan forårsage med stjålne legitimationsoplysninger.
Politikker – Organisationer bør udarbejde en politik, der tvinger medarbejdere til at indsende anmodninger om tredjepartsapps. Dette kan implementeres i din organisations politik for acceptabel brug (AUP).
Brug SaaS-sikkerhedsovervågning – SaaS-sikkerhedsovervågning er et afgørende sikkerhedslag for din SaaS-stak. Det giver dig mulighed for at administrere medarbejderadgang til dine nødvendige SaaS-apps efter afdeling, konsolidere licenser og give dig hidtil uset indsigt i din SaaS-stak. Blissfully er et fremragende eksempel på en platform, der kan gøre alle tre ting og mere; det er et centralt SaaS-sikkerhedselement, når du sammensætter din IT-stak.
Administrer SaaS-adgang og adgangskoder – Nogle SaaS-applikationer kan ikke kobles til SSO-løsninger som tidligere nævnt. I disse situationer anbefaler CyberHoot at bruge en adgangskodeadministrator. Velrenommerede adgangskodeadministratorer som LastPass , 1Password, DashLane eller Bitwarden giver brugerne mulighed for at generere stærke, unikke adgangskoder på 14+ tegn, gemme legitimationsoplysninger til websteder og gemme krypterede sikre noter. Disse værktøjer er også værdifulde, da de giver brugerne mulighed for sikkert at dele legitimationsoplysninger eller noter med betroede medarbejdere eller kunder.
Praktiske råd og sund fornuft gælder her. Sørg for, at dine brugere ved, at de ikke blindt skal acceptere alle de adgangstilladelser, som en SaaS-applikation anmoder om, på samme måde som at nægte en telefonapp adgang til din kontaktliste eller som standard adgang til dine positionsdata. Hvis adgangen ikke grundlæggende er nødvendig for at fungere, bør din standardposition altid være at nægte adgang.
Følgende anbefalinger vil hjælpe dig og din virksomhed med at forblive sikre mod de forskellige trusler, I kan stå over for i det daglige. Alle nedenstående forslag kan opnås ved at hyre CyberHoots vCISO-programudviklingstjenester.
Hver af disse anbefalinger, undtagen cyberforsikring, er indbygget i CyberHoots produkt og virtuelle Chief Information Security Officer-tjenester. Med CyberHoot kan du styre, træne, vurdere og teste dine medarbejdere. Besøg CyberHoot.com og tilmeld dig vores tjenester i dag. Fortsæt som minimum med at lære ved at tilmelde dig vores månedlige nyhedsbreve om cybersikkerhed for at holde dig opdateret om de seneste cybersikkerhedsopdateringer.
kilder:
Risici og udfordringer ved software som en service (SaaS)
Yderligere ressourcer:
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Selv før Claude Code lavede...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.