Denne artikel beskriver de trin, du skal tage med det samme, når du er udsat for denne form for angreb ... noget, jeg har kaldt "Domino-angrebet". Dette angreb har forskellige faser, som hackerne udnytter i rækkefølge. Afbryd sekvensen så tidligt som muligt med undvigende handlinger og god træning af medarbejdere, der bruger værktøjer som CyberHoot til at hjælpe dem med at opdage phishing-angreb og beskytte deres adgangskoder omhyggeligt! Hvis du er interesseret i at træne dine medarbejdere, kan du besøge træningswebstedet CyberHoot.com, så forbinder vi dig med en af vores forhandlere.
Fase 1 af 'Domino-bruddet' :
En klient, Finance@IronCladCookware.com, modtog en e-mail fra en leverandør, de regelmæssigt har med at gøre, der bad dem om at gennemgå en adgangskodebeskyttet faktura i Google Docs, Drop Box eller et andet online sted. Selvom det var usædvanligt, var leverandøren en vigtig leverandør, vi har regelmæssige kontakter med, så vi adlød pligtopfyldende. Det viste sig, at leverandørens e-maildomæne kun var forkert med ét bogstav (for eksempel: Twirlstool.com-e-mailen kan komme fra Twrlstool.com – der mangler et i). Det websted, vi loggede på, stjal en af vores medarbejderes brugernavn og adgangskode. Hackerne scannede nu for hver unikke e-mailadresse i hver mappe i den kompromitterede postkasse i vores virksomhed.
Fase 2: Den anden Domino til fald (et lignende domænenavn registreres)
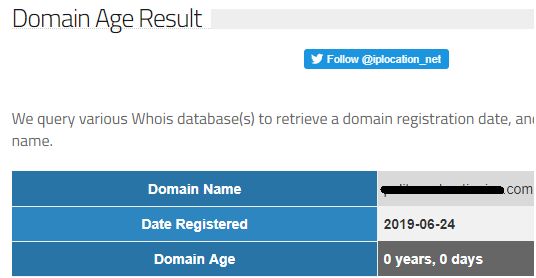
I skærmbilledet nedenfor registrerede hackere i dag et lignende domænenavn til brug i fase 3. Dette domæne ligner meget den målrettede virksomheds domæne og vil blive brugt som base for disse angreb.
Fase 3: Den tredje Domino – Udnyttelse af tillidsrelationer
Hackeren konstruerer derefter en række uskadelige, men effektive e-mails, der er designet til at udnytte det tillidsforhold, du har med dine leverandører, kunder, familie og venner, ved at sende dem fra den falske e-mailkonto. I mit fiktive eksempel bruges Finance@IroncldCookware.com i stedet for Finance@IroncladCookware.com til at sende angreb med stjæle af legitimationsoplysninger til e-mailadresser, der findes i den oprindeligt kompromitterede e-mailkonto på IroncladCookware.com. Effektiviteten af dette angreb ligger i, at afsenderens navn højst sandsynligt genkendes og accepteres af modtageren som en legitim bruger. Angrebets nyttelast har en højere sandsynlighed for succes på grund af denne implicitte tillid.
Fase 4: Flere dominoer begynder at falde hen over dine kontakter
Hackerne stopper ikke der. Lad e-mail-konti-brudene begynde ... de fleste mennesker vil hurtigt klikke på en lignende e-mail fra en person, de genkender, uden at tænke sig om. Færre vil give legitimationsoplysninger for at se på en faktura, en udestående saldo eller enhver anden plausibel finansiel transaktion ... hvilket fører til, at stadig flere virksomheder bliver hacket, og stadig flere virksomheder bliver mål. Dette er kendt som Domino Breach-effekten.
Her er nogle praktiske råd til, hvordan du beskytter dig selv, og hvordan du kommer foran dominoerne, når din virksomhed er en del af en af disse begivenheder!
Trin #1: Udarbejd en hurtig svar-e-mail, og send den straks til alle kontakter, hvor du informerer dem om det falske domæne og de målrettede angreb.
Trin #2: Undersøg internetudbyderen for det nyregistrerede domænenavn, og send en klage over misbrug om et phishing-angreb fra et lignende domænenavn, og bed om at få det fjernet med det samme.
Tid er afgørende. I den virkelige verden, i det øjeblik et Look-Alike-domæne er registreret og klar til brug, begynder angrebsmails at strømme til alle dine leverandører, kunder, venner og familie. Dominoerne begynder at falde, efterhånden som de personer, der stoler på dig og dit navn, klikker på den falske faktura eller loginanmodning og opdager, at de er kompromitteret.
At sende den advarselsmeddelelse til alle, du kan komme i tanke om, er et kritisk og tidsfølsomt første skridt.
Resten af disse trin skal tages i stigende rækkefølge af beskyttelse. Ikke alle disse foranstaltninger koster penge. Nogle er ekstremt effektive beskyttelsestiltag (ting MFA )
Grundlæggende beskyttelse:
Forbedret beskyttelse:
Avanceret beskyttelse:
Opfordring til handling:
Den grundlæggende beskyttelse er noget, som alle virksomheder skal have på plads. Kontakt CyberHoot i dag for at blive forbundet med en forhandler, der kan give dine medarbejdere den nødvendige træning til at holde Domino-angrebet på afstand. En ounce beskyttelse er et pund kur værd. For at lære, hvordan du beskytter dig mod lignende trusler via et e-mail-hack, klik her.
Følg disse instruktioner fra CyberHoot om, hvordan du gendanner din hackede e-mailkonto.
Craig, medstifter – CyberHoot
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Vi har vidst det i et stykke tid her...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: En CAPTCHA skal teste, om...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: Jeg er velsignet med at have...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.