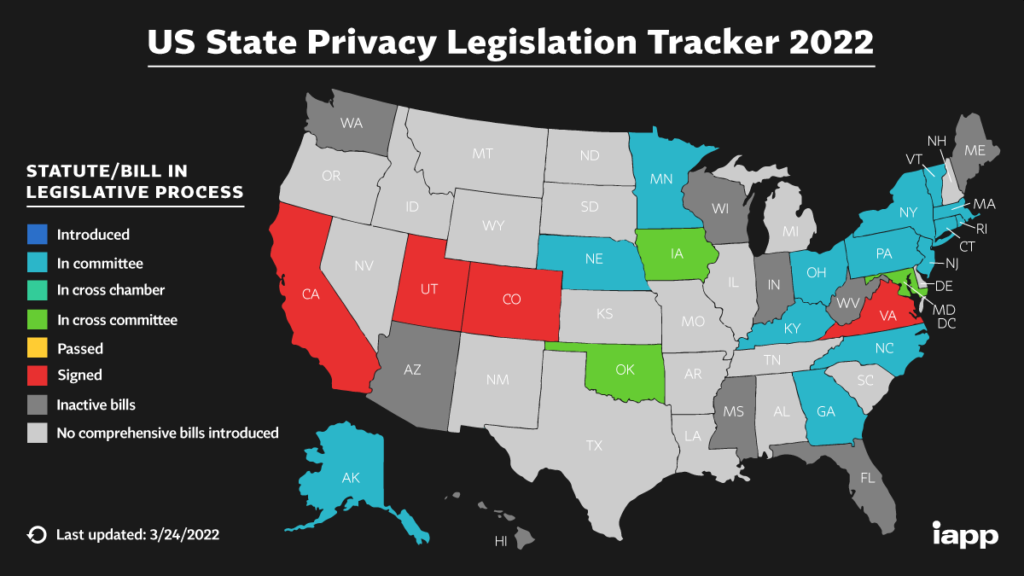
Lovgivningen om privatliv er blevet betydeligt udvidet i de sidste to år med offentliggørelsen og håndhævelsen af EU's generelle forordning om databeskyttelse (GDPR). I januar 2020 træder California Consumer Privacy Act (CCPA) i kraft i Californien med krav svarende til GDPR. Andre stater, herunder Texas, New York, Washington og Massachusetts, følger trop. EU's og Californiens lovgivning om privatliv forsøger at beskytte vores private data ved at give visse rettigheder. Disse rettigheder giver en mulighed for at administrere de data, virksomheder opbevarer om os, gennem "anmodninger om databeskyttelse". Disse anmodninger kan omfatte, men er ikke begrænset til, retten til at få virksomheder til at:
Desværre har virksomheder ikke forberedt sig ordentligt på disse anmodninger. Verden over kæmper virksomheder for at imødekomme GDPR-anmodninger om databeskyttelse fra EU-borgere. Amerikanske virksomheder med private data om californiere skynder sig at opbygge processer til at imødekomme anmodninger om databeskyttelse fra californiske borgere fra den 1. januar 2020.
Ville det ikke være ironisk, hvis den næste bølge af brud på privatlivets fred stammede fra anmodninger om databeskyttelse fremsat af hackere i henhold til disse love? Det er netop dette problem, CyberHoot ser med disse love. Virksomheder har endnu ikke opbygget robuste, flerfaktorprocesser for "databeskyttelsesanmodninger", der verificerer identiteten af hver enkelt anmoder!
Overraskelse, overraskelse, rapporterede en britisk forsker ved navn James Pavur i denne Black Hat-briefing i august 2019 , at efter at have fremsat 150 "databeskyttelsesanmodninger" vedrørende hans kones private data, sendte virksomheder ham følgende:
Det er vigtigt at bemærke, at Pavur ikke forfalskede nogen dokumenter, underskrifter eller e-mailadresser. Han brugte sine egne loginoplysninger, underskrift og e-mailkonto i alle tilfælde til at anmode om disse elementer. Virksomheder bekræftede simpelthen ikke hans identitet. Forestil dig nu, hvad en hacker, der forfalsker underskrifter, dokumenter og indbrud i din e-mailkonto, kan gøre? CyberHoot har nogle forudsigelser til dig.
CyberHoot antyder ikke, at Google og Facebook let vil blive narret til at give dine private data væk. Andre virksomheder, der har dine data, er dog endnu ikke forberedte på at håndtere disse anmodninger. CyberHoot udfordrer virksomheder til at opbygge sikre verifikationsprocesser, før hackere udnytter dig på denne nye og frygteligt ironiske måde.
Forfatter, Craig, medstifter – CyberHoot
Opdag og del de seneste cybersikkerhedstrends, tips og bedste praksisser – sammen med nye trusler, du skal være opmærksom på.

Hvad sker der Torsdag den 12. november 2026, omkring klokken 11 Eastern Time, stoppede Microsoft Outlook med at virke...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: “Magt har en tendens til at korrumpere,...
Læs mere
Forfatter: Katie Boquetti | Leder: Craig Taylor Leder af Craig Taylor: I årevis har vi trænet...
Læs mereFå et skarpere blik på menneskelige risici med den positive tilgang, der slår traditionel phishing-testning.