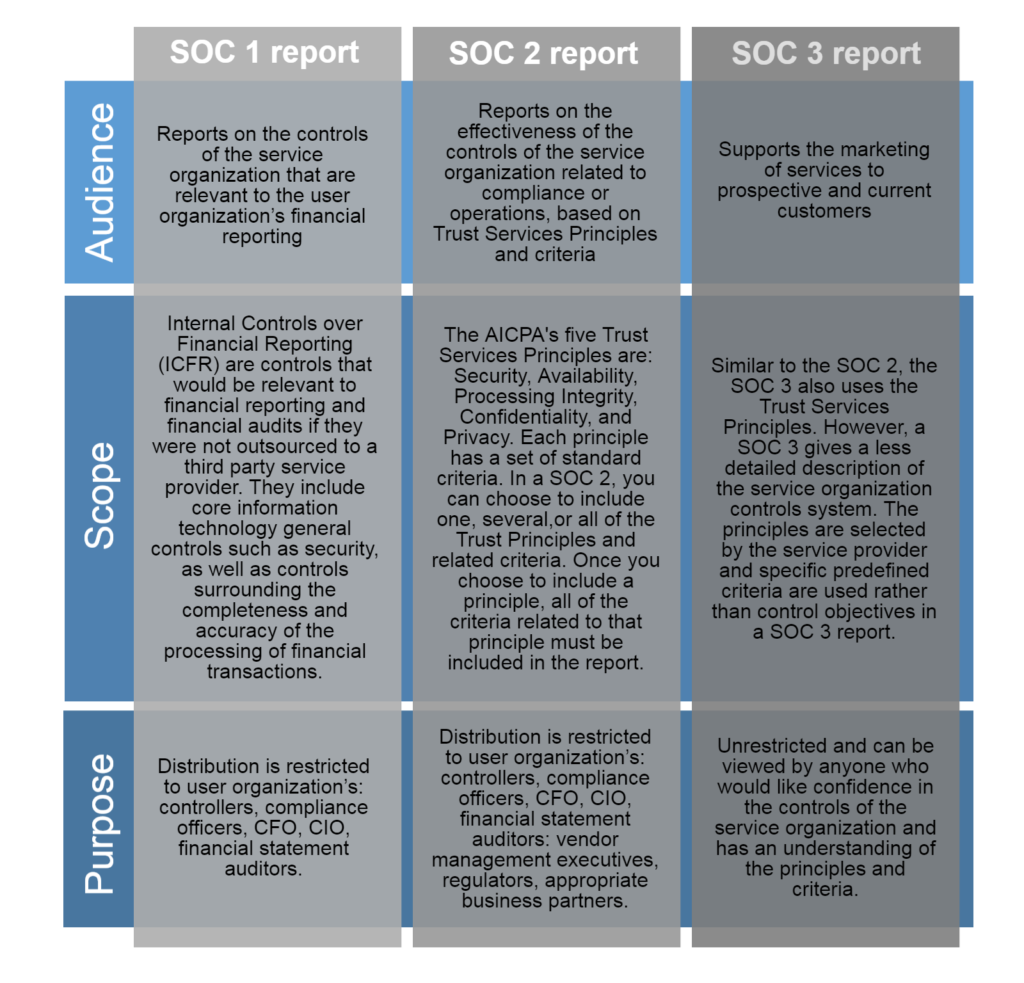
SOC 3 není vylepšením oproti zprávě SOC 2. Může mít některé komponenty SOC 2, ale přesto je to úplně jiná hra. SOC 3 je veřejně přístupná souhrnná zpráva o zprávě SOC 2 typu 1 nebo 2. Není tak podrobná jako interní zpráva SOC 2. Zpráva SOC 3 je méně technická a podrobná auditorská zpráva s pečetí schválení, kterou lze umístit na webové stránky vaší společnosti. Protože je méně podrobná a méně technická, nemusí obsahovat stejnou úroveň interních podrobností o obchodních procesech a provozních kontrolách, jakou by bylo nutné vyžadovat pro hluboký přehled všech bezpečnostních kontrol. Zpráva SOC3 se často vytváří ze zprávy SOC2 pro externí spotřebu třetími stranami a klienty.
Ano, a měli byste. Každá firma by si měla od potenciálních dodavatelů vyžádat a analyzovat zprávu o stavu zásob (SOC). Je to cenná informace pro ověření, zda jsou zavedeny odpovídající kontrolní mechanismy a zda tyto mechanismy skutečně fungují efektivně.
Zdroj: Časopis InfoSecurity
Související pojmy: SOC 1 , SOC 2
Zprávy SOC 3 jsou skvělé pro prezentaci na webových stránkách vaší firmy a ověření práce odvedené v oblasti SOC 1-2. Problém s audity SOC spočívá v jejich nákladnosti. Vyvolávací ceny se pro typickou středně velkou firmu se 100 zaměstnanci pohybují přibližně 20 000 až 30 000 USD . Audity SOC jsou výhodné, pokud si je můžete dovolit provést, nicméně k auditu je nutné mít již existující silný program kybernetické bezpečnosti zaměřený na hloubkovou obranu . CyberHoot pomáhá mnoha firmám vybudovat robustní program kybernetické bezpečnosti. Naše hodnotící průzkumy vám pomohou identifikovat mezery ve vašem programu kybernetické bezpečnosti. Vzděláváme zaměstnance, aby se stali informovanějšími a bezpečnějšími, a to prostřednictvím politik správy a řízení, testování phishingu, hlášení dark webu a programů školení o povědomí. A konečně, dashboard CyberHoot obsahuje všechny metriky, které potřebujete ukázat auditorům, kteří chtějí ověřit, zda vaši zaměstnanci souhlasili s politikami a absolvovali školení o povědomí.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.