
„CyberHoot je skvělou volbou pro kybernetickou bezpečnost našich škol. Videa a další školení jsou velmi uživatelsky přívětivé. Jejich podpora je také fantastická.“
Škodlivé rozšíření prohlížeče je doplněk prohlížeče určený k provádění škodlivých akcí nebo legitimní rozšíření...
Více informací
Infostealer, zkratka pro information-stealing malware (malware kradející informace), je škodlivý software určený k nenápadnému shromažďování...
Více informací
Token relace je dočasný digitální přihlašovací údaj, který webová stránka nebo aplikace používá k zapamatování si, že uživatel...
Více informací
Krádež tokenu je neoprávněné odcizení digitálního autentizačního tokenu, který představuje uživatele, zařízení nebo...
Více informací
Pretexting je technika sociálního inženýrství, při které útočník vytváří věrohodný příběh, identitu nebo...
Více informací
Únava z MFA, nazývaná také MFA push bombing nebo MFA push bombardment, je útok, při kterém se opakovaně ovlivňuje více faktorů...
Více informací
Vícefaktorové ověřování odolné proti phishingu je ověřování navržené tak, aby zabránilo zneužití přihlašovacích údajů...
Více informací
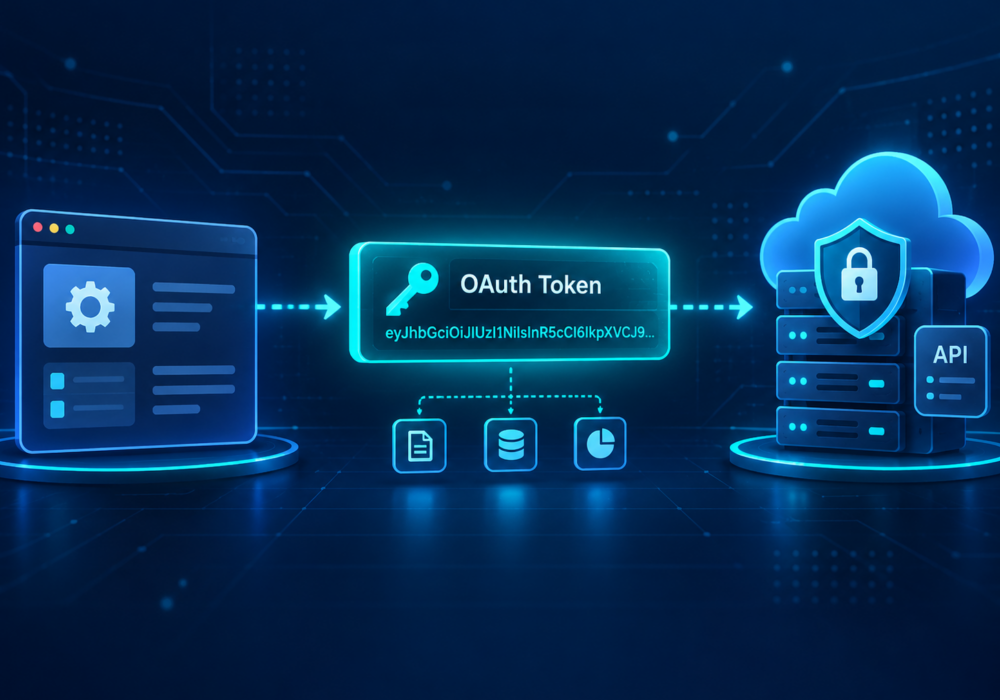
Token OAuth je digitální přihlašovací údaje, které umožňují aplikaci přístup ke konkrétním zdrojům jménem...
Více informací
Monitorování dark webu je nepřetržitý proces skenování skrytých online tržišť, fór, datových výpisů a...
Více informací
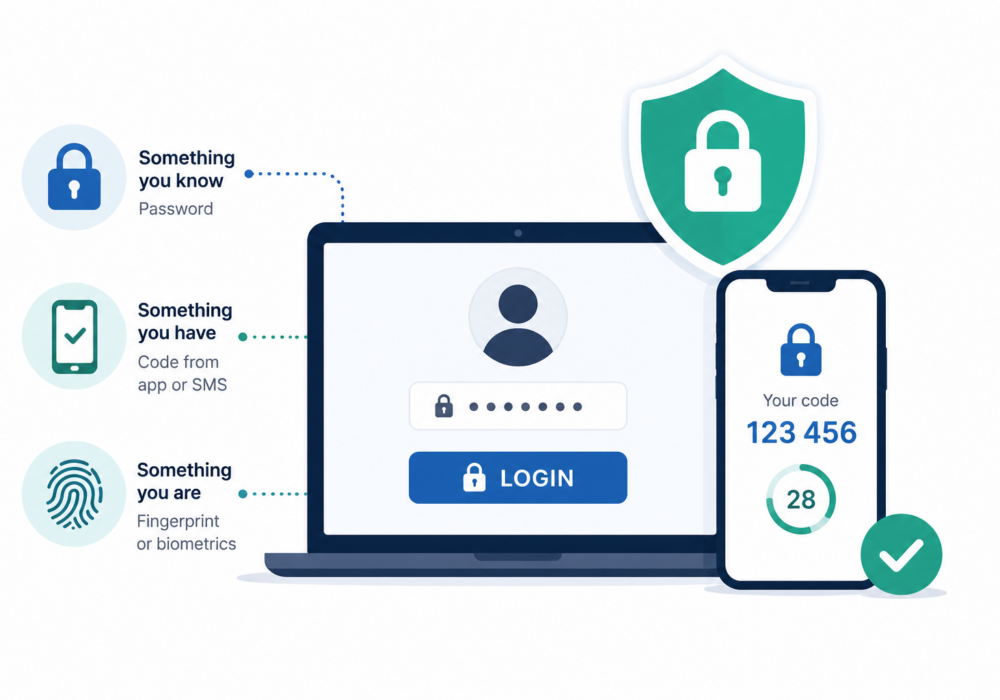
Vícefaktorové ověřování (MFA) je bezpečnostní metoda, která vyžaduje, aby uživatelé ověřili svou identitu pomocí dvou nebo...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.
