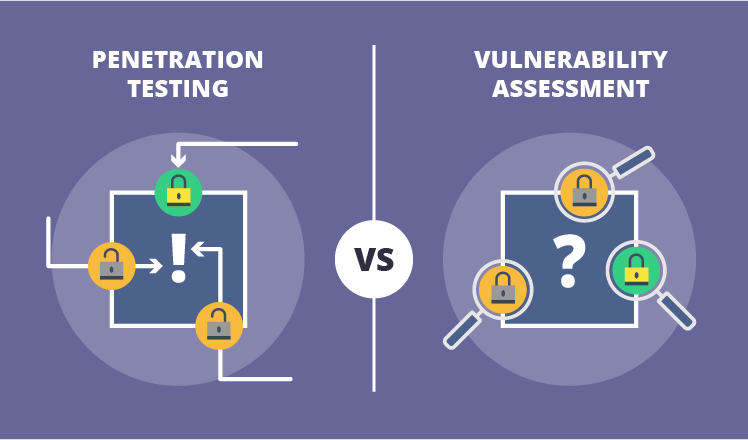
Skenování zranitelností je proces identifikace bezpečnostních slabin a chyb v kódu v systémech a softwaru, který na nich běží. Jedná se o zásadní součást programu správy upozornění na zranitelnosti, který má jeden hlavní cíl: chránit organizaci před narušením bezpečnosti a vystavením kritickým a/nebo citlivým datům. Tyto programy se spoléhají na hodnocení, která měří bezpečnostní připravenost a minimalizují riziko, a skenování zranitelností je klíčovým nástrojem v sadě nástrojů kybernetické bezpečnosti.
Skener zranitelností je aplikace, která identifikuje a vytváří inventář všech systémů připojených k síti. Pro každé identifikované zařízení se pokouší identifikovat spuštěný operační systém, uživatelské účty, otevřené porty a protokoly a související software nainstalovaný v systému. Po vytvoření inventáře skener zranitelností kontroluje každou položku v inventáři v jedné nebo více databázích známých zranitelností. Výsledkem je seznam všech systémů nalezených a identifikovaných v síti, přičemž jsou zvýrazněny všechny, které mají známé zranitelnosti a vyžadují pozornost.
Skenování zranitelností by mělo být prováděno v malých a středních podnicích, aby se zlepšila jejich kybernetická obrana. Přidání tohoto nástroje do sady nástrojů VAMP může být velmi prospěšné, protože pomáhá identifikovat řadu vstupních bodů pro hackery; od nesprávné konfigurace až po zranitelný software, který vyžaduje aktualizaci a opravu, skenování zranitelností může dramaticky zlepšit vaši kybernetickou obranu.
Kromě skenování zranitelností by malé a střední podniky měly zahrnout všechny následující aktivity a řešení pro posílení své kybernetické ochrany:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Poznámka: Pokud se chcete přihlásit k odběru našeho newsletteru, klikněte na libovolný odkaz výše (kromě infografiky), zadejte svou e-mailovou adresu na pravé straně stránky a klikněte na tlačítko „ Zasílat newslettery“.
Zdroje:
Další čtení:
Skenování zranitelností a penetrační testování
Proces správy upozornění na zranitelnosti (VAMP)
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.


