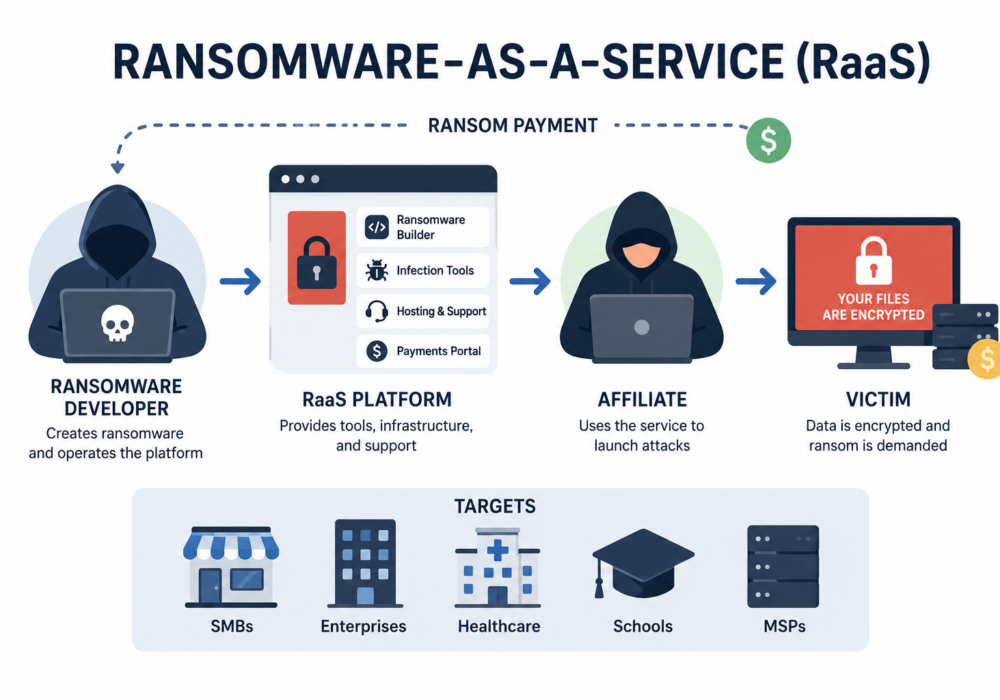
Ransomware jako služba (RaaS) je obchodní model kybernetické kriminality, v němž zkušení vývojáři ransomwaru vytvářejí a udržují ransomwarový software a poté jej pronajímají nebo prodávají dalším zločincům – známým jako přidružené společnosti – kteří provádějí útoky. Vývojáři za to dostávají procento z každé platby výkupného.
Podobně jako legitimní software jako služba (SaaS) poskytují platformy RaaS nástroje, infrastrukturu, aktualizace a podporu potřebnou k zahájení útoků. To dramaticky snížilo vstupní bariéru pro kyberzločince a umožnilo jednotlivcům s malými technickými znalostmi provádět sofistikované ransomwarové kampaně.
Typická operace RaaS probíhá takto:
Mnoho skupin RaaS poskytuje dashboardy, technickou podporu, vyjednávací služby a platební portály – fungují podobně jako legitimní softwarové společnosti.
Malé a střední podniky jsou častým cílem, protože sice mají omezené zdroje kybernetické bezpečnosti, ale při svém provozu se stále silně spoléhají na svá data a systémy.
Úspěšný útok RaaS může mít za následek:
Mnoho moderních ransomwarových útoků využívá dvojité vydírání , kdy útočníci šifrují soubory a zároveň vyhrožují zveřejněním ukradených dat, pokud nebude výkupné zaplaceno.
Poskytovatelé spravovaných služeb (MSP) jsou obzvláště atraktivními cíli, protože kompromitace jednoho MSP může poskytnout přístup k mnoha zákaznickým sítím.
Úspěšný útok RaaS proti MSP může:
Protože poskytovatelé spravovaných služeb (MSP) mají často privilegovaný administrátorský přístup, útočníci je považují za vysoce hodnotné cíle pro rozsáhlé ransomwarové kampaně.
Organizace mohou výrazně snížit svá rizika tím, že:
RaaS proměnil ransomware v škálovatelné kriminální odvětví. Oddělením vývoje malwaru od provádění útoků umožňuje více zločincům spouštět sofistikované útoky s minimálními technickými znalostmi. V důsledku toho se ransomware stal jednou z nejběžnějších a nejnákladnějších kybernetických hrozeb, kterým dnes organizace čelí.
Ransomware jako služba (Ransomware-as-a-Service) je model kyberkriminality založený na předplatném, který umožňuje zločincům spouštět útoky ransomwaru pomocí profesionálně vyvinutého malwaru. Pro malé a střední podniky to zvyšuje pravděpodobnost, že se stanou cílem útoku kvůli rostoucímu počtu útočníků. Pro poskytovatele spravovaných služeb (MSP) je v sázce ještě více, protože jediné narušení bezpečnosti může ovlivnit mnoho zákazníků. Silné ověřování, bezpečné zálohy, školení zaměstnanců a vrstvené zabezpečení zůstávají nejlepší obranou proti útokům RaaS.
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.