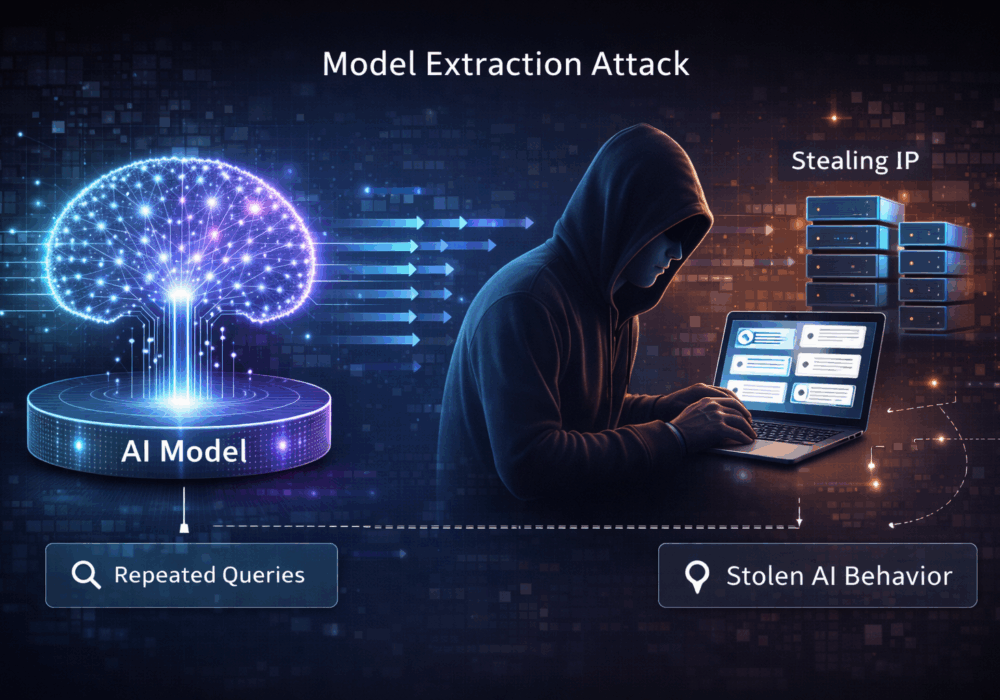
Útok s extrakcí modelu je technika, při které útočník opakovaně dotazuje hostovaný model strojového učení nebo umělé inteligence, aby odvodil, replikoval nebo aproximoval jeho vnitřní chování . Postupem času může útočník vytvořit náhradní model , který se velmi věrně podobá originálu, a efektivně tak krade duševní vlastnictví bez přímého přístupu ke kódu nebo vahám modelu.
Tyto útoky zneužívají:
Cílem není krádež dat, ale krádež modelu.
Pro malé a střední podniky je extrakce modelů často neviditelným rizikem , zejména při externí nabídce funkcí poháněných umělou inteligencí.
Mezi klíčové důsledky patří:
Pro malé a střední podniky extrakce modelů promění umělou inteligenci z aktiva v závazek, pokud nejsou zavedena ochranná opatření.
Pro poskytovatele spravovaných služeb jsou sázky vyšší a širší.
Mezi hlavní úvahy patří:
Útoky zaměřené na extrakci modelu se zaměřují na to, jak se model chová , nikoli na to, jak je sestaven.
Pro malé a střední podniky a poskytovatele spravovaných služeb:
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíDejte svým lidem bystřejší zrak s pozitivním přístupem, který překonává tradiční phishingové testování.