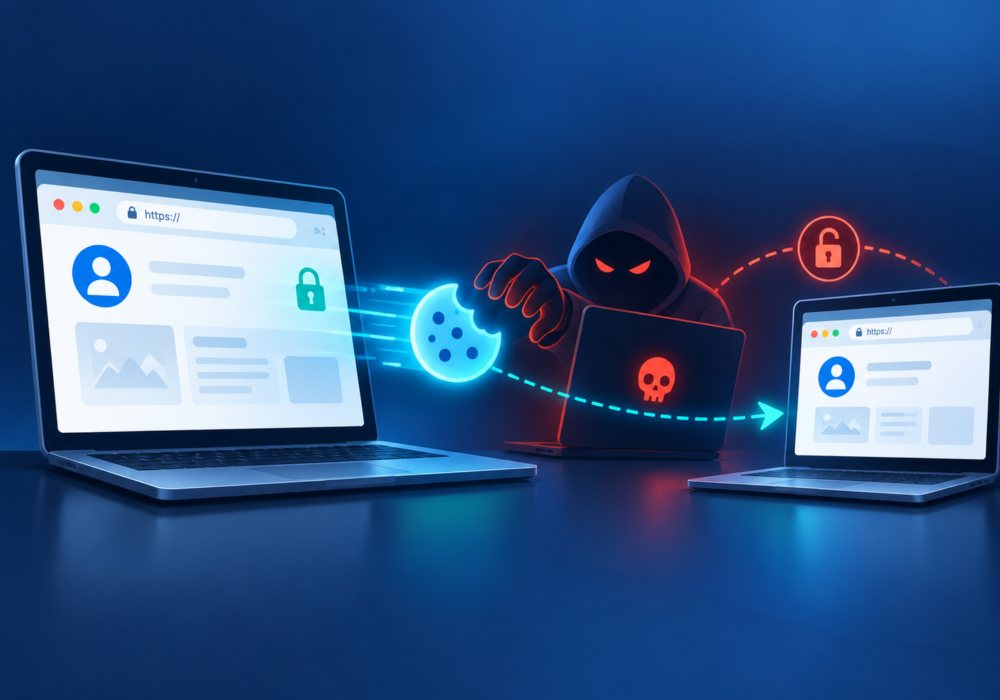
Ke krádeži souborů cookie relace dochází, když útočník ukradne soubor cookie prohlížeče, který se používá k udržování ověřené relace s webovou stránkou nebo online službou.
Poté, co se uživatel úspěšně přihlásí, mnoho webových stránek umístí do prohlížeče soubor cookie relace. Soubor cookie umožňuje webu rozpoznat uživatele při procházení webu, aniž by musel opakovaně zadávat své uživatelské jméno, heslo a kód MFA.
Pokud útočník získá platný soubor cookie relace a úspěšně jej znovu použije, může služba útočníka považovat za již ověřeného uživatele.
Kvůli tomu může být krádež souborů cookie relace obzvláště nebezpečná, protože k některým útokům může dojít i po dokončení MFA.
Útočníci se mohou pokusit ukrást soubory cookie relace pomocí:
MITRE ATT&CK konkrétně dokumentuje krádež souborů cookie webových relací jako techniku přístupu k přihlašovacím údajům, protože je lze použít k přístupu k online službám jako ověřený uživatel.
Malé a střední podniky by neměly předpokládat, že vícefaktorová autentizace znemožňuje kompromitaci účtu.
Vícefaktorová autentizace (MFA) zůstává extrémně důležitá, ale útočníci se stále častěji zaměřují na to, co se děje po ověření. Ochrana prohlížečů a zařízení je proto klíčovou součástí ochrany cloudových účtů.
Firmy by měly:
Poskytovatelé spravovaných služeb (MSP) by měli rozumět krádežím souborů cookie relace, protože kompromitované cloudové identity jsou běžným cílem při kompromitaci firemních e-mailů a dalších útokech založených na identitě.
Při reakci na podezřelý účet Microsoft 365, Google Workspace nebo SaaS by změna hesla neměla automaticky považovat za ukončení nápravy.
Technici by měli vyhodnotit aktivní relace, ověřovací tokeny, aktivitu přihlašování, zařízení, metody MFA a podezřelý přístup aplikací.
Soubor cookie relace může fungovat jako dočasný důkaz, že se uživatel již přihlásil.
Pokud útočník tento důkaz ukradne, nemusí heslo oběti znovu potřebovat. Silné zabezpečení koncových bodů, moderní ověřování a efektivní rušení relace jsou důležité obranné mechanismy.
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.