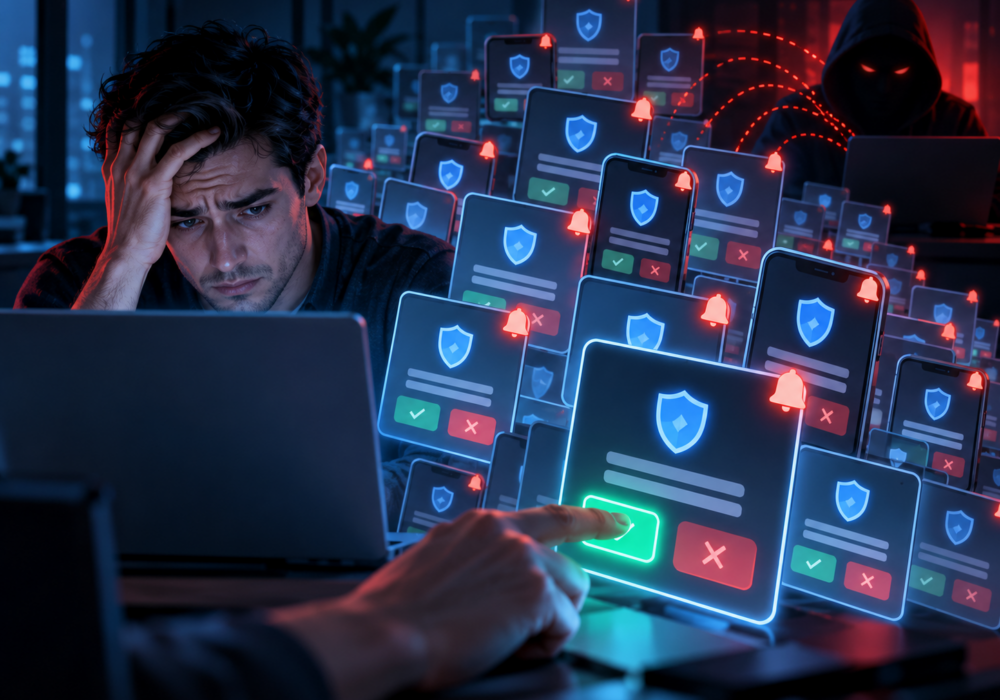
Únava MFA , nazývaná také MFA push bombing nebo MFA push bombardment , je útok, při kterém jsou uživateli opakovaně odesílány požadavky na vícefaktorové ověřování v naději, že je uživatel nakonec schválí.
Například útočník, který získal něčí heslo, se může opakovaně pokoušet o přihlášení. Každý pokus vygeneruje oznámení o ověření na telefonu oběti.
Uživatel může nakonec schválit požadavek, protože:
Pokud uživatel schválí útočníkovu žádost, může útočník získat přístup k účtu.
Zaměstnanci by měli být poučeni, že neočekávané oznámení MFA je varovným signálem.
Pokud uživatel obdrží požadavky na ověření, které neinicioval, měl by požadavek odmítnout a nahlásit, nikoli jej jednoduše zamítnout.
Organizace by se také měly zaměřit na metody ověřování, které jsou vůči tomuto typu útoku odolnější.
CISA doporučuje, pokud je to možné, ověřování FIDO/WebAuthn odolné vůči phishingu. Pokud to ještě není k dispozici, mohou silnější metody push, jako je porovnávání čísel, poskytnout dodatečnou ochranu ve srovnání s jednoduchými oznámeními o schválení/odmítnutí.
Poskytovatelé spravovaných služeb (MSP) by měli zkontrolovat metody vícefaktorové autentizace (MFA) nasazené v klientských prostředích.
Klienti spoléhající se na jednoduchá schvalování push zpráv by měli být povzbuzováni k přechodu na silnější ověřování, zejména pro administrátory, vzdálený přístup, e-mail, finanční aplikace a další systémy s vysokou hodnotou.
Opakované požadavky MFA by měly být považovány za potenciální bezpečnostní incident, nikoli pouze za nepříjemnost pro uživatele.
Zaměstnanci MSP sami potřebují obzvláště silné ověřování, protože jejich účty mohou poskytovat privilegovaný přístup více zákazníkům.
Nikdy neschvalujte žádost o víceúčelovou pomoc (MFA), kterou jste neiniciovali.
Opakované výzvy k ověření mohou naznačovat, že útočník již má část informací potřebných k přístupu k vašemu účtu.
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.