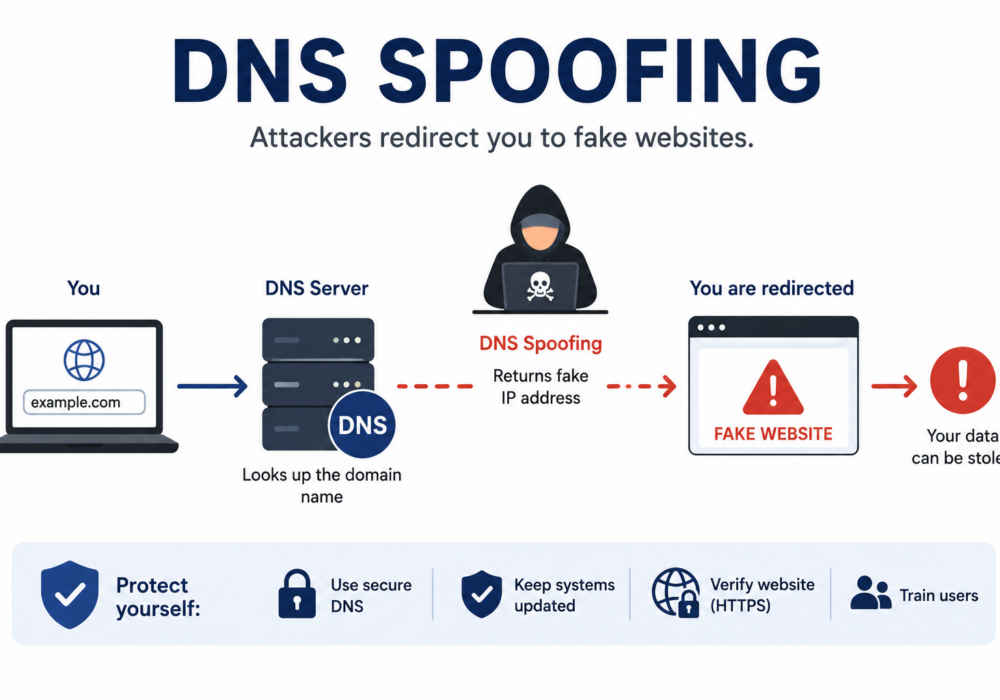
DNS Spoofing , známý také jako DNS Cache Poisoning , je kybernetický útok, při kterém útočník manipuluje se systémem doménových jmen (DNS) a přesměrovává uživatele z legitimní webové stránky na škodlivou. Protože uživatelé ve svém prohlížeči často vidí správnou webovou adresu, mohou nevědomky zadat hesla, finanční informace nebo jiné citlivé údaje na falešnou webovou stránku ovládanou útočníkem.
DNS funguje jako internetový „telefonní seznam“ a překládá doménová jména, jako je example.com , na IP adresy, které počítače používají k vyhledání webových stránek. DNS spoofing tento proces narušuje tím, že poskytuje falešnou IP adresu za legitimní doménu.
Typický útok DNS spoofingem probíhá takto:
Protože falešné webové stránky často vypadají identicky jako ty skutečné, uživatelé si nemusí uvědomit, že byli přesměrováni.
Útočníci používají DNS spoofing k:
Malé a střední podniky jsou závislé na cloudových službách, jako je Microsoft 365, Google Workspace, online bankovnictví a SaaS aplikace. Pokud jsou zaměstnanci přesměrováni na podvodné webové stránky, útočníci mohou ukrást firemní přihlašovací údaje a získat přístup ke kritickým systémům.
Mezi možné důsledky patří:
Protože mnoho malých a středních podniků nemá vyhrazené zabezpečení DNS, útočníci je často považují za atraktivní cíle.
Poskytovatelé spravovaných služeb (MSP) dohlížejí na sítě a internetovou infrastrukturu mnoha zákazníků. Úspěšný útok DNS spoofingem proti poskytovateli spravovaných služeb DNS nebo jeho spravovaným službám DNS může ovlivnit více klientských organizací současně.
Mezi rizika patří:
Ochrana infrastruktury DNS je základní součástí zabezpečení spravovaných prostředí.
Organizace mohou snížit svá rizika tím, že:
I když často fungují společně, jedná se o různé útoky:
| DNS Spoofing | Phishing |
|---|---|
| Přesměrovává uživatele manipulací se záznamy DNS | Lstí uživatele, aby klikli na škodlivé odkazy |
| Oběti mohou zadat správnou webovou adresu | Oběti jsou lákány klamnými e-maily nebo zprávami |
| Zaměřuje se na systém pojmenování internetu | Zaměřuje se na lidské chování |
| Často pro uživatele neviditelné | Spoléhá na sociální inženýrství |
DNS spoofing je útok, který manipuluje s internetovým vyhledávacím systémem adres a přesměrovává uživatele na škodlivé webové stránky bez jejich vědomí. Pro malé a střední podniky to může vést ke krádeži přihlašovacích údajů, finančním podvodům a infekcím malwarem. Pro poskytovatele spravovaných služeb (MSP) se může dopad rozšířit na více zákaznických prostředí, pokud je infrastruktura DNS narušena. Klíčovými obranami proti útokům DNS spoofing jsou používání zabezpečených služeb DNS, povolení DNSSEC, implementace silného ověřování a vzdělávání uživatelů.
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Představte si, že jedete na dálnici a jedete s ostatními auty asi o 20 km/h nad limit. Před vámi brzdíte...
Více informací
Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.