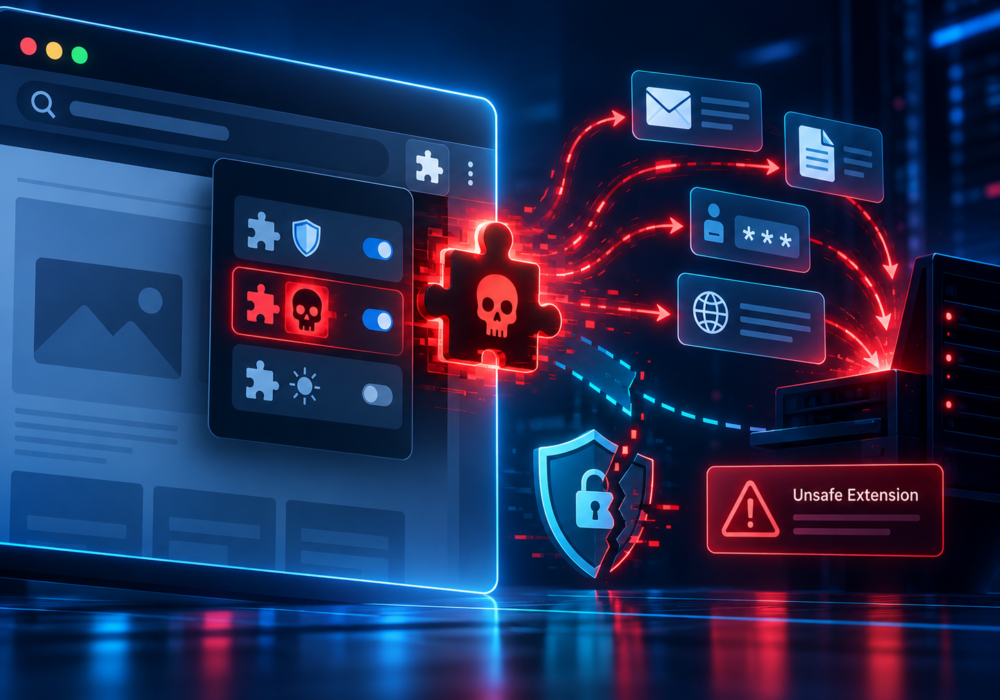
Škodlivé rozšíření prohlížeče je doplněk prohlížeče určený k provádění škodlivých akcí nebo legitimní rozšíření, které bylo napadeno a upraveno tak, aby se chovalo škodlivě.
Rozšíření prohlížeče mohou být výkonná, protože jim uživatelé mohou udělit povolení k interakci s webovými stránkami a aktivitě prohlížení.
V závislosti na dostupných oprávněních se škodlivé rozšíření může pokusit o:
Některá škodlivá rozšíření se záměrně vydávají za oblíbené nástroje nebo služby. Jiná mohou zpočátku vypadat jako legitimní produkty a později se po změně vlastníka nebo škodlivé aktualizaci stát rizikovými.
Rozšíření prohlížeče by měla být považována za software, nikoli za neškodné dekorace prohlížeče.
Zaměstnanci by si měli instalovat pouze rozšíření, která skutečně potřebují, a měli by si ověřit, zda rozšíření pochází od důvěryhodného vývojáře.
Firmy by měly zvážit:
Zaměstnanci by si také měli dávat pozor na rozšíření inzerovaná prostřednictvím výsledků vyhledávání, sociálních médií, vyskakovacích oken nebo nevyžádaných zpráv.
Poskytovatelé spravovaných služeb (MSP) mohou klientům pomoci spravovat prohlížeče prostřednictvím centralizovaných zásad, které povolují, blokují nebo automaticky instalují schválená rozšíření.
Organizace se spravovanými prohlížeči Chrome, Edge nebo jinými podnikovými prohlížeči by měly zvážit rozšíření prohlížeče jako součást správy koncových bodů.
Poskytovatelé spravovaných služeb (MSP) by měli také kontrolovat nainstalovaná rozšíření během vyšetřování týkajícího se krádeže přihlašovacích údajů, únosu relací, podezřelých přesměrování nebo nevysvětlitelného chování prohlížeče.
Rozšíření prohlížeče někdy dokáže vidět mnohem více, než uživatelé očekávají.
Instalujte rozšíření pouze tehdy, když jsou nezbytná, ověřte si, kdo je vytvořil, a odstraňte ta, která již nepoužíváte.
Další čtení:
CyberHoot nabízí i další zdroje, které můžete využít. Níže uvádíme odkazy na všechny naše zdroje, neváhejte se na ně kdykoli podívat:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.