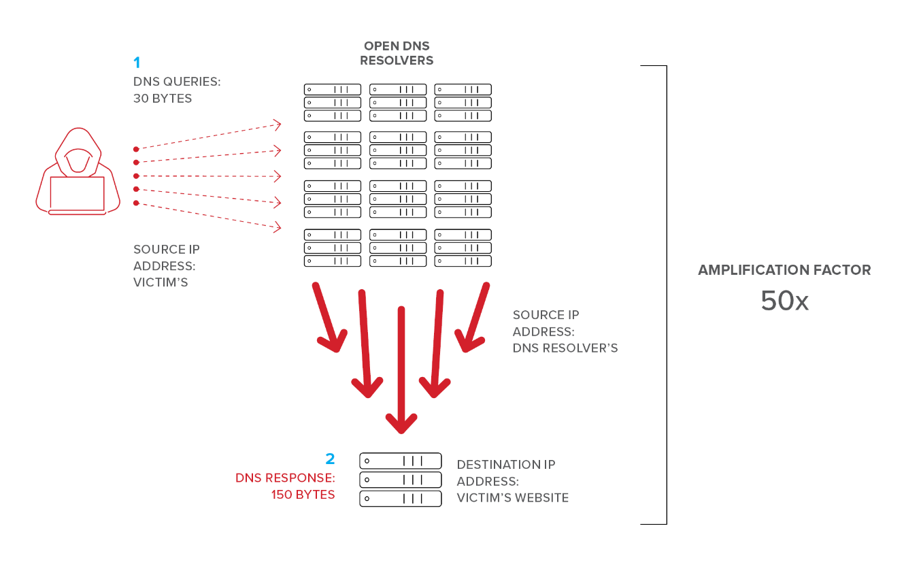
Útok DNS reflexe, známý také jako útok DNS amplifikace, je formou útoku typu Distributed Denial of Service (DDoS) . Při tomto útoku hackeři používají otevřené DNS servery k zesílení útočného provozu až 100krát oproti původnímu zdrojovému provozu, který útok provádí. Tato forma DDoS útoku může proměnit 100 MB provozu DNS požadavků na 10 Gb provozu cíleného na online zdroj. V konečném důsledku to může vést k výpadku služeb pro legitimní uživatele cílového systému nebo webové stránky.
TCP vyžaduje trojcestné navázání spojení. To zabraňuje fungování většiny falešných TCP útoků, protože zásobník TCP/IP dokáže efektivně odesílat pakety RST (reset) na jakékoli neočekávané příchozí požadavky na navázání trojcestného navázání spojení. DNS však obvykle TCP ke komunikaci nepoužívá kvůli režijním nákladům spojeným s navazováním trojcestného navázání spojení. DNS si nade vše cení efektivity a rychlosti a místo toho se obrací na UDP (uživatelské datagramové pakety). Proto funguje při těchto útocích s amplifikací DNS… protože pakety UDP trojcestné navázání spojení nevyžadují.
Při reflexním útoku je na otevřené DNS servery na internetu odesíláno více falešných DNS požadavků s použitím falešné zdrojové IP adresy cílového počítače. Přijímající DNS servery svědomitě odesílají požadovaná data odpovědi na zpáteční adresu falešné zdrojové IP adresy. Při tomto útoku útočníci zaplavují DNS server těmito pozměněnými požadavky a nakonec cílový počítač přetíží tolika UDP pakety, že již nemůže reagovat na legitimní dotazy. Ale ne vždy. Zpracování UDP je efektivní. Proto vyžaduje mnoho falešných připojení. Ale co kdybychom mohli útok nějakým způsobem ZESÍLIT?
A právě zde se hackeři stávají lstivými. Změní útok reflexe z malé odpovědi s 1 odpovědí od DNS serverů na vyžádání celého souboru ZONE pro rozsáhlý DNS server. V tomto případě lze požadavek s 30 bajty dat zesílit tak, aby DNS server odpověděl se 100krát větším množstvím dat v paketech odpovědí.
Při útocích s amplifikací a reflexí DNS mohou hackeři ovládající malý počet botových síťových systémů stonásobně zesílit svůj útočný provoz a vytvořit tak drtivou záplavu dat pro cílový počítač, která ho vyřadí z provozu.
Počkejte. Tohle může být těžké spolknout. Za 25 let kybernetické bezpečnosti se CyberHoot nesetkal s mnoha takovými DDoS útoky proti malým a středním podnikům. Není uveden v žebříčku 20 nejčastějších útoků, které Verizon uvádí ve svém DBIR. Jen proto, že je to možné, to ještě neznamená, že je to pravděpodobné. Pokud jste obětí DDoS útoku, jako je tento, budete muset okamžitě oslovit dodavatele ochrany proti DDoS z níže uvedeného seznamu a implementovat jedno z jejich řešení na vyžádání. V případě nouze bude nastavení nákladnější, ale pokud nikdy nebudete napadeni, nebudete muset nikdy platit.
Imperva | NetScout | Akamai | CloudFlare | Radware
Související termín: Sítě botů, pastevci botů a správci botů , distribuované odmítnutí služby (DDoS)
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

