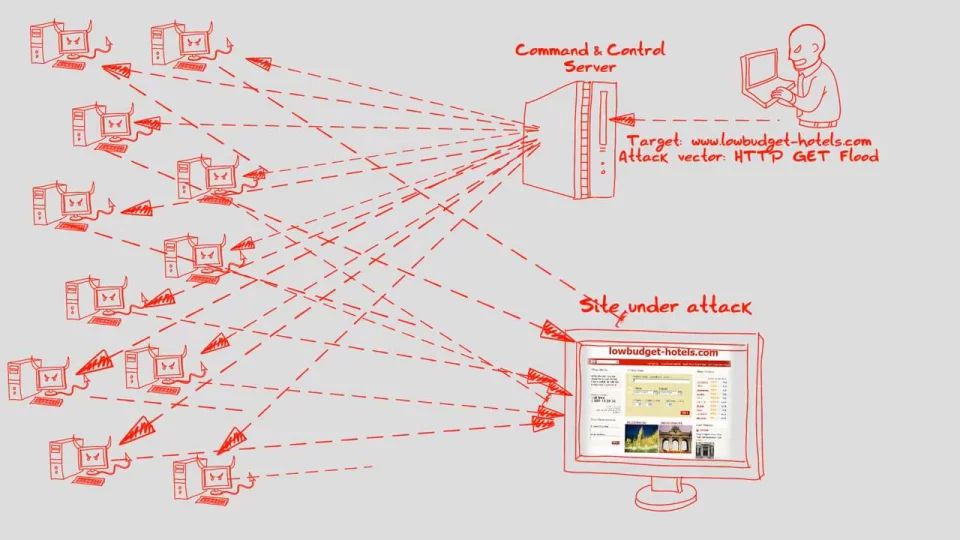
Distribuované útoky typu Denial of Service (DDoS) jsou typem útoků typu Denial of Service (DoS) . Útok DDoS zahrnuje více propojených online zařízení, souhrnně označovaných jako botnet , která se používají k zahlcení cílové webové stránky falešným provozem.
Na rozdíl od jiných druhů kybernetických útoků se DDoS útoky nepokoušejí narušit vaši bezpečnost. Cílem DDoS útoků je znepřístupnit vaše webové stránky a servery legitimním uživatelům. DDoS útoky lze také použít jako zástěrku pro další škodlivé aktivity a k vyřazení bezpečnostních zařízení, čímž se naruší bezpečnostní perimetr cíle.
Úspěšný distribuovaný útok typu denial of service (DDS) je velmi patrná událost, která ovlivňuje celou online uživatelskou základnu. Díky tomu je oblíbenou zbraní hacktivistů, kybervandalů, vyděračů a kohokoli jiného, kdo chce prosadit svůj názor nebo prosazovat nějakou věc.
Co to znamená pro mou malou nebo střední firmu nebo poskytovatele spravovaných služeb (MSP)?
Malé a střední podniky by se obvykle neměly obávat hrozby DDoS útoku, ale pokud působíte v určitých odvětvích (politika, sociální záležitosti atd.), může být vhodné se na to podívat. Jedním z nejlepších způsobů, jak zmírnit dopady DDoS útoků, je jednoduše mít schopnost odolat velkému množství příchozího provozu. V závislosti na vaší situaci to může znamenat posílení vaší vlastní sítě nebo využití sítě pro doručování obsahu (CDN) , což je služba určená pro zpracování obrovského množství provozu. Váš poskytovatel síťových služeb může mít také vlastní služby pro zmírnění těchto rizik, které můžete využít.
Kromě toho vám a vaší firmě pomohou tato níže uvedená doporučení zůstat v bezpečí před různými hrozbami, kterým můžete denně čelit. Všechna níže uvedená doporučení můžete získat najmutím služeb vývoje programu vCISO od společnosti CyberHoot.
Všechna tato doporučení jsou součástí produktu CyberHoot nebo služeb vCISO od CyberHoot. S CyberHootem můžete řídit, školit, hodnotit a testovat své zaměstnance. Navštivte CyberHoot.com a zaregistrujte se k odběru našich služeb ještě dnes. Minimálně se můžete i nadále vzdělávat přihlášením k odběru našich měsíčních newsletterů o kybernetické bezpečnosti , abyste byli informováni o aktuálních aktualizacích v oblasti kybernetické bezpečnosti.
Zdroje :
Související podmínky:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

