Steganografie je zajímavá, ale potenciálně nebezpečná technika, která tajně skrývá data nebo malware v běžném, netajném souboru nebo zprávě, aby se zabránilo odhalení. Použití steganografie lze kombinovat se šifrováním jako další krok ke skrytí nebo ochraně dat. Steganografii lze použít ke skrytí téměř jakéhokoli typu digitálního obsahu, včetně textu, obrázků, videa nebo zvukového obsahu; data, která mají být skryta, lze skrýt v téměř jakémkoli jiném typu digitálního obsahu.
Praxe přidávání vodoznaku, ochranné známky nebo jiných identifikačních údajů skrytých v multimediálních nebo jiných obsahových souborech je jedním z běžných způsobů použití steganografie. Vodoznak například používají vydavatelé k identifikaci zdrojového materiálu sdíleného bez jejich svolení. Pedofilové používají steganografii ke skrytí nelegální dětské pornografie uvnitř obrazových souborů. Hackeři přenášejí malware do jinak bezpečně vypadajících souborů a nakonec útočníci z vnitřních zdrojů pomocí steganografie získávají odcizené duševní vlastnictví společností.
Výzkumník a vývojář jménem David Buchanan odhalil metodu , jak skrýt až tři MB dat uvnitř obrázku na Twitteru. Ve své demonstraci ukázal jak zvukové soubory MP3, tak i archivy ZIP obsažené v obrázcích PNG hostovaných na Twitteru. Umění steganografie není úplně nové, ale skutečnost, že obrázky lze hostovat na populárních webových stránkách, jako je Twitter, otevírá možnost jejich zneužití ze strany škodlivých aktérů.
Přestože připojené soubory PNG hostované na Twitteru představují při náhledu platné obrázky (níže), pouhé stažení a změna jejich přípony souboru stačila k získání odlišného obsahu ze stejného souboru.
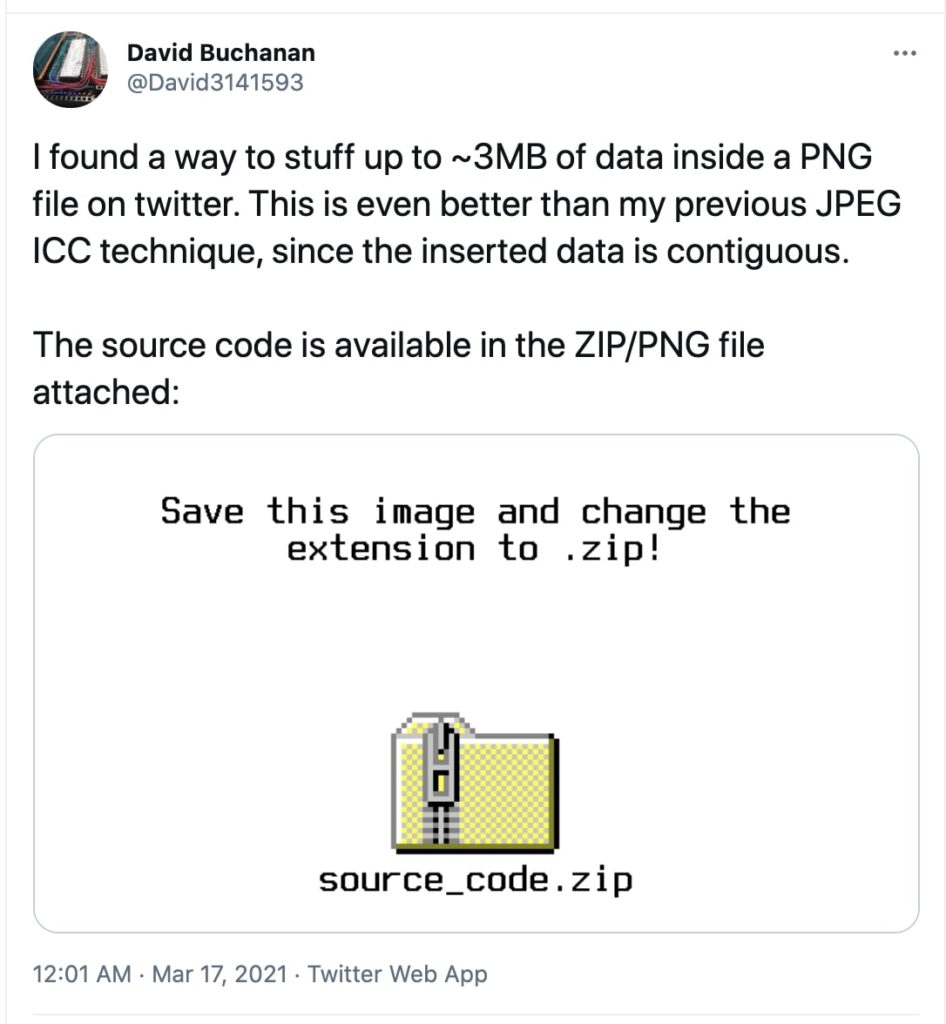
Jak poznamenal CyberHoot, obrázek o velikosti 6 KB, který výzkumník zveřejnil na Twitteru, obsahuje celý ZIP archiv. ZIP soubor obsahuje zdrojový kód Buchanana, který může kdokoli použít k zabalení různého obsahu do obrázku PNG. Pro ty, kteří by raději přešli přímo ke stažení souboru, výzkumník poskytl zdrojový kód pro generování souborů, které na GitHubu nazývá „ tweetable-polyglot-png“ .
V dalším příkladu nahraném na Twitter Buchanan tweetoval obrázek, který uměl zpívat.
„Stáhněte si tento obrázek, přejmenujte ho na .mp3 a otevřete ho ve VLC, čeká vás překvapení. (Poznámka: ujistěte se, že si stáhnete verzi souboru v plném rozlišení, která by měla mít 2048x2048px),“ uvedl výzkumník. Podle testů společnosti CyberHoot má obrázek umístěný na obrazovém serveru Twitteru níže velikost přibližně 2.5 MB a lze jej uložit s příponou „.mp3“.
https://pbs.twimg.com/media/Ewo_O6zWUAAWizr?format=png&name=large
Po otevření se v obrazovém souboru, nyní ve formátu MP3, spustí přehrávání písně Never Gonna Give You Up od Ricka Astleyho.
I když je tato taktika potenciálně škodlivá, k jejímu spuštění je nutný „zásah uživatele“. Výzkumník uvedl, že se nemusí nutně jednat o bezprostřední hrozbu pro firmy ani pro běžné uživatele, ale bez práce Twitteru na nápravě problému se to může časem ještě zhoršit.
Mezitím existují i další věci, které může vaše firma udělat pro zajištění bezpečnosti. Pro průměrné malé a střední podniky (MSP) nepředstavuje steganografie extrémní riziko. Odhalení steganografického použití souborů je neuvěřitelně obtížné, drahé a často nepřináší výsledky o tom, co bylo zašifrováno a vloženo do daných souborů. Vzhledem k tomu, že většina MSP má mnoho větších děr, kterými mohou jejich data uniknout, stačí vědět, že tyto techniky existují. MSP by se místo toho měly zaměřit své omezené zdroje na největší rizika, kterým čelí: nedostatečné povědomí zaměstnanců o běžných vektorech útoku, jako jsou phishingové útoky a slabá nebo špatná hygiena hesel . Řešte tyto dva kritické problémy a vaše MSP bude mít vyřešená dvě největší rizika, kterým čelí, a důvod, proč jsou napadány 15krát častěji.
Zdroje:
Steganografie – kybernetický termín
Další čtení:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Co se děje Ve čtvrtek 12. listopadu 2026, kolem 11:00 východního času, přestal fungovat Microsoft Outlook...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: „Moc má tendenci korumpovat,...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Léta jsme trénovali...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.