[Poznámka editora: Oslovil mě autor nástroje pro kontrolu hesel, který vylepšuje výsledky nejen tím, že hlásí, jak dlouho trvá prolomení vašeho hesla, ale také kontroluje jeho hash, aby se zjistilo, zda bylo na dark webu nahlášeno jako někde odhalené. Je to cenný nástroj a doufám, že autorovi poskytnete pozitivní zpětnou vazbu. Zkontrolujte sílu a expozici svého hesla zde ]
Vítejte na středečním pořadu Cyber „Hoot“. Ve středu bude Cyber Al publikovat sérii článků o kybernetické bezpečnosti, které nastíní nejdůležitější koncepty, které potřebujete pochopit, a dovednosti, které se musíte naučit, abyste se chránili osobně i profesionálně. Dejte si šálek kávy, pohodlně se usaďte, relaxujte a čtěte dál! Jsme rádi, že jste tady.
Podle zprávy o incidentech úniku dat společnosti Verizon z roku 2018 (známé také jako DBIR) používají téměř 3 ze 4 spotřebitelů duplicitní hesla, z nichž mnohá nebyla změněna pět let nebo déle. Není divu, že přibližně 40 procent dotázaných uvedlo, že v uplynulém roce zažili „bezpečnostní incident“, což znamená, že jim byl napaden účet, bylo jim ukradeno heslo nebo byli upozorněni, že jejich osobní údaje byly ohroženy.
Není žádným tajemstvím, že hesla jsou otrava. Jejich bezpečné a efektivní používání je ještě těžší. Čtěte dále a dozvíte se o osvědčených postupech, o kterých jste možná nevěděli, že je neznáte.
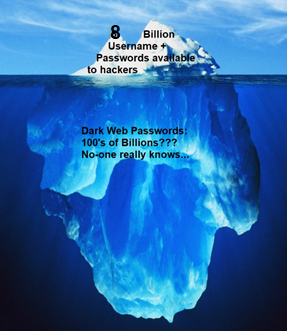
Pokud jste neinvestovali čas do používání správce hesel, pak jste pravděpodobně jako většina lidí a hesla používáte všude, kde se pohybujete online. Více než 8 miliard hesel bylo veřejně nahlášeno jako prolomeny. A to je jen špička ledovce, protože mnoho dalších hesel a přihlašovacích údajů bylo prolomeny, ale nebyly veřejně nahlášeny! Možná vás proto překvapí, že vaše oblíbená hesla již pravděpodobně byla prolomena! Zde se můžete podívat, kde, kdy a co bylo prolomeno: https://haveIbeenpwned.com
Správci hesel jsou účelové aplikace, které se instalují do vašeho telefonu a do prohlížeče jako „plugin“. Šifrují vaše důležitá hesla, přístupové fráze a další data, jako jsou kreditní karty a dokonce i řidičské průkazy, pro snadné, ale bezpečné použití. Když se přihlásíte na webovou stránku, vyplní vaše uživatelské jméno a heslo na danou webovou stránku, pokud najdou shodu ve vaší databázi uložených účtů na základě názvu domény nebo názvu webové stránky, kterou navštěvujete. Považuji je za nejlepší řešení produktivity, jaké jsem se za posledních 20 let naučil. Správci hesel však musí být chráněni 16–20místnou přístupovou frází , kterou si pečlivě vytvoříte a procvičíte, abyste ji nikdy, nikdy, NIKDY nezapomněli! Nezapisujte si svou přístupovou frázi ke Správci hesel. Naučte se ji a procvičte si její zadání 10krát, než ji začnete používat. Pokud ztratíte nebo zapomenete svou hlavní přístupovou frázi, vaše data budou ztracena!
TIP PRO PROFESIONÁLY : Správci hesel vás někdy mohou zachránit před phishingovým útokem. Prostě vám neposkytnou vaše přihlašovací údaje pro přihlášení na falešný web. Řekněme, že jste byli napadeni phishingem a kliknete na odkaz pro přihlášení do Gmailu, ale web, který ve skutečnosti navštívíte, je GMA1l.com (i je 1). Pokud používáte správce hesel, zůstane ztišený a vaše heslo neposkytne, protože jej nelze oklamat nesprávným názvem domény. Pokud jste profesionální uživatel Správce hesel, nebudete ani znát heslo k webu, abyste ho museli zadat ručně, protože profesionální uživatelé používají generátor náhodných hesel pro každé svá přihlášení, což poskytuje ještě větší ochranu. Paráda, že?!
I s pomocí správců hesel hesla jen tak nezmizí. Proto musíte vědět, jak si vytvořit silné heslo (nebo ještě lépe silnou přístupovou frázi), abyste se ochránili. Zbývající část tohoto článku vám ukáže jednoduché způsoby, jak si vytvořit super silná přístupová hesla, a proč je naučit se používat správce hesel nejlepším způsobem, jak chránit své důležité informace, účty a identitu!
1. Vymyslete si víceslovnou frázi: můžete použít text své oblíbené písně, báseň, frázi z knihy nebo svou fantazii k vytvoření myšlenkových prohlášení (hesel), která si zapamatujete, ale hackeři je budou těžko uhodnout.
Zde je několik příkladů, které vás přimějí k zamyšlení:
Výše uvedené fráze jsou považovány za super silné. Pro hackery je mnohem těžší prolomit než náhodně vygenerované „9místné“ heslo, jako je toto: x&3h10_!E. To je způsobeno obrovským nárůstem entropie, který přichází s délkou každé fráze. Čím delší je heslo, tím silnější a obtížnější je prolomit. S dnešním pokrokem v počítačovém hardwaru dokáže stroj do 2000 dolarů prolomit vaše náhodně vygenerované 9místné heslo za méně než 5 dní pomocí útoku hrubou silou. Zde je bezplatný měřič síly hesla , abyste pochopili, co tím myslím, a otestovali si svá vlastní hesla.
1. Ujistěte se, že vaše heslo obsahuje 15–20 (nebo více) znaků.
2. Použijte heslo k odemčení Správce hesel.
3. Nechte svého Správce hesel generovat, vyplňovat a ukládat náhodně vygenerovaná hesla pro zbývající online účty.
4. Nezapisujte si hesla ani je neukládejte do tabulky nebo elektronického dokumentu, pokud je nešifrujete 256bitovým šifrováním AES.
5. Používejte jedinečné přístupové fráze k odemknutí stolního počítače nebo notebooku.
6. Přesvědčte svého IT ředitele, aby na vašem pracovišti přešel na více než 14místná, nekomplikovaná a neomezená hesla a aby je přestal měnit každých 90 dní. Zaveďte tyto NOVÉ standardy hesel NIST . Budete rádi, že jste to udělali, zvláště pokud jste se také naučili používat Správce hesel.
7. Mnoho správců hesel je pro osobní použití zdarma. Naučit se používat správce hesel je jako naučit se psát na klávesnici. Zpočátku je to těžké, ale jakmile si osvojíte základy, budete mnohem produktivnější a v tomto případě i mnohem lépe chráněni, a to jak osobně, tak profesionálně.
8. Pro opravdu důležité účty (bankovnictví, e-mail, vzdálený přístup k vaší společnosti ve virtuální privátní síti) musíte povolit dvoufaktorové ověřování . Nejčastěji se jedná o textovou zprávu na váš mobilní telefon, kterou spárujete se svým uživatelským jménem a heslem, čímž vytvoříte dvě věci, které musíte poskytnout k ověření. Proto se tomu říká dvoufaktorové ověřování. Dvoufaktorové (neboli vícefaktorové) ověřování bude tématem článku CyberHoot Wednesday, takže se vraťte příští středu pro další díl Cyber Al's Wednesday. Cyber Hoots!
Prosím, dejte nám like na Facebooku a sledujte nás na naší stránce LinkedIn . Zajistíte tak, že budeme dlouhodobě podporovat malé a střední podniky. Děkujeme!
Craig, spoluzakladatel – CyberHoot
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.