يُستخدم استبيان التقييم الذاتي (SAQ) بشكل شائع في مجال معيار أمان بيانات صناعة بطاقات الدفع (PCI-DSS) لتحديد مدى امتثال التاجر أو مزود الخدمة لمعايير PCI-DSS. يوجد ثمانية أنواع مختلفة من استبيانات التقييم الذاتي، كل منها مخصص لأنواع مختلفة من المؤسسات التي تتعامل مع معلومات PCI. يمكنكم الاطلاع على هذه الأنواع الثمانية أدناه:
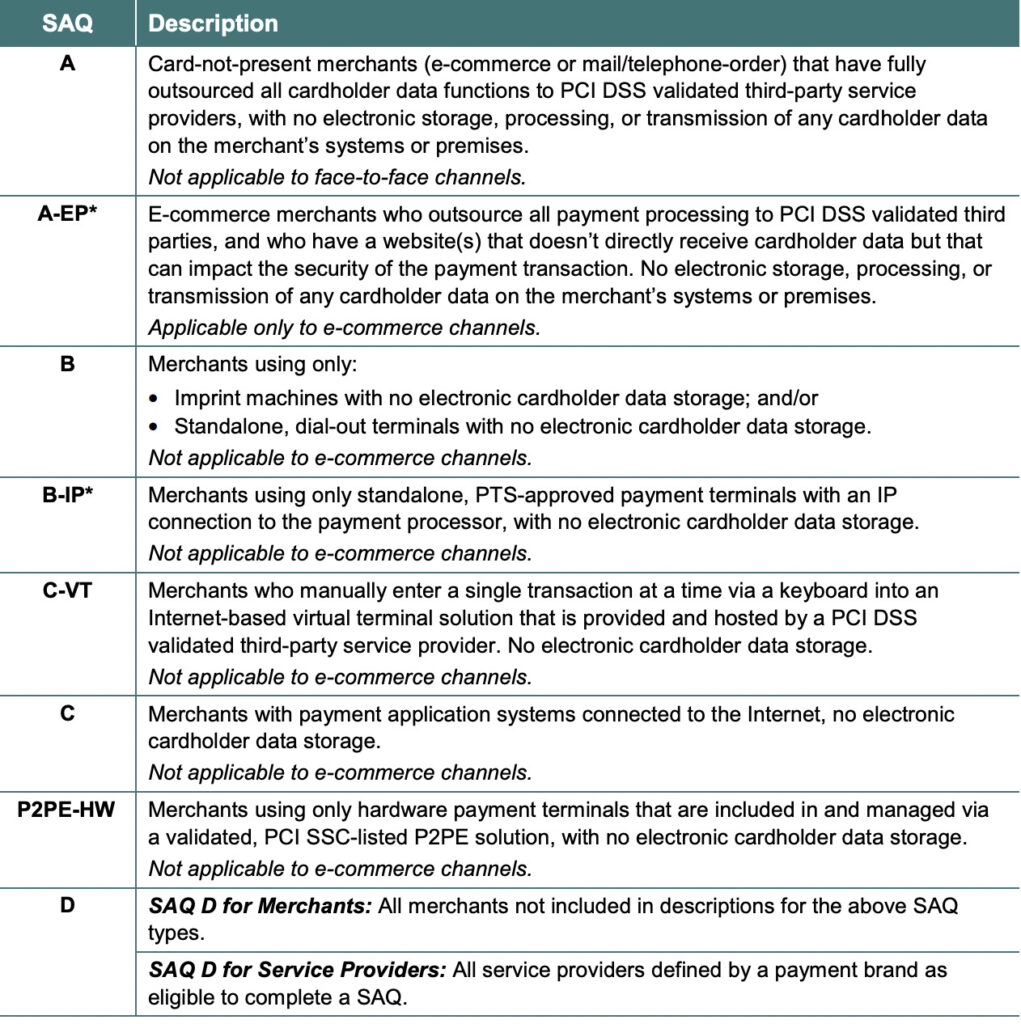
إن كيفية معالجة بطاقات الائتمان وبيانات حامل البطاقة تُحدد نوع SAQ الذي يجب على شركتك تعبئته. على سبيل المثال، إذا لم يكن لديك واجهة عرض، وكانت جميع منتجاتك تُباع عبر الإنترنت من خلال جهة خارجية، فمن المرجح أنك مؤهل للحصول على SAQ A أو SAQ A-EP. أما إذا كان لديك واجهة عرض تُعالج بطاقات الائتمان عبر الإنترنت، وتخزن أيضًا بيانات بطاقات ائتمان العملاء، فمن المرجح أنك تاجر SAQ D.
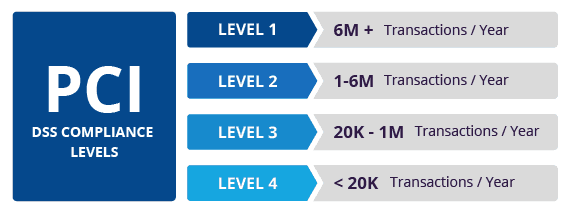
بالإضافة إلى إكمال استبيان تقييم المخاطر (SAQ) لتلبية احتياجاتكم المتعلقة بالامتثال لمعايير PCI، هناك معيار ثانوي ينبغي على الشركات الصغيرة والمتوسطة مراعاته، ألا وهو حجم المعاملات. يحدد معيار PCI DSS أيضًا نطاقات لحجم المعاملات تُحدد ما إذا كان بإمكانكم التقييم الذاتي (أقل من 20,000 معاملة بطاقة ائتمان سنويًا)، ويجب عليكم توظيف مُقيِّم أمن مؤهل (QSA) خارجي، سواءً كنتم في مستوى امتثال من المستوى الثاني أو الأول، لإجراء تدقيق لشركتكم.
استبيان التقييم الذاتي (SAQ) ليس مجرد خارطة طريق للامتثال، بل هو خارطة طريق لتحسين الأمن السيبراني. يُعدّ ملء استبيان PCI SAQ من أفضل الطرق لضمان عدم إغفال أي متطلبات أمنية خاصة بشركتك. بالإضافة إلى ذلك، لا ترغب شركات معالجة بيانات التجار في العمل مع شركات غير آمنة، لذا عادةً ما تطلب من كل تاجر تقديم استبيان PCI SAQ كإثبات لأمن الدفع. إذا كانت مؤسستك تعمل مع بيانات PCI، فمن المرجح أنك أكملت أو تحتاج إلى إكمال استبيان SAQ، فراجع الجدول أعلاه الذي ينطبق على عملك. سيساعدك العمل على استبيانك SAQ في تحديد ما يجب عليك فعله، وستساعدك المعلومات أدناه على تحسين مستوى الأمن السيبراني لديك بشكل أكبر.
توصيات إضافية بشأن الأمن السيبراني
بالإضافة إلى ذلك، ستساعدك التوصيات التالية أنت وشركتك على حماية أنفسكم من مختلف التهديدات التي قد تواجهونها يوميًا. يمكنكم الحصول على جميع الاقتراحات المذكورة أدناه من خلال الاستعانة بخدمات تطوير برنامج vCISO من CyberHoot.
جميع هذه التوصيات مُدمجة في منتج CyberHoot أو خدمات vCISO من CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييمهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات الأمن السيبراني.
مصادر:
قراءة إضافية:
نظرة عامة على الامتثال لمعايير PCI
ينبغي لمقدمي الخدمات المدارة أن يطلبوا إجراء تقييمات المخاطر
المصطلحات ذات الصلة:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.