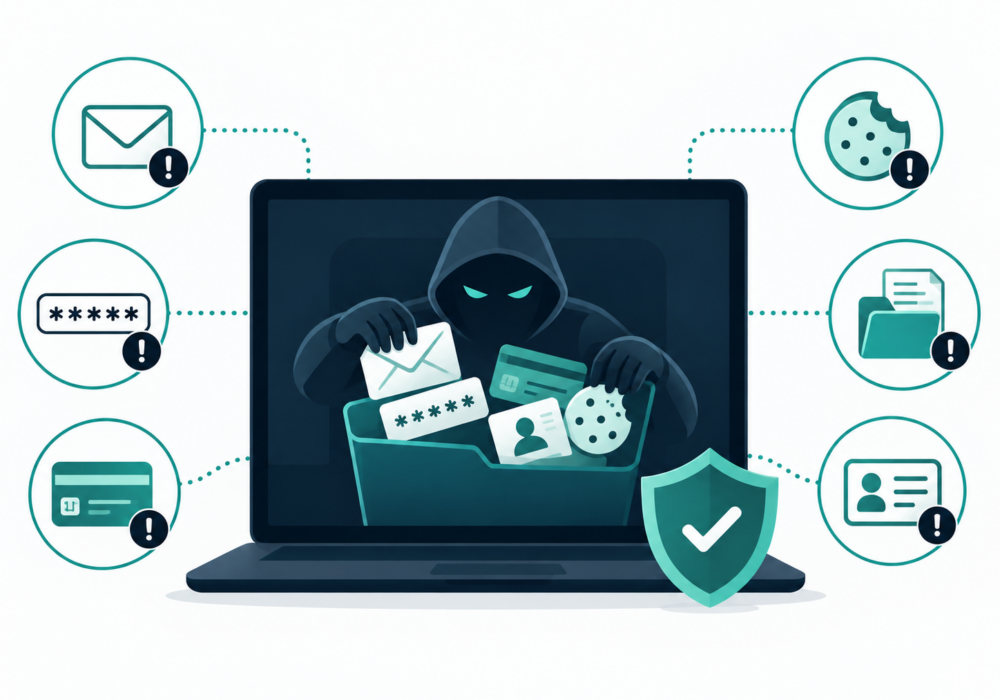
برنامج سرقة المعلومات ، وهو اختصار لبرامج سرقة المعلومات الخبيثة، هو برنامج خبيث مصمم لجمع المعلومات الحساسة بهدوء من جهاز كمبيوتر أو جهاز آخر وإرسالها مرة أخرى إلى المهاجم.
على عكس برامج الفدية، التي تُظهر وجودها بوضوح من خلال تشفير الملفات أو عرض طلب فدية، فإن برامج سرقة المعلومات مصممة عادةً للبقاء خفية. وقد تبحث في متصفحات الويب والتطبيقات ووحدات التخزين المحلية عن معلومات قيّمة مثل:
بمجرد سرقة هذه المعلومات، يمكن للمجرمين استخدامها بأنفسهم أو بيعها لمهاجمين آخرين. قد تؤدي كلمة المرور المسروقة إلى حساب واحد، بينما قد يوفر ملف تعريف ارتباط الجلسة المسروق أو رمز المصادقة إمكانية الوصول إلى حساب سبق للمستخدم تسجيل الدخول إليه.
وبالتالي، يخلق سارقو المعلومات مشكلة البرامج الضارة ومشكلة أمن الهوية.
غالباً ما تعتمد الشركات الصغيرة والمتوسطة الحجم بشكل كبير على تطبيقات الحوسبة السحابية ومتصفحات الإنترنت وأجهزة الكمبيوتر المحمولة الخاصة بالموظفين. وهذا يجعل المعلومات المخزنة داخل هذه الأجهزة ذات قيمة خاصة للمهاجمين.
قد يؤدي جهاز كمبيوتر واحد مصاب لأحد الموظفين إلى تعريض الوصول إلى البريد الإلكتروني، أو Microsoft 365 أو Google Workspace، أو الأنظمة المالية، أو سجلات العملاء، أو التخزين السحابي، أو تطبيقات الأعمال الأخرى للخطر.
ينبغي على الشركات الصغيرة والمتوسطة ما يلي:
يشكل سارقو المعلومات مخاطر إضافية على مزودي الخدمات المُدارة لأن فنيي مزودي الخدمات المُدارة قد يتمتعون بوصول مميز إلى العديد من بيئات العملاء.
إذا تمكن سارق المعلومات من اختراق جهاز فني، فإن بيانات الاعتماد أو الرموز المسروقة قد توفر للمهاجم إمكانية الوصول إلى البوابات الإدارية، أو أدوات الإدارة عن بعد، أو مستأجري السحابة، أو أنظمة العملاء.
ينبغي على مزودي خدمات الإدارة (MSPs) وضع إجراءات حماية إضافية حول محطات العمل ذات الامتيازات وحسابات المسؤولين. ويمكن لتقنيات الكشف والاستجابة لنقاط النهاية (EDR)، وضوابط التطبيقات، وأمان المتصفح القوي، والمصادقة المقاومة للتصيد الاحتيالي، ومبدأ أقل الامتيازات، ومراقبة الجلسات، أن تقلل جميعها من المخاطر.
ينبغي أن تفترض إجراءات الاستجابة للحوادث أيضًا أنه قد يتم سرقة بيانات الاعتماد والجلسات النشطة عند اكتشاف سارق المعلومات.
لا يحتاج سارقو المعلومات إلى تشفير ملفاتك لإلحاق ضرر جسيم. فغالباً ما يكون هدفهم سرقة المعلومات الرقمية التي تثبت هويتك.
تُعد حماية نقاط النهاية والمتصفحات وبيانات الاعتماد وجلسات المصادقة أمراً ضرورياً للدفاع ضدها.
قراءة إضافية:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

ما الذي يحدث؟ في يوم الخميس الموافق 12 نوفمبر 2026، حوالي الساعة 11 صباحاً بتوقيت شرق الولايات المتحدة، توقف برنامج مايكروسوفت أوتلوك عن العمل...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.