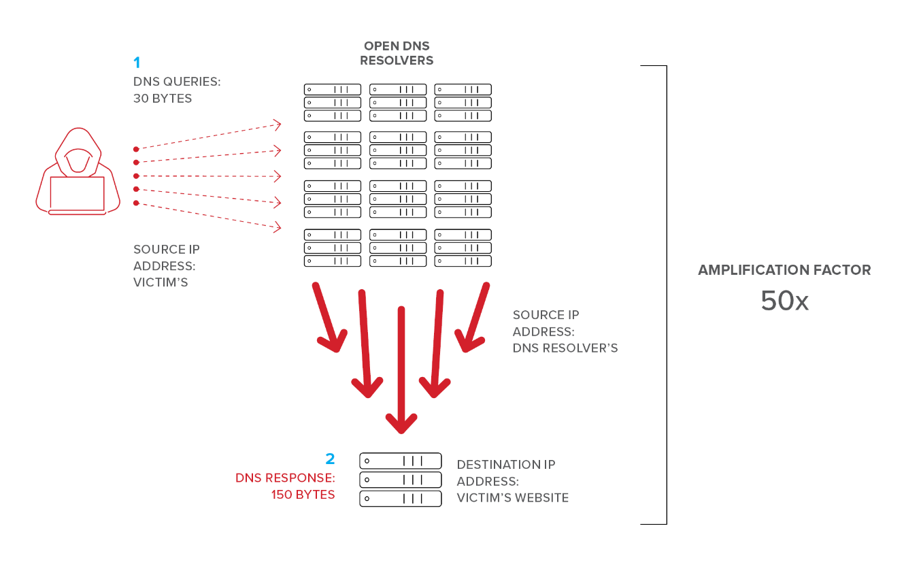
هجوم انعكاس نظام أسماء النطاقات (DNS)، المعروف أيضًا بهجوم تضخيم نظام أسماء النطاقات، هو أحد أشكال هجمات الحرمان من الخدمة الموزعة (DDoS) . في هذا الهجوم، يستخدم المخترقون خوادم DNS مفتوحة لتضخيم حركة مرور هجومهم بما يصل إلى 100 ضعف حركة المرور الأصلية. يمكن لهذا النوع من هجمات DDoS تحويل 100 ميجابايت من حركة مرور طلبات DNS إلى 10 جيجابت من حركة مرور DDoS تستهدف موردًا إلكترونيًا. في نهاية المطاف، قد يؤدي ذلك إلى انقطاع الخدمة عن المستخدمين الشرعيين للنظام أو الموقع الإلكتروني المستهدف.
يتطلب بروتوكول TCP مصافحة ثلاثية الاتجاهات. هذا يمنع معظم هجمات TCP المزيفة من العمل، لأن حزمة TCP/IP قادرة على إرسال حزم RST (إعادة تعيين) بكفاءة إلى أي طلبات مصافحة TCP واردة غير متوقعة. مع ذلك، لا يستخدم DNS عادةً TCP للتواصل نظرًا لتكلفة إنشاء مصافحات ثلاثية الاتجاهات. يُولي DNS أهمية قصوى للكفاءة والسرعة، ويلجأ إلى UDP (حزم بيانات المستخدم). وهذا ما يجعله فعالًا في هجمات تضخيم DNS هذه، لأن حزم UDP لا تتطلب المصافحة ثلاثية الاتجاهات.
في هجوم الانعكاس، تُرسل طلبات DNS مزيفة متعددة إلى خوادم DNS مفتوحة على الإنترنت باستخدام عنوان IP مصدر مزيف للجهاز المستهدف. ترسل خوادم DNS المستقبلة بيانات الاستجابة المطلوبة إلى عنوان IP المصدر المزيف. في هذا الهجوم، يُغرق المهاجمون خادم DNS بهذه الطلبات المعدلة، مما يؤدي في النهاية إلى زيادة تحميل الجهاز المستهدف بحزم UDP كثيرة جدًا بحيث لا يستطيع الاستجابة للاستعلامات المشروعة. ولكن ليس دائمًا. معالجة UDP فعّالة، لذا يتطلب الأمر الكثير من الاتصالات المزيفة. ولكن ماذا لو استطعنا تضخيم الهجوم بطريقة ما؟
هنا يلجأ المخترقون إلى أساليب ملتوية. يغيّرون هجوم الانعكاس من ردّ صغير بإجابة واحدة من خوادم DNS إلى طلب ملف ZONE كاملاً لموقع DNS كبير. هنا، يُمكن تضخيم طلب يحتوي على 1 بايتًا من البيانات لإجبار خادم DNS على الاستجابة ببيانات أكبر بمئة مرة في حزم الاستجابة.
في هجمات تضخيم وانعكاس نظام أسماء النطاقات (DNS)، يمكن للمتسللين الذين يتحكمون في عدد قليل من أنظمة شبكة الروبوتات تضخيم حركة مرور الهجوم الخاصة بهم بمقدار 100 ضعف لإنشاء فيضان هائل من البيانات إلى الجهاز المستهدف مما يؤدي إلى تعطيله.
انتظر. قد يكون هذا أمرًا صعبًا. خلال 25 عامًا من العمل في مجال الأمن السيبراني، لم تشهد CyberHoot العديد من هجمات الحرمان من الخدمة الموزعة (DDOS) ضد الشركات الصغيرة والمتوسطة. وهي غير مدرجة ضمن قائمة أكثر 20 هجومًا التي حددتها Verizon في تقريرها عن هجمات الحرمان من الخدمة الموزعة (DBIR). مجرد إمكانية وقوعها لا يعني أنها محتملة. إذا تعرضت لهجوم حجب خدمة موزعة كهذا، فستحتاج فورًا إلى التواصل مع مزود خدمة حماية من هجمات الحرمان من الخدمة الموزعة (DDOS) من القائمة أدناه وتطبيق أحد حلولهم عند الطلب. سيكون إعدادها في حالات الطوارئ أكثر تكلفة، ولكن إذا لم تتعرض للهجوم أبدًا، فلن تضطر إلى الدفع أبدًا.
إمبيرفا | نتسكاوت | أكاماي | كلاود فلير | رادوير
المصطلحات ذات الصلة: شبكات الروبوتات، ورعاة الروبوتات، وأسياد الروبوتات ، وهجمات الحرمان من الخدمة الموزعة (DDoS)
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

