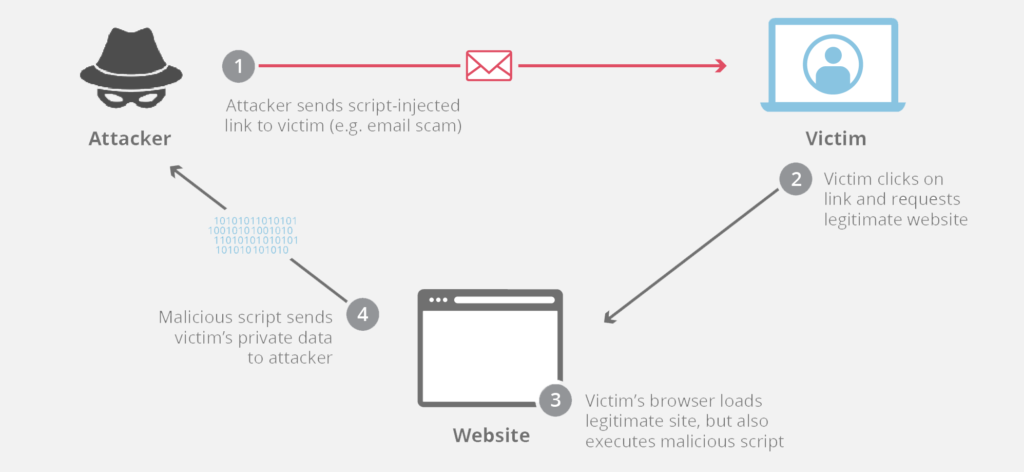
يُعدّ هجوم البرمجة النصية عبر المواقع (XSS) أسلوبًا خبيثًا يستخدمه المخترقون لحقن شيفرة ضارة في تطبيقات الويب المُعرّضة للخطر. ويختلف هذا النوع من الهجمات عن غيره في أنه لا يستهدف التطبيق نفسه بشكل مباشر، بل يُعرّض مستخدمي التطبيق للخطر. تسمح ثغرات البرمجة النصية عبر المواقع عادةً للمهاجمين بانتحال صفة المستخدم الضحية، وتنفيذ جميع الإجراءات التي يُمكن للمستخدم القيام بها، والوصول إلى بياناته. إذا كان لدى المستخدم صلاحيات إدارية (صلاحيات المسؤول) داخل التطبيق، فقد يتمكن المهاجم من السيطرة الكاملة على جميع وظائف النظام وبياناته، مما يؤدي إلى اختراق معظم حسابات المستخدمين، إن لم يكن جميعها. كما يُمكن تفعيل برامج حصان طروادة الخبيثة وتعديل محتوى الصفحات، لخداع المستخدمين وحملهم على الكشف عن بياناتهم الخاصة طواعيةً. علاوة على ذلك، يُمكن الكشف عن ملفات تعريف الارتباط الخاصة بالجلسات، مما يسمح للمخترق بانتحال صفة المستخدمين الحقيقيين واستغلال حساباتهم الخاصة.
المصدر: إمبيرفا ، بورت سويغر
قراءة إضافية: ما هو هجوم XSS؟ – مجلة فيدتك
المصطلحات ذات الصلة: تزوير الطلبات عبر المواقع (CSRF)
إذا لم تكن شركتك الصغيرة والمتوسطة تُطوّر برامجها أو تُبرمجها بنفسها، فلا داعي للقلق بشأن ثغرات XSS سوى التأكد من وجودها. أما إذا كنت تُطوّر برامج، فتابع القراءة.
يُعد منع هجمات البرمجة النصية عبر المواقع أمرًا صعبًا في بعض الحالات، وقد يكون أكثر تعقيدًا حسب تصميم التطبيق وكيفية تعامله مع البيانات التي يمكن للمستخدم التحكم بها. بشكل عام، من المرجح أن يتضمن منع ثغرات XSS بفعالية مجموعة من التدابير التالية، المذكورة أدناه. إذا كانت مؤسستك لديها فريق من خبراء تكنولوجيا المعلومات أو استعانت بجهة خارجية لدعم أنظمتها، فتعاون معها لتحسين أمانك من خلال تطبيق هذه التدابير للدفاع ضد هجمات XSS:
Content-Type و X-Content-Type-Options العناوين للتأكد من أن المتصفحات تفسر الاستجابات بالطريقة التي تريدها.اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيد
الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.