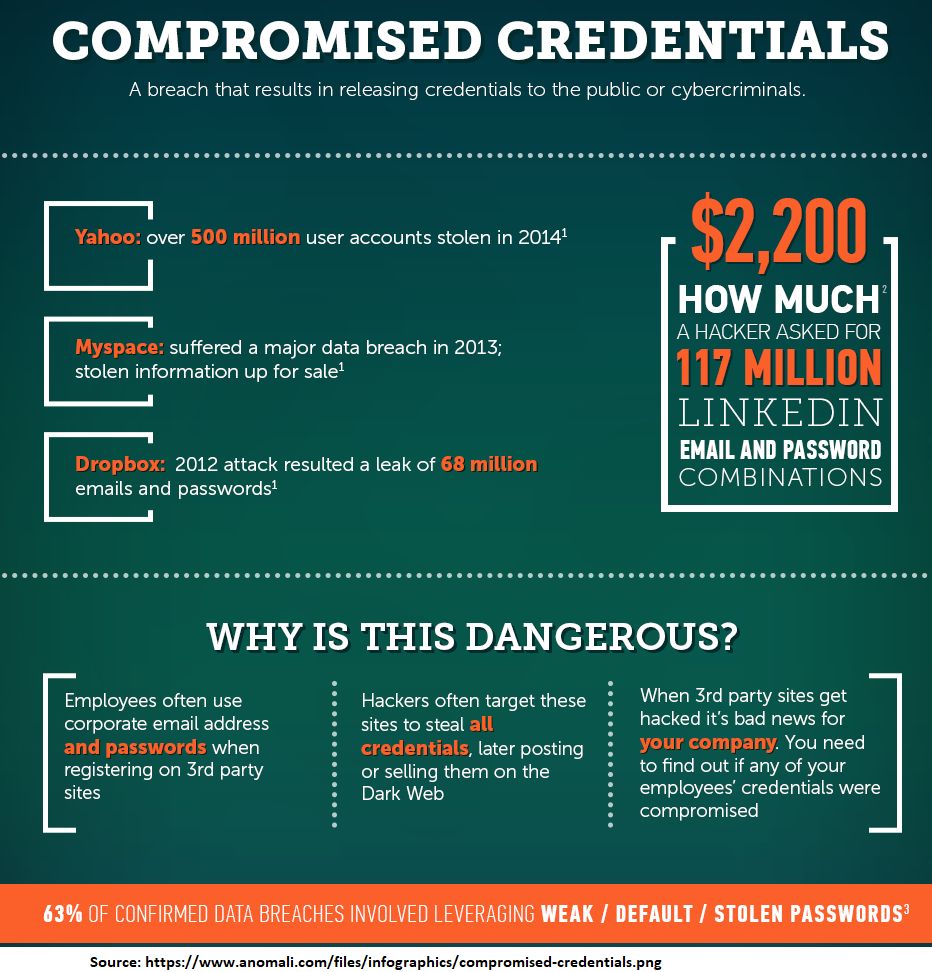
يحدث اختراق بيانات الاعتماد عندما يكون اسم المستخدم وكلمة المرور الخاصين بمستخدم غير مُنتبه في حوزة مُخترق. تكون هذه البيانات قد تعرضت للاختراق. وتتعدد طرق اختراقها. من أكثرها شيوعًا مواقع إلكترونية مُخترقة، كما هو موضح في الرسم البياني أعلاه (ياهو، وماي سبيس، ودروبوكس أمثلة على عمليات اختراق واسعة النطاق).
طريقة أخرى هي نتيجة حملة تصيد احتيالي ناجحة، حيث يحاول الموظفون فتح مستند أو ملف أرسله زميل أو شريك عمل، ويطلبون فورًا بيانات اعتماد جوجل أو مايكروسوفت. ما يحدث في الواقع هو أنك في موقع مخترق يسرق بيانات اعتماد حساب بريدك الإلكتروني إذا أدخلتها.
قد تكون النتائج كارثية. يعلم المخترقون أنه بمجرد اختراق حساب بريد إلكتروني لأحد الموظفين، يمكنهم شن هجوم تصيد احتيالي آخر لسرقة بيانات اعتماد أشخاص آخرين إلى جميع عناوين البريد الإلكتروني في ذلك الحساب المخترق. هذا ما يجعل هذه الهجمات مدمرة وسريعة وفعالة للغاية. لمزيد من المعلومات حول حادثة واقعية، اقرأ مقال المدونة بعنوان: هجوم الدومينو.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

تخيل نفسك على الطريق السريع، تسير بسرعة تزيد حوالي 20 ميلاً في الساعة عن الحد المسموح به مع بقية حركة المرور. أمامك، اضغط على الفرامل...
اقراء المزيد
ما الذي يحدث؟ في يوم الخميس الموافق 12 نوفمبر 2026، حوالي الساعة 11 صباحاً بتوقيت شرق الولايات المتحدة، توقف برنامج مايكروسوفت أوتلوك عن العمل...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.