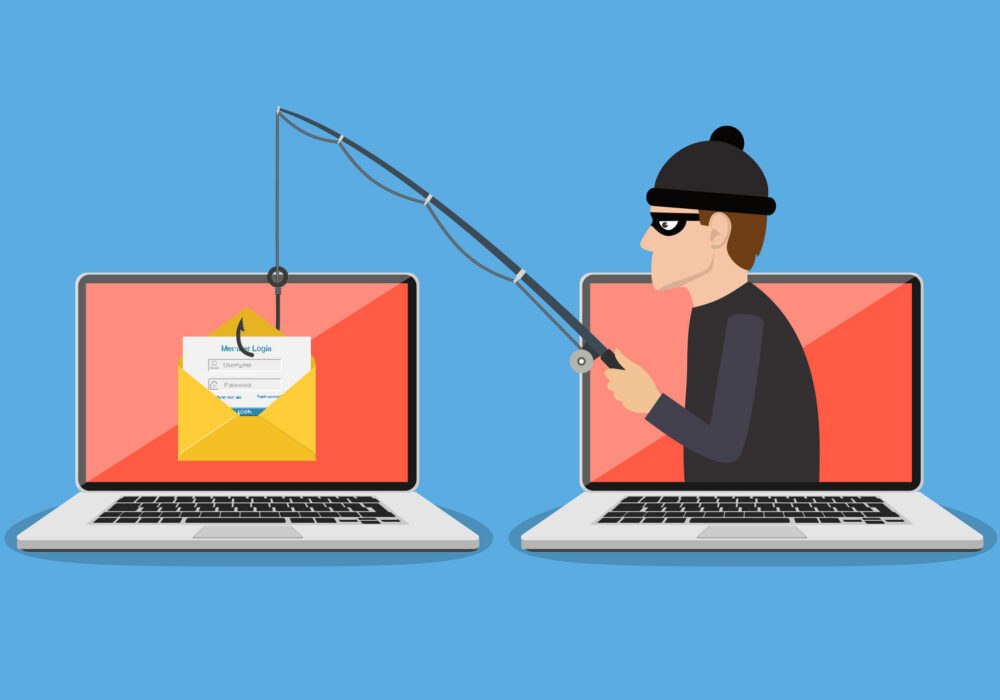
تُعدّ هجمات التصيّد الاحتيالي أمرًا يجب على كل مستخدم للإنترنت أن يكون على دراية به. وللذين قد لا يعرفون، فإن التصيّد الاحتيالي هو شكل من أشكال الهندسة الاجتماعية التي تخدع المستخدمين لحملهم على القيام بأفعال تُعرّض أجهزتهم أو هويتهم أو شبكاتهم للخطر، أو جميعها. ويتم التصيّد الاحتيالي عادةً عبر البريد الإلكتروني، حيث يُغرى المستخدمون بالنقر على روابط خبيثة قد تُمكّن المخترقين في نهاية المطاف من الوصول إلى بيانات حساباتهم أو حتى الوصول عن بُعد إلى أجهزتهم.
تُشكل هجمات التصيد الاحتيالي ما يقرب من 90% من الهجمات الإلكترونية على الشركات، ومع ذلك، فإن غالبية الشركات الصغيرة والمتوسطة لم تُدرّب موظفيها على الأمن السيبراني بعد. هذا النقص في التدريب والتوعية يُعرّض هذه الشركات لخطر جسيم من هجمات التصيد الاحتيالي.
تزايدت الهجمات الإلكترونية سنويًا على مدى العقدين الماضيين، وأصبحت أضرارها بالغة ومدمرة للشركات الصغيرة والمتوسطة. ومع ازدياد عدد العاملين عن بُعد خلال جائحة كوفيد-19، كثّف المخترقون هجمات التصيّد الاحتيالي. وكما أشارت مقالة حديثة على مدونة CyberHoot، فإنّ هذه الهجمات قد تكون ماكرة ومقنعة للغاية في أساليبها الهندسية الاجتماعية.
تُسهّل هجمات التصيّد الاحتيالي عمل المخترقين، إذ يُسلّم الضحايا معلوماتهم الحساسة للمخترقين، أو يسمحون لهم بالدخول إلى شبكاتهم عند النقر على مرفق خبيث. وأفضل طريقة للحماية من هجمات التصيّد الاحتيالي هي التدريب على التوعية بالأمن السيبراني. فيما يلي قائمة بالإجراءات الوقائية التي يُمكن اتخاذها لحماية أنفسكم من هذه الهجمات.
يتيح اختبار التصيد الاحتيالي من CyberHoot لمسؤولي خدمات إدارة الخدمات (MSP) إنشاء حملات تصيد احتيالي لاختبار موظفيهم أو عملائهم. وقد أعدّت CyberHoot نماذج متعددة من نطاقات تبدو وكأنها جوجل، وأمازون، ومايكروسوفت، وآبل، ومستشفيات، وحتى جهات حكومية، تتعلق بجائحة كوفيد-19. وتُعد عمليات التصيد الاحتيالي المتعلقة بفيروس كورونا شائعة جدًا في الوقت الحالي.
نفّذت CyberHoot اختبارات التصيّد الاحتيالي وقوالب مجانية لاستخدامها مع موظفيك. يتيح لك CyberHoot معرفة المستخدمين الذين يفتحون البريد الإلكتروني، وينقرون على الروابط، ومن يُدخل البيانات (أسماء المستخدمين وكلمات المرور)، مما يُمكّنك من تحديد أضعف نقاط ضعفك وتقديم تدريب علاجي لهم حول التصيّد الاحتيالي قبل أن ينجح أي مُخترق في اختراق عملك.
قم بالتسجيل في CyberHoot اليوم لمعرفة كل ما يتعلق به والبدء في اختبار التصيد الاحتيالي لموظفيك.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

ما الذي يحدث؟ في يوم الخميس الموافق 12 نوفمبر 2026، حوالي الساعة 11 صباحاً بتوقيت شرق الولايات المتحدة، توقف برنامج مايكروسوفت أوتلوك عن العمل...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.