المحرر: كريج تايلور
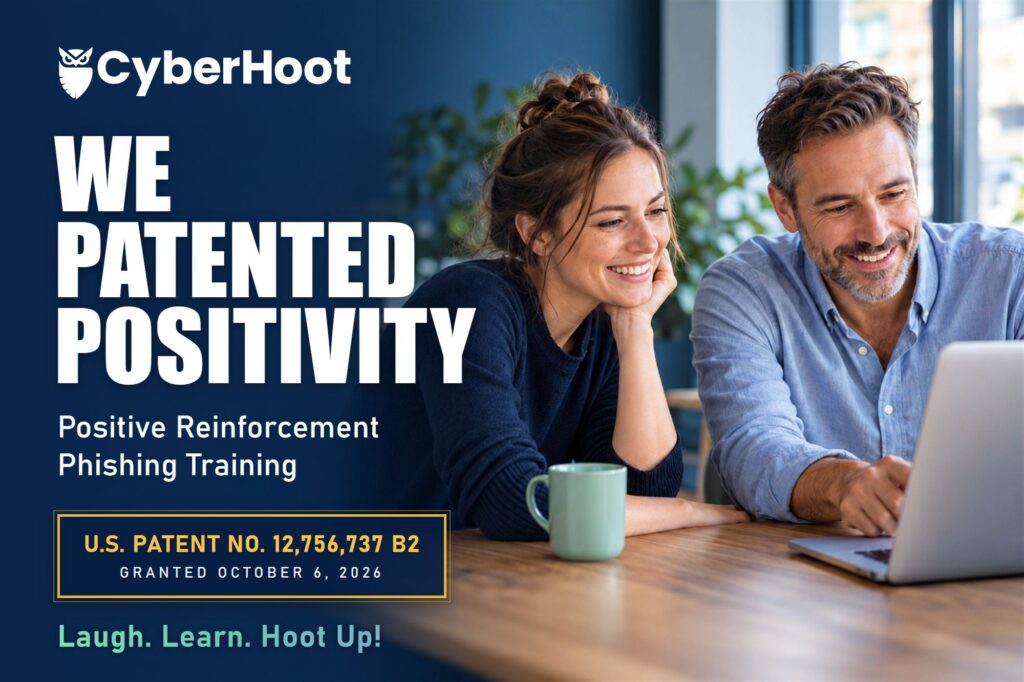
يُعد شهر أكتوبر شهر التوعية بالأمن السيبراني، مما يجعله الوقت الأمثل لتسليط الضوء على العادات والأدوات اليومية التي تُساعد في حماية الأفراد والمؤسسات. كما يسعدنا أن نُشارككم خبرًا هامًا هذا الشهر: فقد حصلت شركة CyberHoot على براءة اختراع رسمية لبرنامجها التدريبي على التصيّد الاحتيالي HootPhish، الذي يعتمد على أسلوب التعزيز الإيجابي!
تابع القراءة لمعرفة المزيد عن هذا الإنجاز المثير وما حدث أيضًا في مؤتمر CyberHoot خلال شهر أكتوبر.
كريج، الرئيس التنفيذي
المؤسس المشارك لشركة CyberHoot
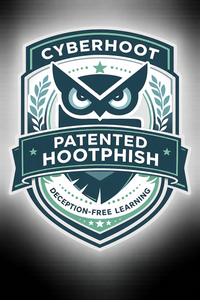
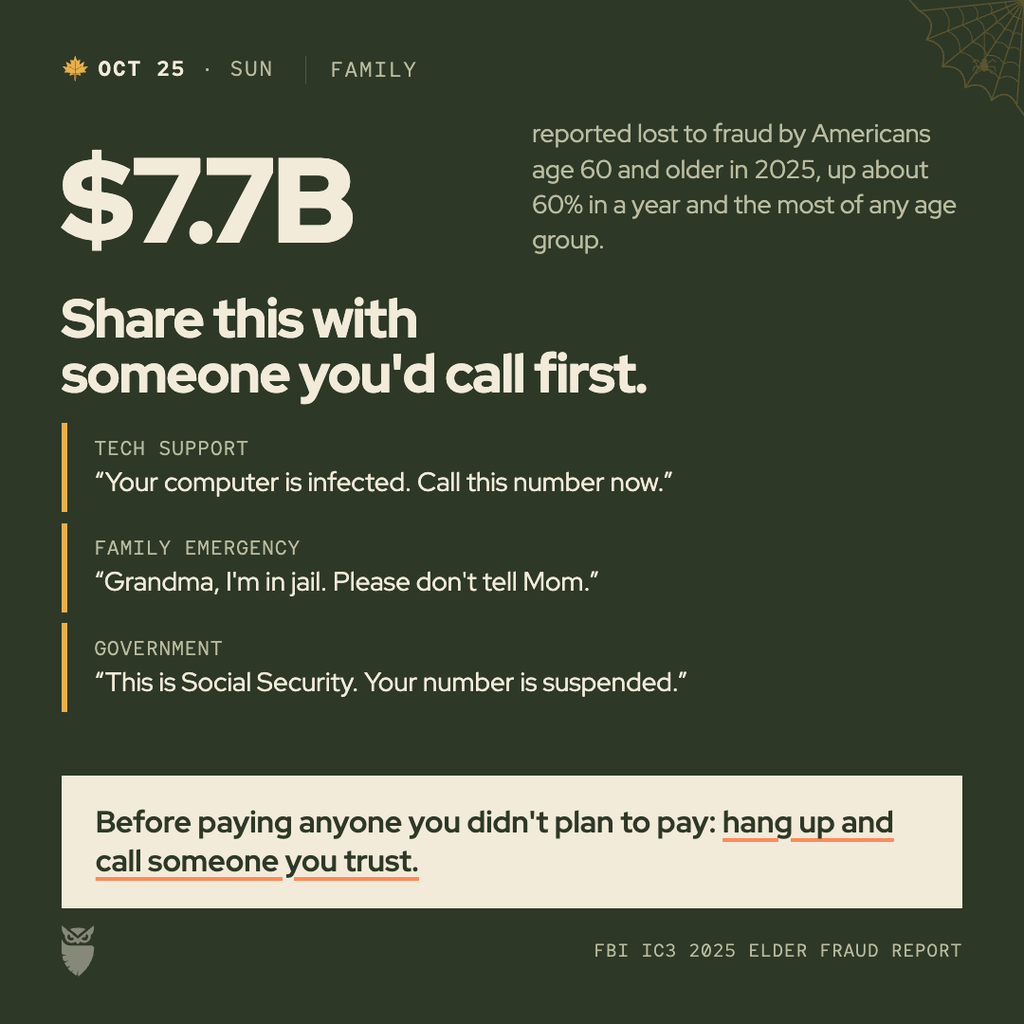
حمّلوا الآن مجاناً مخططاتنا البيانية حول الأمن السيبراني لمدة 31 يوماً لعام 2026!
هل ترغب في تخصيصها؟ يمكنك أيضاً طلب نسخ مخصصة تحمل شعار شركتك!
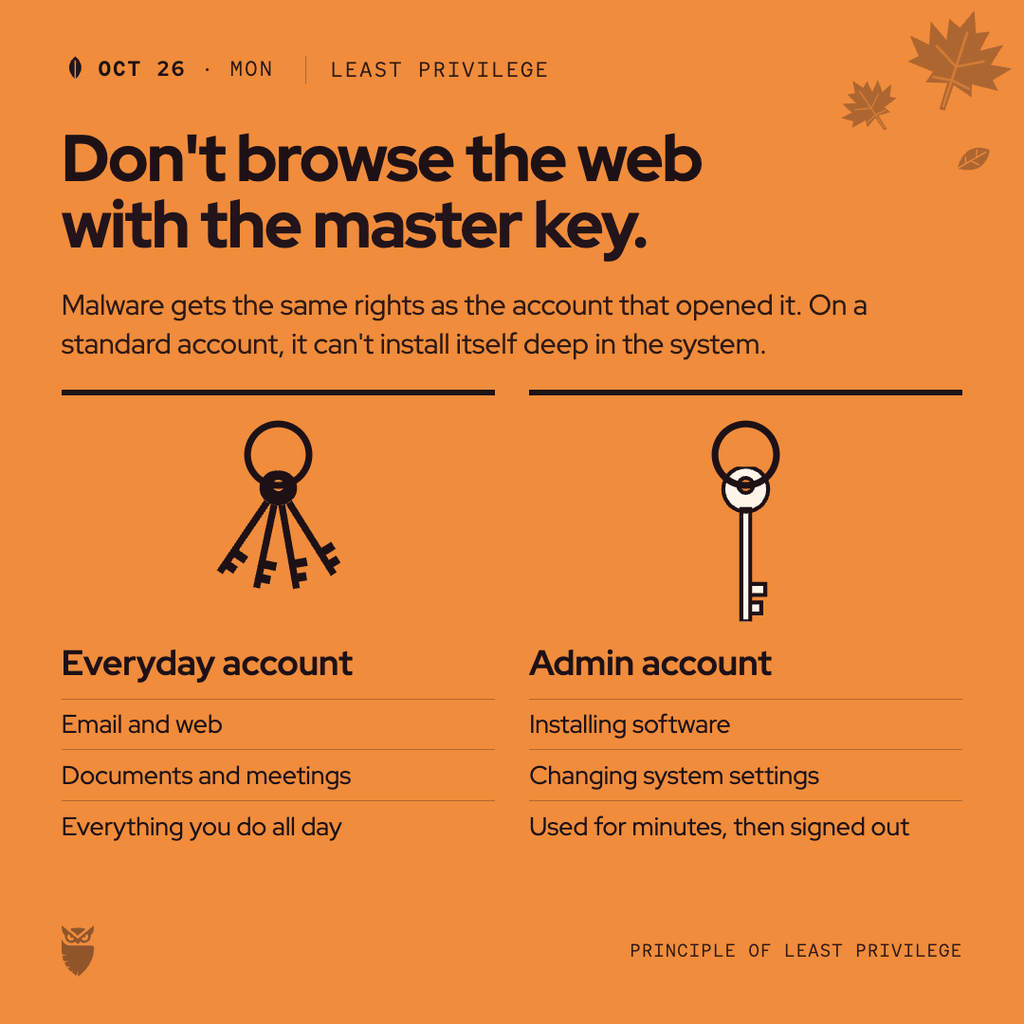
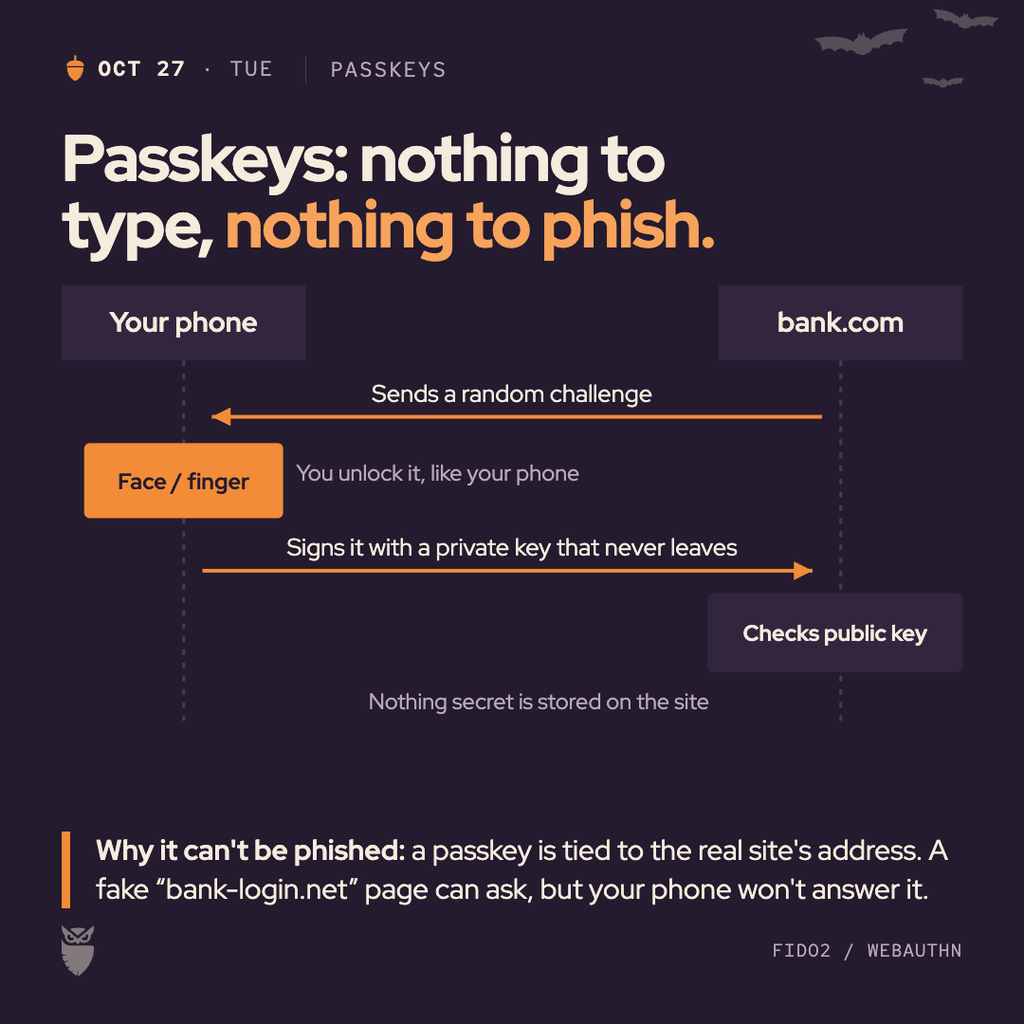
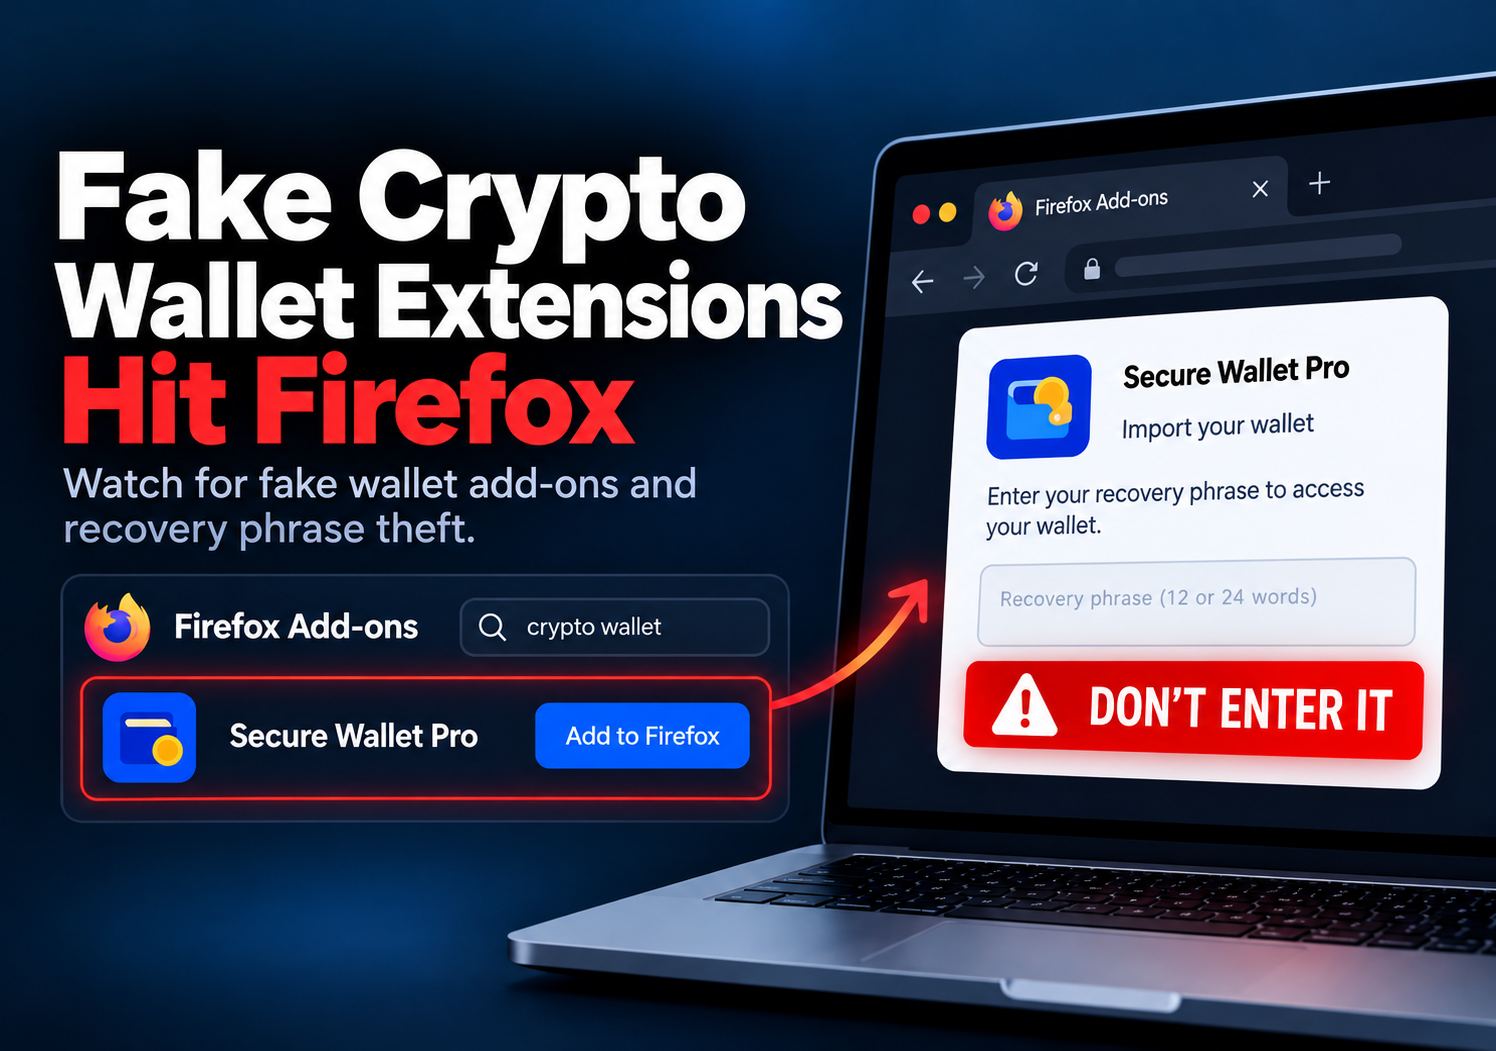
حققت شركة CyberHoot رسمياً هدفاً طال انتظاره بالظهور في بودكاست " Security Now! " الشهير مع ليو لابورت وستيف جيبسون. وللتوضيح التام، فإن هذا الظهور هو رعاية مدفوعة الأجر للبودكاست.
بالإضافة إلى ذلك، قام ليو لابورت شخصياً بتأييد سايبر هوت:
"عندما تعرضنا لهجوم تصيد إلكتروني [قبل استخدام CyberHoot] ، أصبح من الواضح تمامًا أننا بحاجة إلى بذل المزيد من الجهد لحماية شركتنا. لم تعد أساليب التدريب التقليدية فعّالة. جاء CyberHoot لإنقاذنا. إنه ممتع، وفريقنا يُحبه، والأهم من ذلك كله، أنه يُساعدنا على البقاء آمنين. فلنستمر!" - ليو لابورت
يرجى مشاهدة هذا التقرير القصير الذي مدته 3 دقائق حيث يشارك ليو لابورت تجربته مع HootPhish ويشرح لماذا لفت انتباهه نهج التعزيز الإيجابي الذي تتبعه CyberHoot في التوعية بالتصيد الاحتيالي.
هل أعجبك تطبيق CyberHoot؟ نحن بحاجة إلى مساعدتك. يرجى ترك تقييمك على موقع G2.com!
G2 -
للحصول على مزيد من المعلومات حول كيفية كتابة تقييم على موقع CyberHoot، يُرجى مشاهدة الفيديو التعريفي القصير أدناه. ملاحظة: لتجنب التقييمات الاحتيالية، سيطلب منك كل موقع تقييم إنشاء حساب بريد إلكتروني وتأكيد هويتك من خلال عملية التسجيل.
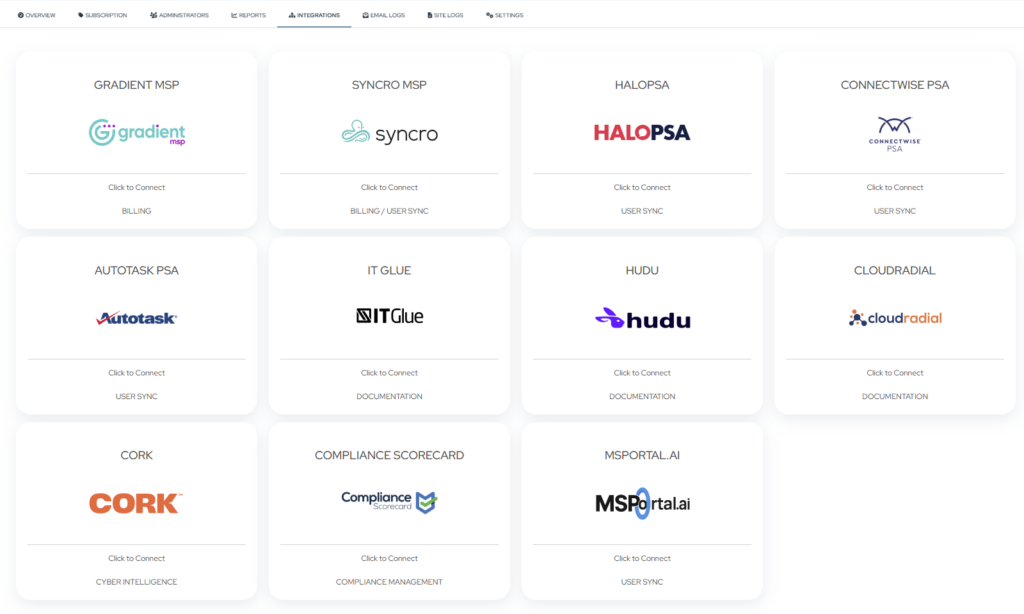
يسرّنا أن نشارككم العديد من الإضافات الجديدة إلى صفحة تكامل الشركاء ، مما يُسهّل على الشركاء ربط CyberHoot بالأدوات التي يستخدمونها يوميًا. تُساعد هذه التكاملات الجديدة على تبسيط مزامنة العملاء والمستخدمين، وإدارة التدريب، والحفاظ على تحديث الوثائق في جميع أنظمتكم.
"طلب منا شركاؤنا أن نلبي احتياجاتهم من خلال الأدوات التي يستخدمونها يوميًا، وهذا ما فعلناه. يقوم الشركاء بمزامنة بيانات العملاء والمستخدمين في منصة CyberHoot في دقائق، ويتابعون تقدم التدريب من خلال أدواتهم الحالية. هذا يعني تقليل العمل اليدوي، وأتمتة الفواتير، وتحسين الاحتفاظ بالعملاء، وخفض التكاليف، وحماية بيانات العملاء!" هذا ما قاله كريج تايلور، الحاصل على شهادة CISSP، الرئيس التنفيذي والمؤسس المشارك لشركة CyberHoot.
تتوفر الآن تكاملات جديدة مع HaloPSA وAutotask PSA وConnectWise PSA وHudu وIT Glue . سواء كنت ترغب في مزامنة الشركات والمستخدمين مع CyberHoot للتدريب أو نشر حالة تدريب المستأجرين مباشرةً في منصة التوثيق الخاصة بك، فقد صُممت هذه التكاملات لتقليل العمل اليدوي ومساعدتك على إدارة عملائك بكفاءة أكبر.
يرجى الملاحظة: تُجري CyberHoot ترقية مجانية لجميع المستخدمين المتقدمين إلى Autopilot. تواصلوا مع support@cyberhoot.com لحجز موعد الترقية المجانية. سيتم إيقاف منصة Power Platform نهائيًا في سبتمبر 2026.
اطلع على المزيد من ملاحظات الإصدار على موقع CyberHoot!
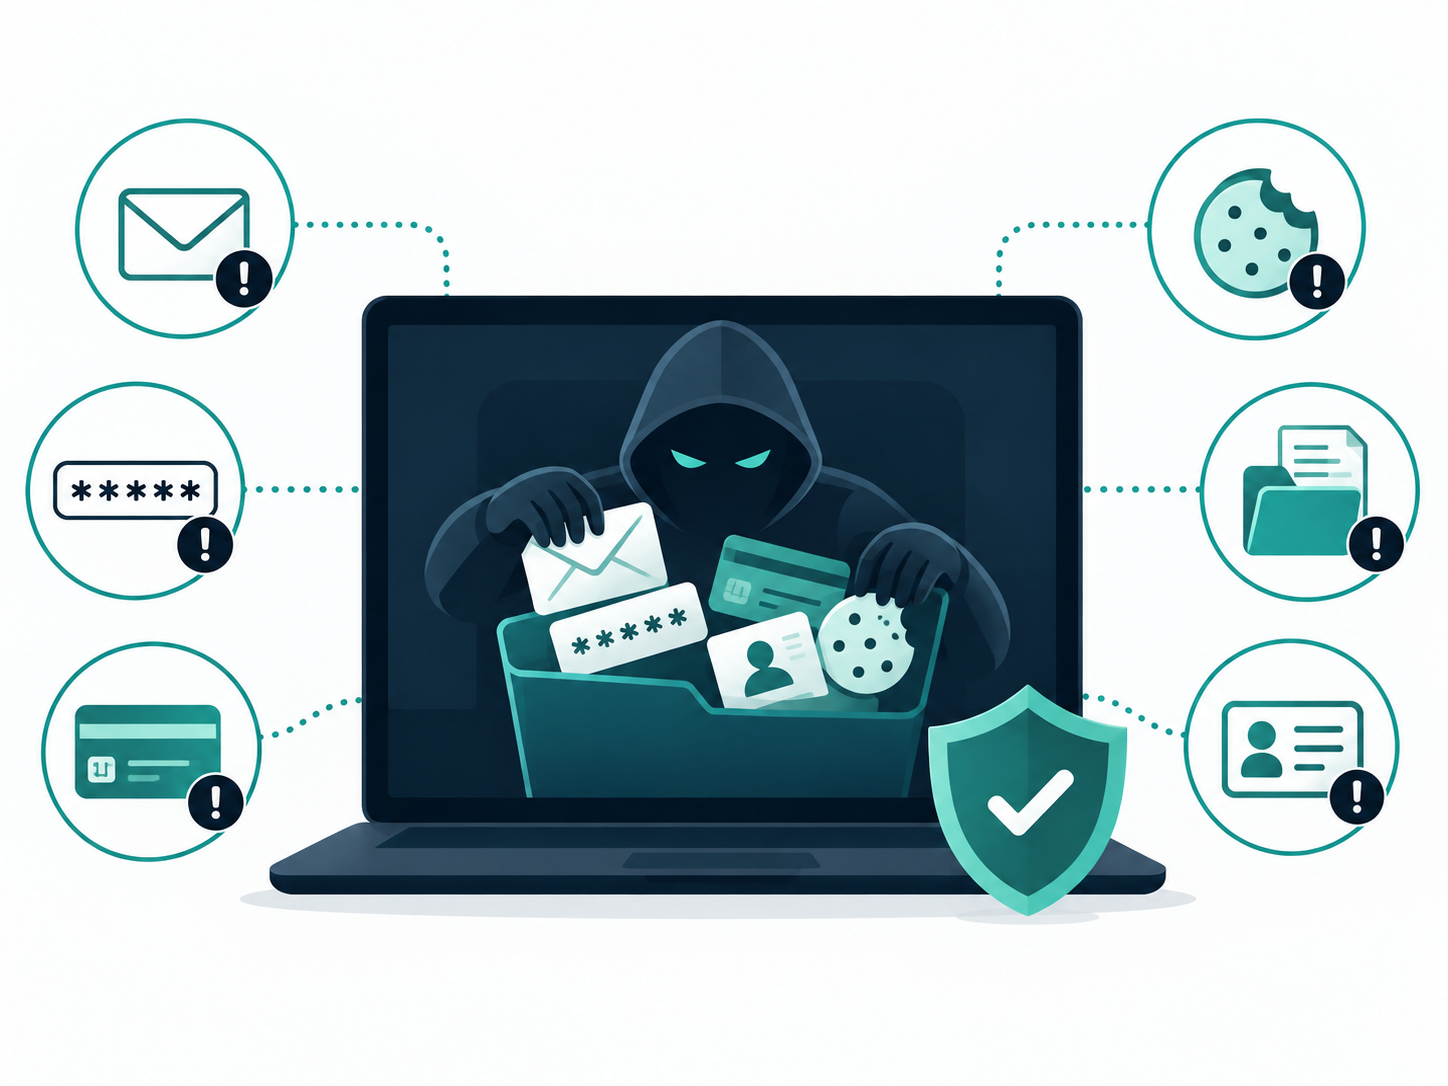
برنامج سرقة المعلومات ، وهو اختصار لبرامج سرقة المعلومات الخبيثة، هو برنامج خبيث مصمم لجمع المعلومات الحساسة بهدوء من جهاز كمبيوتر أو جهاز آخر وإرسالها مرة أخرى إلى المهاجم.
على عكس برامج الفدية، التي تُظهر وجودها بوضوح من خلال تشفير الملفات أو عرض طلب فدية، فإن برامج سرقة المعلومات مصممة عادةً للبقاء خفية. وقد تبحث في متصفحات الويب والتطبيقات ووحدات التخزين المحلية عن معلومات قيّمة مثل:
بمجرد سرقة هذه المعلومات، يمكن للمجرمين استخدامها بأنفسهم أو بيعها لمهاجمين آخرين. قد تؤدي كلمة المرور المسروقة إلى حساب واحد، بينما قد يوفر ملف تعريف ارتباط الجلسة المسروق أو رمز المصادقة إمكانية الوصول إلى حساب سبق للمستخدم تسجيل الدخول إليه.
وبالتالي، يخلق سارقو المعلومات مشكلة البرامج الضارة ومشكلة أمن الهوية.
انضم اليوم إلى برنامج الإحالة من CyberHoot وابدأ بكسب 20% من إجمالي الإيرادات لمدة عام كامل من خلال التسجيل عبر رابط الإحالة الخاص بك. بصفتك شريك إحالة، لن تحصل على مكافآت مالية فحسب، بل ستشعر أيضًا برضا مساعدة الآخرين على تعزيز وعيهم الأمني وحمايتهم من التهديدات الإلكترونية. لا تتردد، سجل الآن على الرابط التالي : https://cyberhoot.com/referral-program/
الإحالة من خلال لوحة معلومات Autopilot:
انضم إلى CyberHoot في مهمتنا لبناء عالم أكثر وعيًا وأمانًا! رشّح CyberHoot Autopilot لصديق، وسيستمتع بشهر أول مجاني. مع كل تسجيل جديد باستخدام رابط الإحالة الخاص بك، ستحصل على شهر مجاني يُضاف إلى حسابك. هذا العرض حصري للمسجلين الجدد في CyberHoot.
هل تعرف شخصًا تعرض مؤخرًا لحادث سير خطير، سواءً بهجوم إلكتروني أو بريد إلكتروني تصيد احتيالي أو مكالمة هاتفية تتعلق بالهندسة الاجتماعية؟ ننصحك بالتدريب المجاني على الأمن السيبراني من CyberHoot. سيتلقى ستة (6) مقاطع فيديو (مدة كل منها 3-4 دقائق) بالإضافة إلى إحدى عمليات محاكاة التصيد الاحتيالي الواقعية للغاية، والتي تتميز بالتعزيز الإيجابي. كل ذلك مجانًا.
التسجيل : https://cyberhoot.com/individuals
تنزيل ورقة بحثية حول CyberHoot - كيف يُحسّن HootPhish أداءه مقارنةً بـ AttackPhish
جديد كلياً: رسوم بيانية لعام 2026 حول إحصاءات الأمن السيبراني
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.