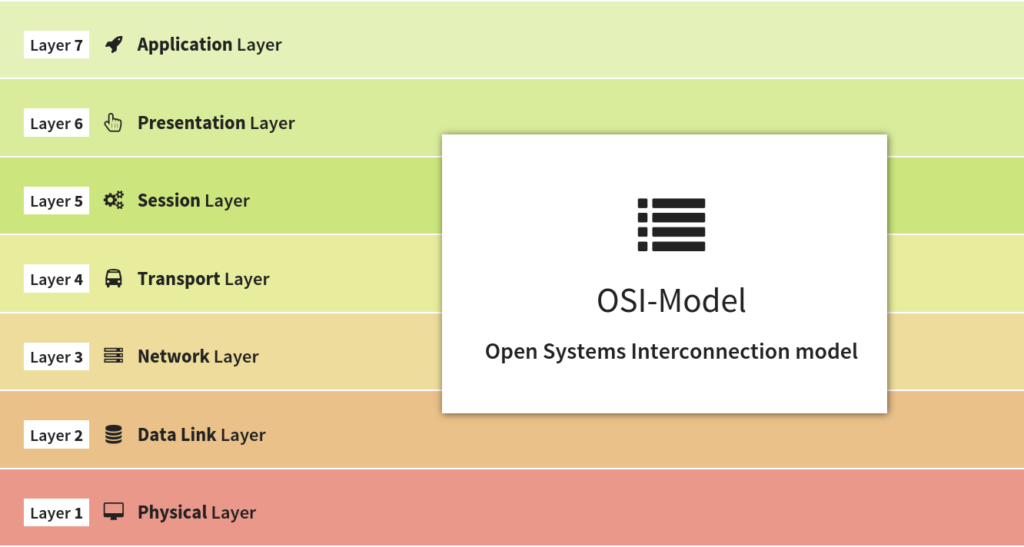
三层网络是开放系统互连(OSI)模型的第三层,也称为网络层。三层提供网络的路由和交换逻辑,创建称为虚拟电路(VC)的网络路径。虚拟电路是网络节点之间数据传输所必需的。三层的主要功能包括路由和转发,以及互联、寻址、数据包排序、拥塞控制和错误处理。三层使用的协议包括:
三层网络对中小企业 (SMB) 有很多帮助。这包括控制虚假流量,例如地址解析协议请求 (ARP)。一台机器会通过 ARP 广播将其 MAC 地址发送给网络中的所有其他系统。三层交换机、路由器或防火墙可以阻止此类流量,从而减少每个系统需要监控和跟踪的数据包数量。这还可以阻止其他广播和多播网络流量,从而降低处理这些数据包所需的机器的 CPU 负载。
然而,对于中小企业而言,维护三层功能的最大优势之一在于网络分段。网络分段能够帮助您在出现错误时限制病毒传播,限制黑客在网络中横向移动的能力,并允许您设计具有专用子网的网络——例如,会计和财务使用网络 1,摄像头监控使用网络 2,门禁系统使用网络 3,以此类推。实现方式多种多样,从使用防火墙中的物理端口到在三层路由器中使用专用虚拟局域网 (PVLAN) 都可以。中小企业应该认真考虑网络分段,并根据自身逻辑进行有效控制。
此外,以下建议将帮助您和您的企业应对日常工作中可能面临的各种威胁,确保安全。您可以通过聘请 CyberHoot 的虚拟首席信息安全官 (vCISO) 项目开发服务来获得以下所有建议。
所有这些建议都已内置于 CyberHoot 产品或 CyberHoot 的虚拟首席信息安全官 (vCISO) 服务中。借助 CyberHoot,您可以管理、培训、评估和测试您的员工。立即访问CyberHoot.com并注册我们的服务。至少,您可以订阅我们每月发布的网络安全新闻简报,持续学习,掌握最新的网络安全动态。
来源:
延伸阅读:
相关术语:
CyberHoot 还提供了一些其他资源供您使用。以下是我们所有资源的链接,欢迎随时查看:
注意:如果您想订阅我们的新闻通讯,请访问上面的任何链接(信息图除外),在页面右侧输入您的电子邮件地址,然后点击“向我发送新闻通讯”。
发现并分享最新的网络安全趋势、技巧和最佳实践——以及需要注意的新威胁。